
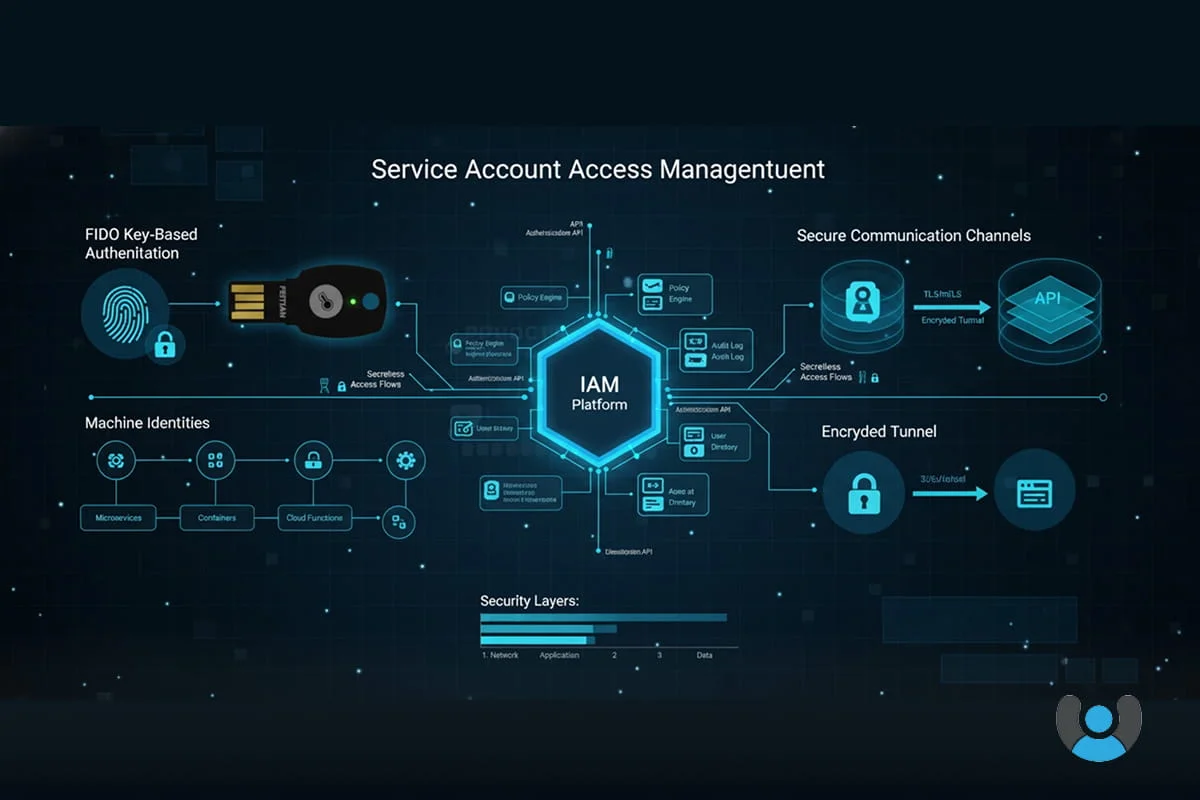
زیرساختهای امروزی تنها متشکل از کاربران انسانی نیستند. بخش عمدهای از ارتباطات، پردازشها و تبادل دادهها توسط سرویسها، ماشینها، اسکریپتها و APIها انجام میشود. این موجودیتهای غیرانسانی برای انجام وظایف خود به هویت و دسترسی نیاز دارند؛ هویتی که اگر بهدرستی مدیریت نشود، به یکی از خطرناکترین نقاط ضعف امنیتی سازمان تبدیل میشود.
کنترل دسترسی سرویسی پاسخی استراتژیک به این چالش است؛ پاسخی که با ترکیب IAM، مدیریت اسرار، چرخش کلیدها و استاندارد FIDO میتواند امنیت دسترسی ماشینها را به سطحی کاملاً جدید ارتقا دهد.
حتما بخوانید
در این مسیر، درک مفاهیم پایه مدیریت هویت و دسترسی ضروری است. پیشنهاد میشود برای آشنایی عمیقتر، مقاله مرجع
🔗 راهنمای جامع مدیریت هویت و دسترسی (IAM)
را مطالعه کنید که چارچوب اصلی این حوزه را تشریح میکند.
حسابهای سرویسی و هویتهای غیرانسانی (Non‑Human Identities) چیستند؟
حساب سرویسی یک هویت دیجیتال است که به یک برنامه، سرویس یا ماشین اختصاص مییابد تا بدون دخالت انسان به منابع مشخصی دسترسی پیدا کند. این حسابها در معماریهای مدرن مانند Cloud، Microservices، DevOps و Kubernetes نقش حیاتی دارند.
برخلاف کاربران انسانی، حسابهای سرویسی معمولاً بهصورت مداوم فعال هستند و اغلب دسترسیهای حساسی دارند. همین ویژگی باعث میشود هرگونه ضعف در مدیریت آنها، پیامدهای امنیتی بسیار گستردهای ایجاد کند.
تفاوت Service Account با حساب کاربری انسانی
حساب کاربری انسانی به هویت یک فرد متصل است و چرخه عمر مشخصی دارد، اما حساب سرویسی به یک فرآیند یا ماشین وابسته است و اغلب بدون نظارت مستقیم فعالیت میکند. به همین دلیل، سیاستهای امنیتی این دو نوع هویت باید کاملاً متفاوت طراحی شوند.
چرا کنترل دسترسی سرویسی به یک اولویت امنیتی تبدیل شده است؟
بسیاری از نفوذهای بزرگ سالهای اخیر نه از طریق کاربر نهایی، بلکه از طریق کلیدهای API افشا شده، رمزهای عبور سرویسی ثابت و توکنهای منقضینشده رخ دادهاند.
کنترل دسترسی سرویسی، امکان مشاهده، محدودسازی و حسابرسی دقیق دسترسی ماشینها را فراهم میکند و از گسترش افقی حملات جلوگیری مینماید.
چالشهای رایج در مدیریت دسترسی حسابهای سرویسی
مدیریت نادرست حسابهای ماشین معمولاً با الگوهای تکرارشوندهای همراه است. رمزهای عبور هاردکد شده در کد، کلیدهایی که سالها چرخش نداشتهاند و حسابهایی که مالک مشخصی ندارند، همگی نشانه ضعف در کنترل دسترسی سرویسی هستند.
بحران Secrets و کلیدهای دائمی
ذخیره مستقیم Secrets در فایلهای تنظیمات یا Pipelineها، یکی از رایجترین خطاهای امنیتی است. مهاجمان دقیقاً به دنبال همین نقاط میگردند تا بدون شناسایی، به سیستمها دسترسی پیدا کنند.
نقش IAM در مدیریت Service Account Access
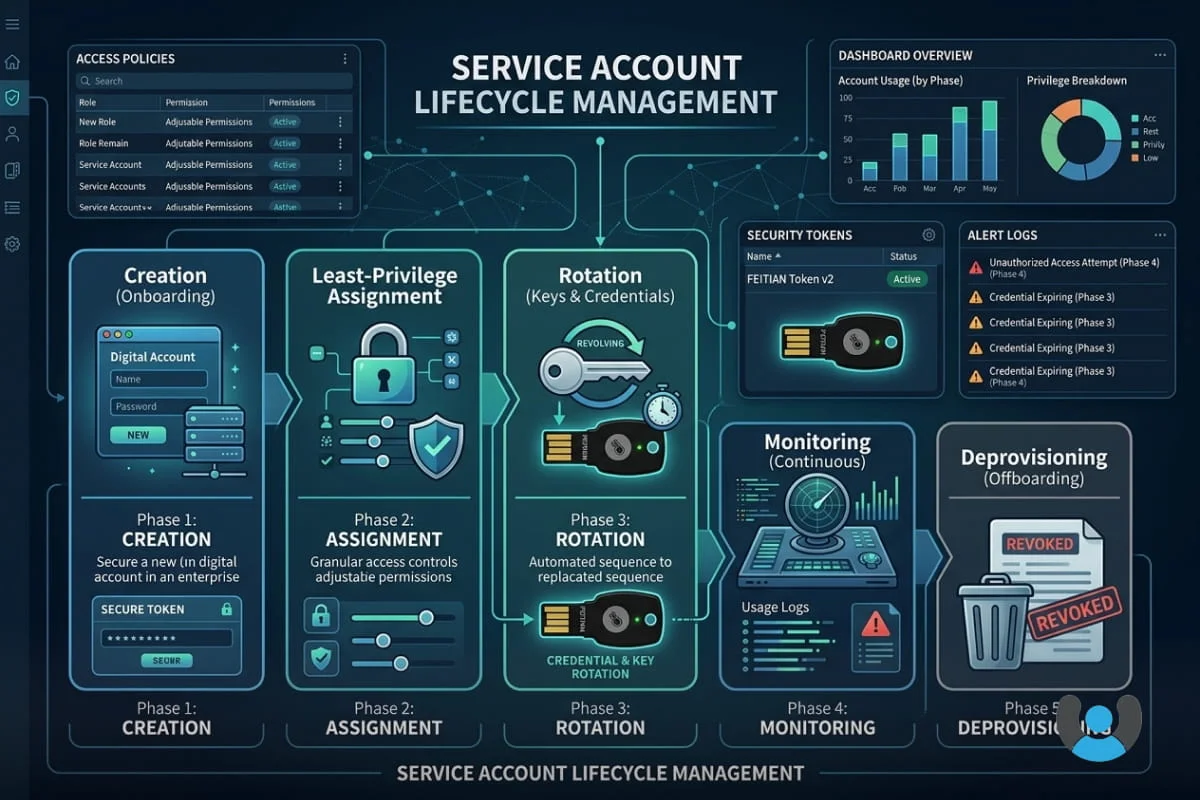
IAM تنها برای کاربران انسانی طراحی نشده است. یک سامانه IAM بالغ، باید قابلیت مدیریت کامل Machine Identity را نیز داشته باشد؛ از ایجاد هویت تا اعمال سیاست، مانیتورینگ و حذف خودکار.
در معماری صحیح، IAM نقش مرجع مرکزی را بازی میکند که تمام دسترسیهای سرویسی از آن عبور میکنند و هیچ کلیدی خارج از دید آن باقی نمیماند.
استفاده از FIDO برای احراز هویت ماشینها؛ یک تحول امنیتی
استاندارد FIDO سالهاست احراز هویت انسانی را متحول کرده است، اما کاربرد آن به انسانها محدود نمیشود. در سناریوهای حساس، میتوان از FIDO برای احراز هویت ماشینها و سرویسها نیز استفاده کرد؛ بدون رمز عبور و بدون افشای Secrets.
FIDO چگونه مشکل کلیدهای سرویسی را حل میکند؟
در مدل FIDO، کلید خصوصی هرگز از دستگاه خارج نمیشود. این ویژگی باعث میشود حتی در صورت نفوذ به شبکه یا سرور، امکان سرقت اعتبارنامه وجود نداشته باشد. همین موضوع FIDO را به گزینهای ایدهآل برای سرویسهای حیاتی تبدیل میکند.
نشانه IAM؛ مدیریت متمرکز دسترسی سرویسی بدون گذرواژه
نشانه (محصول شرکت رهسا) یک راهکار IAM و احراز هویت بدون رمز عبور مبتنی بر FIDO است که علاوه بر کاربران انسانی، قابلیت پیادهسازی سیاستهای پیشرفته برای دسترسی ماشینها و سرویسها را فراهم میکند.
این پلتفرم از SSO، احراز هویت چندعاملی بدون گذرواژه، توکنهای FIDO، نشانه موبایل و سایر مکانیزمهای امن پشتیبانی میکند و میتواند بهعنوان هسته مرکزی کنترل دسترسی سرویسی در سازمان عمل نماید.
وبسایت رسمی: neshane.co
چرخش کلیدها (Rotation) و حذف حسابهای بلااستفاده
هیچ حساب سرویسی نباید دائمی باشد. تعریف چرخه عمر، چرخش خودکار کلیدها و حذف حسابهای بدون مالک، بخش جداییناپذیر یک استراتژی امنیتی موفق است. IAM این فرآیند را از یک کار دستی پرخطا، به یک عملیات خودکار و قابل حسابرسی تبدیل میکند.
پرسشهای متداول
آیا حسابهای سرویسی هم به MFA نیاز دارند؟
بله، در سناریوهای حساس، استفاده از احراز هویت مبتنی بر FIDO امنترین جایگزین MFA سنتی است.
آیا میتوان SSO را برای سرویسها استفاده کرد؟
در معماریهای مدرن، SSO در کنار IAM امکان مدیریت متمرکز و سیاستمحور دسترسی سرویسها را فراهم میکند.
بزرگترین ریسک Service Account چیست؟
کلیدهای دائمی و بدون چرخش که سالها فعال باقی میمانند.
کسب اطلاعات بیشتر
راهکارهای نشانه موبایل و نشانه توکن
امکان پیادهسازی احراز هویت بدون گذرواژه منطبق با استاندارد FIDO را برای سازمانها فراهم میکنند. این محصولات با حذف رمز عبور، سطح امنیت دیجیتال را بهطور محسوسی افزایش داده و تجربهای سادهتر و امنتر برای کاربران و سرویسها ایجاد میکنند. برای ورود سریع به دنیای بدون رمز عبور و دریافت مشاوره تخصصی، میتوانید با کارشناسان نشانه تماس بگیرید.
🎯 مشاوره امنیتی رایگان
برای طراحی و پیادهسازی کنترل دسترسی سرویسی، مدیریت هویت ماشینها و استفاده عملیاتی از FIDO در IAM، همین حالا با تیم نشانه تماس بگیرید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
کنترل دسترسی سرویسی دیگر یک موضوع جانبی نیست، بلکه یکی از ستونهای اصلی امنیت سایبری سازمانها محسوب میشود. رشد سریع هویتهای غیرانسانی، بدون استفاده از IAM و فناوریهایی مانند FIDO، سازمانها را در معرض ریسکهای جدی قرار میدهد.
ترکیب IAM، SSO و احراز هویت بدون گذرواژه مبتنی بر FIDO، تنها مسیر پایدار برای مدیریت امن دسترسی ماشینها و سرویسهاست؛ مسیری که نشانه آن را بهصورت عملیاتی فراهم کرده است.