
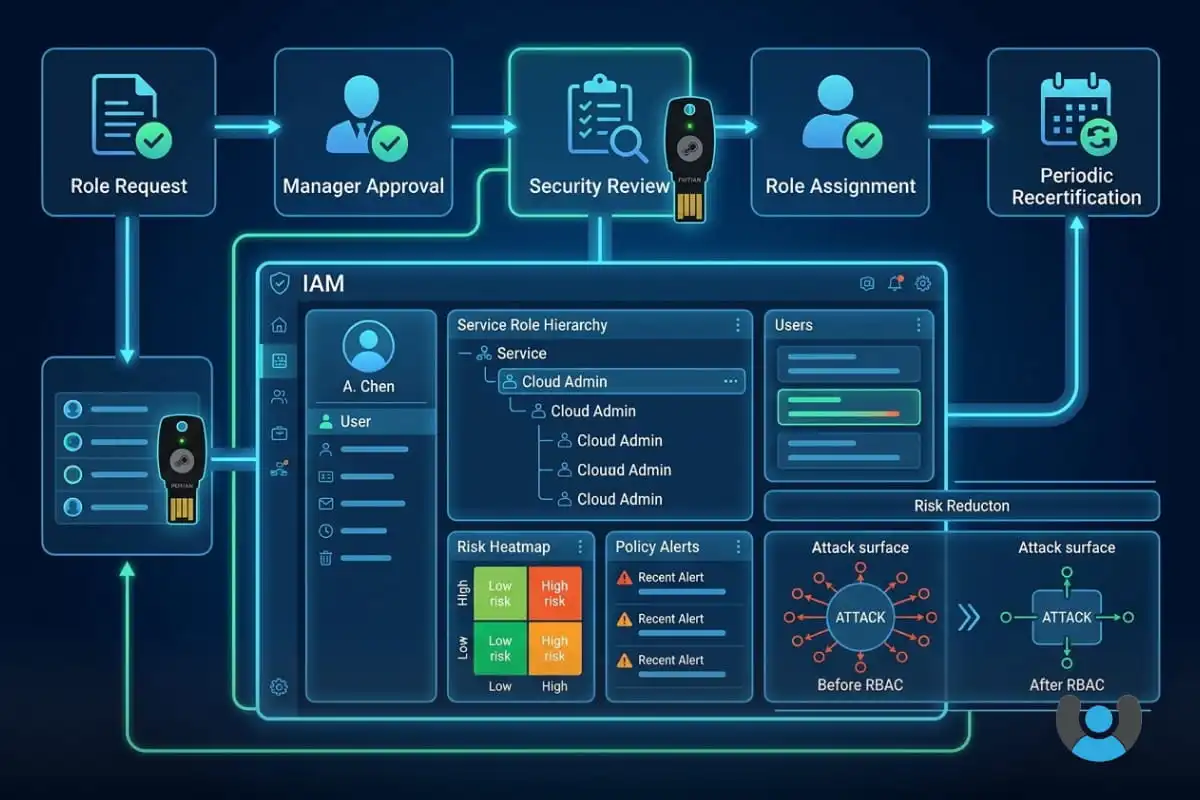
بازبینی نقشها یکی از مهمترین فرآیندهای حاکمیتی در امنیت سازمانی است که مستقیماً با کاهش ریسک دسترسیهای غیرضروری، کنترل سوءاستفادههای داخلی و افزایش انطباق با الزامات قانونی ارتباط دارد. زمانی که نقشهای سازمانی بدون بازبینی دورهای باقی میمانند، بهمرور زمان به مخازنی از دسترسیهای مازاد تبدیل میشوند؛ دسترسیهایی که نهتنها بهرهوری را افزایش نمیدهند، بلکه سطح حمله سازمان را نیز گسترش میدهند.
در این مقاله، Role Review را از دیدی کاملاً فنی و عملیاتی بررسی میکنیم و نشان میدهیم چگونه ترکیب IAM، RBAC و احراز هویت بدون گذرواژه مبتنی بر FIDO میتواند فرآیند بازبینی نقشها را از یک کار دستی و پرخطا، به یک کنترل امنیتی هوشمند تبدیل کند.
حتما بخوانید
اگر با مفاهیم پایه IAM آشنایی کامل ندارید، مطالعه مقاله مرجع
🔗 راهنمای جامع مدیریت هویت و دسترسی (IAM)؛ مفاهیم، تعاریف و کاربردها
در نشانه، دید بسیار دقیقی از این معماری به شما میدهد.
بازبینی نقشهای سازمانی (Role Review) چیست؟
بازبینی نقشها فرآیندی ساختاریافته برای ارزیابی، تأیید یا اصلاح نقشهای تعریفشده در سازمان است؛ نقشهایی که تعیین میکنند هر کاربر یا موجودیت چه سطحی از دسترسی را در سیستمها دارد. هدف اصلی این فرآیند، اطمینان از همراستایی نقشها با وظایف واقعی، سیاستهای امنیتی و اصل حداقل دسترسی است.
این مفهوم با بازبینی دسترسیهای فردی تفاوت دارد. در Role Review تمرکز بر خود ساختار نقشها است، نه فقط اینکه چه کسی به چه چیزی دسترسی دارد.
تفاوت Role Review با Access Review
در Access Review، دسترسی کاربران بررسی میشود، اما در Role Review این سؤال مطرح است که آیا خود نقشها بهدرستی طراحی شدهاند یا خیر. اگر نقشها بیشازحد گسترده باشند، حتی تأیید مکرر دسترسی کاربران نیز ریسک را کاهش نمیدهد.
ارتباط بازبینی نقشها با RBAC و کاهش ریسک
مدل RBAC (کنترل دسترسی مبتنی بر نقش) تنها زمانی مؤثر عمل میکند که نقشها دقیق، بهروز و مبتنی بر واقعیت عملیاتی باشند. بازبینی نقشها کمک میکند نقشهای قدیمی، تکراری یا بیشازحد قدرتمند شناسایی و اصلاح شوند.
یک RBAC بالغ، بدون Role Review منظم، بهتدریج کارایی خود را از دست میدهد و به نقطهای میرسد که هیچکس دقیقاً نمیداند هر نقش چرا و چگونه تعریف شده است.
نقش Role Review در انطباق (Compliance)
استانداردهایی مانند ISO 27001، SOC 2 و حتی الزامات داخلی حاکمیتی، بهطور مستقیم یا غیرمستقیم به بازبینی نقشها اشاره دارند. وجود مستندات Role Review، یکی از شاخصهای بلوغ امنیتی سازمان در ممیزیها محسوب میشود.
چالشهای رایج در بازبینی نقشهای سازمانی
بسیاری از سازمانها بازبینی نقشها را بهصورت دستی و مقطعی انجام میدهند. این رویکرد معمولاً زمانبر، پرهزینه و وابسته به دانش افراد کلیدی است. با تغییر ساختار سازمان، ادغام تیمها یا اضافه شدن سیستمهای جدید، نقشها بهسرعت از کنترل خارج میشوند.
نبود مالک مشخص برای نقشها و عدم اتصال فرآیند Role Review به IAM، از دلایل اصلی شکست این کنترل امنیتی است.
نقش IAM در مکانیزهسازی Role Review
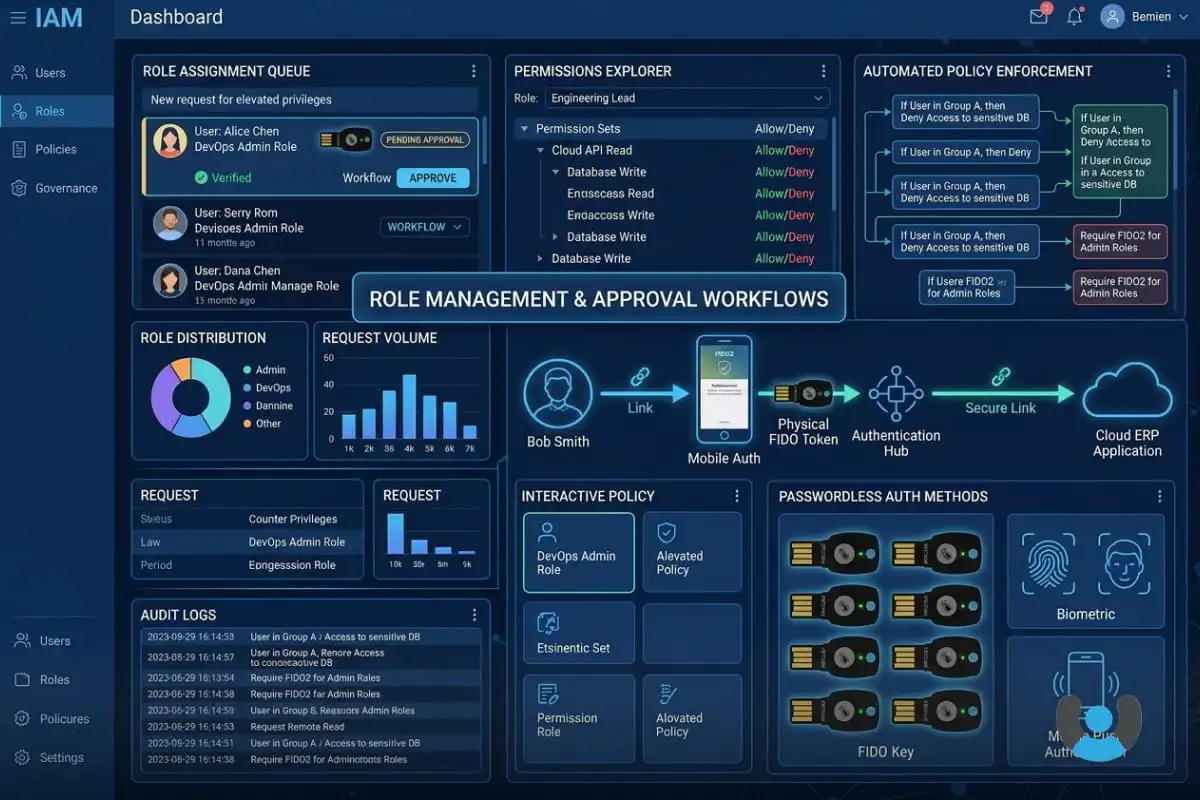
یک سامانه مدیریت هویت و دسترسی (IAM) نقش هسته مرکزی در بازبینی نقشها ایفا میکند. IAM امکان تعریف، نسخهبندی، مانیتورینگ و بازبینی دورهای نقشها را فراهم میکند و فرآیند تأیید را به جریانهای کاری مشخص متصل میسازد.
Approval و مالکیت نقشها
در IAM، هر نقش باید مالک مشخص داشته باشد. فرآیند Approval در Role Review تضمین میکند که تغییر یا تأیید نقشها بدون نظر مالک تجاری یا فنی انجام نشود.
FIDO و تحول امنیت نقشهای حساس
بازبینی نقشها تنها به «چه کسی چه نقشی دارد» محدود نمیشود، بلکه به «چگونه از آن نقش استفاده میشود» نیز مربوط است. نقشهای حساس مانند مدیر سیستم یا ادمین امنیتی، حتی در صورت طراحی صحیح، بدون احراز هویت قوی همچنان پرریسک هستند.
اینجاست که FIDO بهعنوان یک تحول امنیتی وارد میشود. با حذف رمز عبور و استفاده از احراز هویت مبتنی بر کلیدهای سختافزاری یا موبایل، سوءاستفاده از نقشهای حساس بهشدت کاهش مییابد.
ترکیب Role Review و احراز هویت بدون گذرواژه
زمانی که Role Review با احراز هویت بدون گذرواژه ترکیب میشود، سازمان نهتنها نقشهای خود را بهینه میکند، بلکه اطمینان مییابد فقط افراد مجاز و تأییدشده میتوانند از نقشهای پرریسک استفاده کنند.
نشانه (محصول شرکت رهسا) یک راهکار IAM مبتنی بر استاندارد FIDO است که امکان مدیریت نقشها، SSO و احراز هویت چندعاملی بدون گذرواژه را فراهم میکند. این سامانه از توکنهای FIDO، نشانه موبایل و سایر مکانیزمهای امن پشتیبانی میکند و میتواند فرآیند Role Review را بهصورت متمرکز، قابل حسابرسی و ایمن پیادهسازی کند.
نشانه با اتصال مستقیم بازبینی نقشها به احراز هویت قوی، ریسک سوءاستفاده از نقشهای حساس را به حداقل میرساند.
پرسشهای متداول
هر چند وقت یکبار باید Role Review انجام شود؟
برای نقشهای عادی حداقل سالی یکبار و برای نقشهای حساس یا ادمین بهصورت دورهای کوتاهتر توصیه میشود.
آیا Role Review بدون IAM امکانپذیر است؟
بهصورت دستی ممکن است، اما مقیاسپذیر، دقیق و قابل حسابرسی نخواهد بود.
نقش FIDO در Role Review چیست؟
FIDO تضمین میکند نقشهای تأییدشده فقط توسط افراد واقعی و مجاز، بدون رمز عبور و با بالاترین سطح امنیت استفاده شوند.
کسب اطلاعات بیشتر
راهکارهای نشانه موبایل و نشانه توکن امکان پیادهسازی احراز هویت بدون گذرواژه منطبق با استاندارد FIDO را برای سازمانها فراهم میکنند. این محصولات با حذف رمز عبور، هم امنیت دیجیتال را افزایش میدهند و هم تجربه کاربری سادهتر و قابل اعتمادتری ایجاد میکنند. برای حرکت سریع به سمت معماری بدون رمز عبور و دریافت راهنمایی تخصصی، میتوانید با کارشناسان نشانه تماس بگیرید.
برای طراحی Role Review، بهینهسازی RBAC و پیادهسازی IAM مبتنی بر FIDO، همین حالا با تیم نشانه تماس بگیرید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
بازبینی نقشها یکی از مؤثرترین ابزارها برای کاهش ریسک دسترسی در سازمانهاست. این فرآیند زمانی بیشترین ارزش را ایجاد میکند که بهصورت مستمر، مبتنی بر IAM و همراه با احراز هویت بدون گذرواژه اجرا شود. ترکیب Role Review، RBAC و FIDO نهتنها الزامات انطباق را پوشش میدهد، بلکه سطح بلوغ امنیتی سازمان را نیز بهطور محسوسی افزایش میدهد.