
حفظ امنیت دادههای سازمانی همواره یکی از دغدغههای اصلی مدیران فناوری اطلاعات محسوب میشود. کنترل دسترسی مبتنی بر هویت (Identity-Based Access) به عنوان یک رویکرد نوین، جایگزین روشهای سنتی شده است و تضمین میکند که تنها افراد مجاز، در زمان مناسب و با شرایط تایید شده به منابع حساس دسترسی پیدا کنند. این روش با بررسی دقیق مشخصات هر کاربر، لایههای امنیتی پیچیدهای را ایجاد میکند که نفوذ هکرها را عملاً غیرممکن میسازد. سازمانهای پیشرو با پیادهسازی این سیستمها، علاوه بر ارتقای سطح حفاظت اطلاعات خود، تجربه کاربری روانتری را برای کارمندانشان فراهم میآورند.
حتما بخوانید
برای درک عمیقتر این ساختار و آشنایی با اصطلاحات تخصصی آن، پیشنهاد میکنیم مقاله جامع مفاهیم پایهای و راهنمای کامل مدیریت هویت و دسترسی (IAM) را مطالعه نمایید.
کنترل دسترسی مبتنی بر هویت چیست؟
این مدل امنیتی، مجوزهای ورود و استفاده از دادهها را مستقیماً به هویت دیجیتال تایید شده فرد گره میزند. سیستمهای سنتی صرفاً بر اساس یک نام کاربری و رمز عبور ساده عمل میکردند که به راحتی قابل سرقت بودند. اما در سیستم کنترل دسترسی مبتنی بر هویت، پارامترهای متعددی مانند نقش سازمانی فرد، دستگاه مورد استفاده و موقعیت مکانی او به صورت لحظهای بررسی میشوند. این ارزیابی مداوم باعث میشود تا سیستم بتواند تصمیمات هوشمندانهای برای صدور یا لغو مجوز ورود اتخاذ کند.
نقش بافتار کاربری (User Context) در تعیین سطح دسترسی
بررسی بافتار کاربری یکی از ارکان اصلی در تشخیص هویت دقیق افراد است. سیستم هوشمند با تحلیل شرایط محیطی کاربر تشخیص میدهد که آیا درخواست ورود از یک دستگاه سازمانی امن ارسال شده است یا یک شبکه عمومی ناشناس. این تحلیل رفتار و شرایط، انعطافپذیری بالایی را به کنترل دسترسی مبتنی بر هویت میبخشد و خطرات ناشی از سرقت اطلاعات حساب کاربری را به شدت کاهش میدهد.
چرا سازمانها به مدیریت هویت و دسترسی (IAM) نیاز دارند؟
مدیریت ساختاریافته کاربران و مجوزهای آنها نیازمند پلتفرمهای قدرتمندی است که تمامی فرآیندهای احراز هویت را یکپارچه کنند. پیادهسازی یک سیستم مدیریت هویت و دسترسی (IAM)، به سازمان اجازه میدهد تا چرخه حیات کاربران خود را از زمان استخدام تا پایان همکاری به طور کامل کنترل کند. این سیستمها ورود یکپارچه (SSO) را تسهیل کرده و بهرهوری کارمندان را با حذف نیاز به حفظ کردن دهها رمز عبور مختلف، افزایش میدهند.
تحول امنیت با استاندارد FIDO و حذف رمزهای عبور
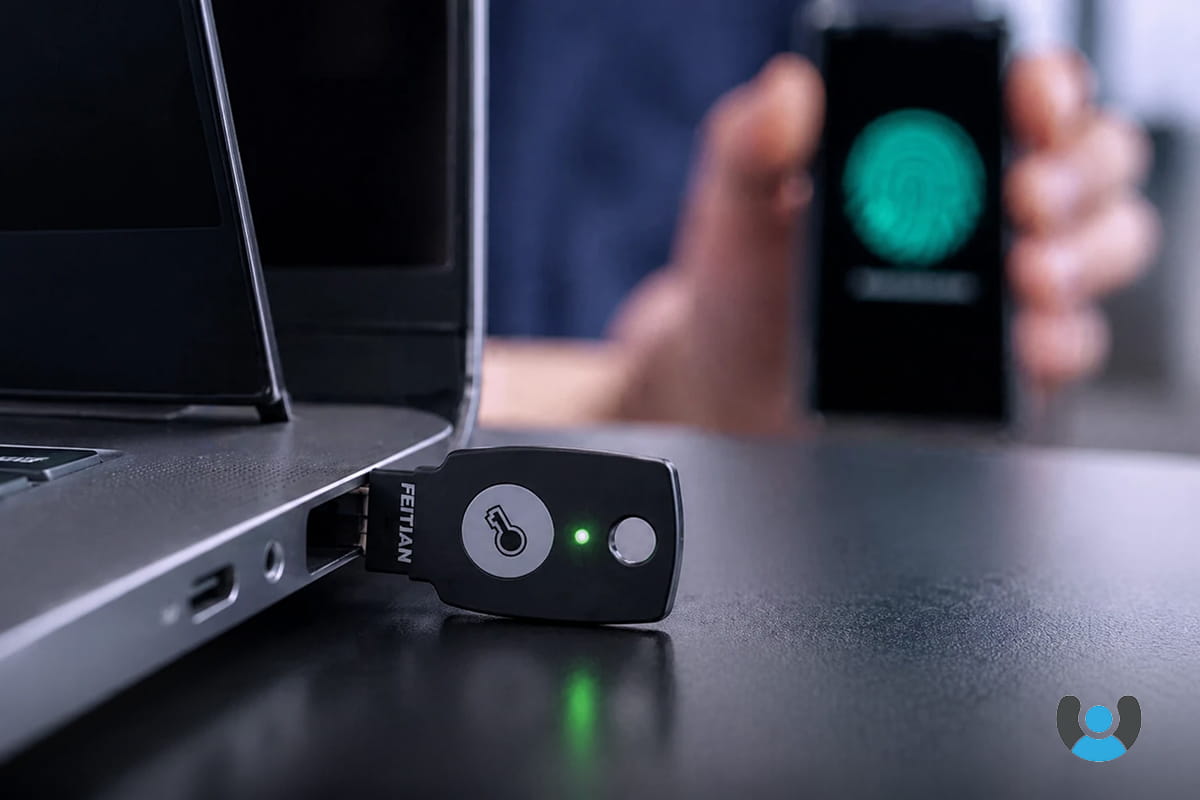
استاندارد FIDO (Fast IDentity Online) یک انقلاب بزرگ در زمینه احراز هویت دیجیتال ایجاد کرده است. این استاندارد جهانی با هدف حذف کامل رمزهای عبور آسیبپذیر طراحی شده و از رمزنگاری نامتقارن برای تایید هویت کاربران بهره میبرد. استفاده از این پروتکل در تجهیزات امنیتی شبکههای سازمانی، خطر حملات فیشینگ و سرقت اطلاعات را به صفر نزدیک میکند. احراز هویت بدون رمز عبور مبتنی بر FIDO، نه تنها امنیت را افزایش میدهد، بلکه فرآیند ورود به سیستمها را برای کاربران نهایی بسیار سریعتر میسازد.
کاربرد توکنهای سختافزاری در شبکههای سازمانی
تجهیزات امنیتی سازمانی با پشتیبانی از توکنهای FIDO میتوانند قدرتمندترین سد دفاعی را ایجاد کنند. این توکنها شامل کلیدهای امنیتی USB، کارتهای هوشمند NFC و حتی حسگرهای بیومتریک تلفن همراه میشوند. سیستم با درخواست اتصال این قطعات فیزیکی، عامل دومی را برای تایید هویت طلب میکند که کپیبرداری یا سرقت از راه دور آن برای مهاجمان سایبری غیرممکن است.
معرفی پلتفرم نشانه؛ پیشگام در احراز هویت بدون گذرواژه
توسعه راهکارهای بومی و قدرتمند برای حفاظت از دادههای حیاتی، تخصص اصلی شرکت رهسا است. نشانه (محصول شرکت رهسا)، یک راهکار جامع مدیریت احراز هویت بدون رمز عبور و مبتنی بر استاندارد FIDO است. با استفاده از پلتفرم نشانه میتوانید دستگاههای مختلفی از جمله گوشی تلفن همراه، کلیدهای امنیتی و کارتهای شناسایی RFID/NFC را به کلید عبور شخصی خود تبدیل کنید. سامانه قدرتمند ما علاوه بر پشتیبانی کامل از ورود یکپارچه SSO و فناوری FIDO، از روشهای احراز هویت دو عاملی مانند دستگاههای رمزیاب و توکنهای امضای دیجیتال نیز پشتیبانی میکند.
شما میتوانید با مراجعه به وبسایت neshane.co اطلاعات جامعی درباره نحوه عملکرد این سیستم یکپارچه به دست آورید. این سامانه جامع IAM، راهکارهای احراز هویت چند عاملی بدون گذرواژه را ارائه میدهد که امنترین شیوه تایید هویت در سطح جهان محسوب میشود. پلتفرم نشانه موبایل و توکنهای سختافزاری رهسا، پازل امنیت سایبری سازمان شما را تکمیل میکنند.
پرسشهای متداول
کنترل دسترسی مبتنی بر هویت چه تفاوتی با روش سنتی دارد؟
در این روش، هویت دقیق کاربر، دستگاه مورد استفاده و شرایط محیطی او پیش از اعطای مجوز ورود بررسی میشود؛ در حالی که روشهای سنتی تنها به درستی نام کاربری و رمز عبور اکتفا میکردند.
چرا استاندارد FIDO امنترین روش احراز هویت است؟
این استاندارد از رمزنگاری نامتقارن و توکنهای فیزیکی سختافزاری استفاده میکند که در برابر حملات فیشینگ و سرقت اطلاعات از راه دور کاملاً مقاوم هستند.
آیا سیستم نشانه از قابلیت SSO پشتیبانی میکند؟
بله، پلتفرم نشانه به طور کامل از ورود یکپارچه (SSO) پشتیبانی میکند و کاربران میتوانند با یک بار تایید هویت امن، به تمامی برنامههای مجاز سازمانی دسترسی پیدا کنند.
کسب اطلاعات بیشتر
محصولات نشانه موبایل و نشانه توکن، راهکارهای پیشرفته احراز هویت بدون گذرواژه و کاملاً منطبق بر استاندارد فایدو (FIDO) هستند. پیادهسازی این تجهیزات میتواند امنیت دیجیتال سازمانها را به شکل چشمگیری بهبود بخشیده و تجربه کاربری بسیار ایدهآلی را برای کارمندان فراهم آورد. جهت حرکت سریع و اصولی به سوی دنیای بدون رمز عبور و دریافت مشاوره امنیتی رایگان، با متخصصان مجرب ما در تیم نشانه در تماس باشید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
مهاجرت از سیستمهای سنتی مبتنی بر رمز عبور به سمت کنترل دسترسی مبتنی بر هویت، دیگر یک انتخاب نیست بلکه یک الزام امنیتی برای بقای سازمانها است. ادغام راهکارهای مدیریت هویت (IAM) با استانداردهای قدرتمندی نظیر FIDO، بالاترین سطح اطمینان را برای شبکههای شرکتی به ارمغان میآورد. بهرهگیری از محصولات معتبری همچون سامانه یکپارچه نشانه، مسیر دستیابی به احراز هویت بدون گذرواژه و ایمن را هموار میسازد.