
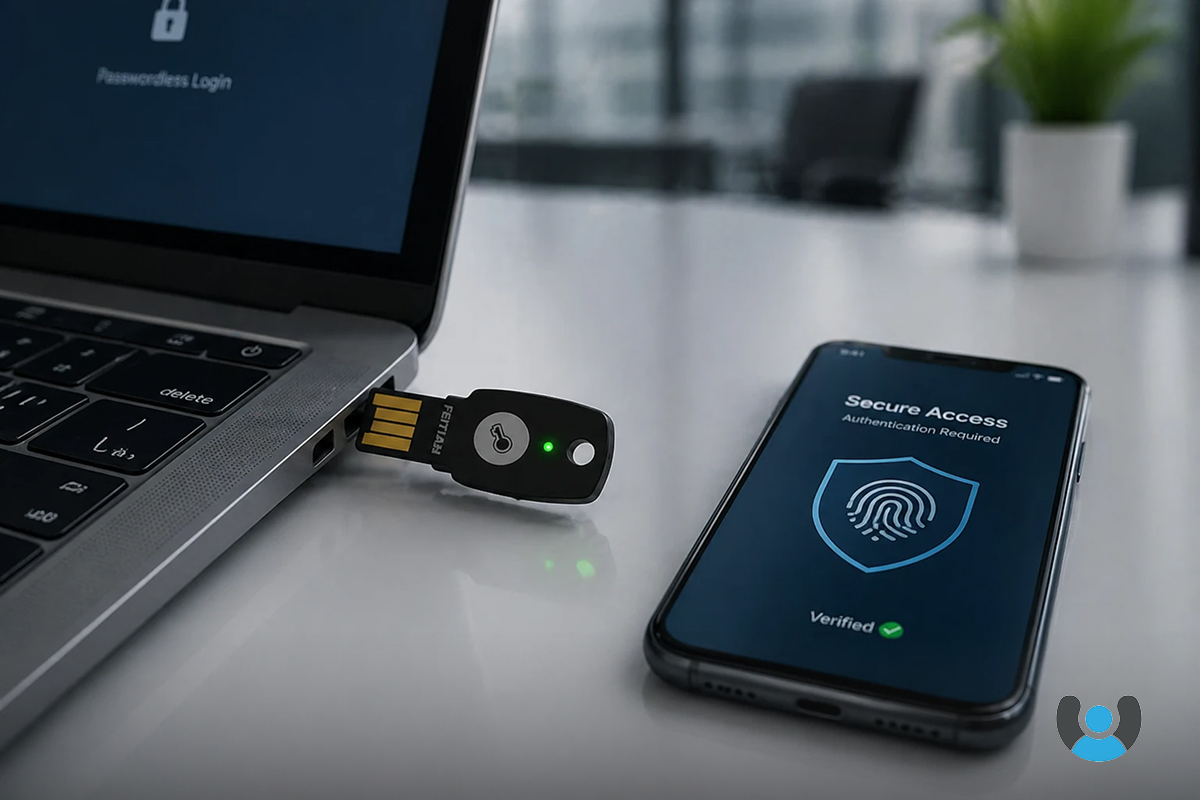
تامین امنیت شبکههای سازمانی وسیع نیازمند عبور از روشهای ایستا و اتخاذ استراتژیهای هوشمندانه است. اعمال کنترل دسترسی پویا (Dynamic Access Control) به مدیران فناوری اطلاعات این قدرت را میدهد تا مجوزهای ورود را بر اساس تغییرات لحظهای محیط و رفتار کاربران تنظیم کنند. سازمانها با بهرهگیری از این رویکرد پیشرفته، خطرات ناشی از نفوذ سایبری را به حداقل میرسانند و همزمان تجربه کاربری یکپارچهای را برای کارمندان خود رقم میزنند. سیستمهای نوین با تحلیل مداوم شرایط، تنها به افرادی اجازه ورود میدهند که هویت و سلامت دستگاه آنها به طور کامل تایید شده باشد.
حتما بخوانید
برای آشنایی عمیقتر با مفاهیم پایهای این ساختار و درک بهتر مکانیزمهای تایید هویت، پیشنهاد میکنیم راهنمای جامع مفاهیم و تعاریف مدیریت هویت و دسترسی (IAM) را به دقت مطالعه نمایید تا با دیدگاهی بازتر معماری سازمان خود را ارتقا دهید.
ماهیت کنترل دسترسی پویا در معماری شبکههای سازمانی
مدیریت دسترسی سنتی معمولاً بر اساس نقشهای از پیش تعیین شده عمل میکند که در محیطهای پیچیده امروزی کارایی لازم را ندارد. کنترل دسترسی پویا، چارچوبی منعطف ایجاد میکند که مجوزها را در لحظه (Real-time) و بر پایه مجموعهای از متغیرهای متغیر صادر یا لغو میکند. این متغیرها شامل زمان درخواست، مکان جغرافیایی کاربر، نوع شبکه ارتباطی و وضعیت امنیتی دستگاه مبدا هستند. ارزیابی مستمر این پارامترها باعث میشود تا اگر کاربری پس از ورود به سیستم دچار تغییر وضعیت امنیتی شود، دسترسی او فوراً قطع گردد.
نقش سیگنالها (Signals) و خطمشیها (Policy) در تصمیمگیری
سیستمهای هوشمند امنیتی برای تصمیمگیری صحیح، به طور مداوم سیگنالهای مختلفی را از محیط دریافت میکنند. این سیگنالها اطلاعات خامی مانند آدرس IP، نوع سیستم عامل و تلاشهای ناموفق قبلی برای ورود را شامل میشوند. مدیران شبکه با تعریف خطمشیهای (Policies) دقیق، به سیستم دستور میدهند که در برابر ترکیبهای خاصی از این سیگنالها چه واکنشی نشان دهد. بررسی تطابق سیگنالهای دریافتی با خطمشیهای امنیتی، هسته اصلی پویایی این معماری را تشکیل میدهد.
معماری موتور ریسک (Risk Engine) در امنیت پیشرفته
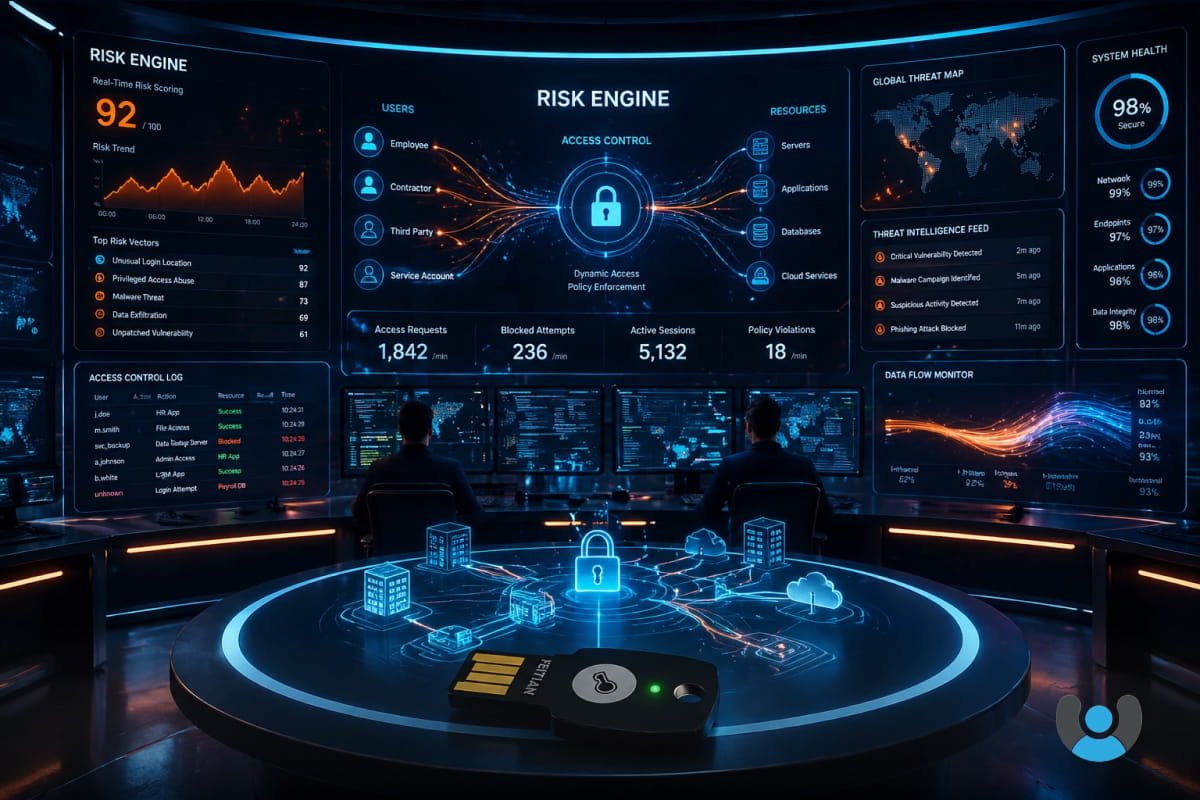
موتور ریسک مغز متفکر سیستمهای کنترل دسترسی پویا محسوب میشود. این موتور پردازشی با دریافت سیگنالها و تحلیل آنها توسط الگوریتمهای پیشرفته، یک امتیاز خطر برای هر درخواست ورود محاسبه میکند. چنانچه امتیاز خطر از حد مجاز فراتر رود، موتور ریسک به طور خودکار اقدامات پیشگیرانهای مانند مسدودسازی موقت حساب یا درخواست احراز هویت مجدد را اجرا میکند. برای آشنایی عمیقتر با مفاهیم پایهای این ساختار و درک بهتر مکانیزمهای تایید هویت، پیشنهاد میکنیم راهنمای جامع مفاهیم و تعاریف مدیریت هویت و دسترسی (IAM) را به دقت مطالعه نمایید تا با دیدگاهی بازتر معماری سازمان خود را ارتقا دهید.
جایگاه سیستمهای IAM در یکپارچهسازی پویایی شبکه
پلتفرمهای مدیریت هویت و دسترسی (IAM) بستر اصلی پیادهسازی سیاستهای پویا هستند. یک راهکار IAM قدرتمند، تمامی فرآیندهای شناسایی، احراز هویت و تعیین سطح دسترسی را در یک نقطه متمرکز مدیریت میکند. یکپارچگی این سیستم با موتور ریسک تضمین میکند که سیاستهای امنیتی به صورت هماهنگ در تمامی بخشهای سازمان، از برنامههای کاربردی ابری گرفته تا منابع داخلی شبکه، اعمال شوند.
تحول امنیت با احراز هویت FIDO در تجهیزات سختافزاری
حذف رمزهای عبور آسیبپذیر و جایگزینی آنها با استانداردهای نوین، گام بلندی در راستای تکمیل کنترل دسترسی پویا به شمار میرود. استاندارد جهانی FIDO با استفاده از رمزنگاری نامتقارن، امنیت فرآیند تایید هویت را به بالاترین سطح ممکن ارتقا میدهد. تجهیزات امنیتی مبتنی بر این استاندارد در برابر حملات پیچیده فیشینگ و سرقت اعتبارنامهها کاملاً مقاوم هستند. پیادهسازی این فناوری مستلزم استفاده از قطعات سختافزاری خاصی است که حضور فیزیکی کاربر را در لحظه ورود تایید میکنند.
همافزایی SSO و رویکرد بدون رمز عبور در محصول نشانه
شرکت رهسا با درک نیازهای امنیتی محیطهای پیچیده، پلتفرم بومی و قدرتمند خود را توسعه داده است. نشانه (محصول شرکت رهسا)، یک راهکار جامع مدیریت احراز هویت بدون رمز عبور و مبتنی بر استاندارد FIDO است. سیستم IAM ما با بهرهگیری از فناوری ورود یکپارچه (SSO)، این امکان را فراهم میکند که کاربران تنها با یک بار تایید هویت امن، به تمامی سرویسهای مجاز دسترسی پیدا کنند. با استفاده از نشانه میتوانید دستگاههای مختلفی از جمله کلیدهای امنیتی سختافزاری، گوشی تلفن همراه و کارتهای شناسایی RFID/NFC را به کلید عبور شخصی خود تبدیل نمایید و از احراز هویت بدون رمز عبور لذت ببرید.
شما میتوانید با مراجعه به وبسایت neshane.co ساختار کامل این سامانه را بررسی کنید. سامانه احراز هویت رهسا علاوه بر پشتیبانی کامل از استاندارد FIDO، راهکارهای احراز هویت دو عاملی مانند دستگاههای رمزیاب و توکنهای امضای دیجیتال را نیز پوشش میدهد. پشتیبانی یکپارچه از توکن FIDO و پلتفرم نشانه موبایل، امنترین شیوه تایید هویت چندعاملی (MFA) بدون گذرواژه را در اختیار سازمان شما قرار میدهد.
پرسشهای متداول
کنترل دسترسی پویا چه تفاوتی با روشهای مدیریت هویت سنتی دارد؟
روشهای سنتی مجوزها را به صورت ثابت و بر اساس نقش کاربر تعیین میکنند، اما کنترل دسترسی پویا در لحظه و بر اساس پارامترهای متغیری مانند مکان، زمان و امنیت دستگاه تصمیمگیری میکند.
موتور ریسک (Risk Engine) چگونه امنیت سازمان را تامین میکند؟
این موتور با دریافت و تحلیل مداوم سیگنالهای محیطی، رفتار کاربر را میسنجد و در صورت مشاهده الگوهای مشکوک، دسترسی را محدود کرده یا درخواست تایید هویت مجدد میدهد.
محصول نشانه چگونه استاندارد FIDO را در سازمان پیادهسازی میکند؟
پلتفرم IAM نشانه با پشتیبانی از انواع کلیدهای امنیتی، توکنهای سختافزاری و اپلیکیشن موبایل، زیرساخت لازم برای احراز هویت چند عاملی بدون نیاز به رمز عبور را مطابق با پروتکلهای FIDO فراهم میسازد.
کسب اطلاعات بیشتر
محصولات نشانه موبایل و نشانه توکن، راهکارهای پیشرفته احراز هویت بدون گذرواژه و کاملاً منطبق بر پروتکل امنیتی فایدو (FIDO) هستند. پیادهسازی این تجهیزات مدرن به سازمانها کمک میکند تا ضمن ارتقای چشمگیر امنیت دیجیتال خود، تجربه کاربری روانتر و بیدغدغهای را برای کارمندانشان رقم بزنند. برای حرکت سریع به سوی دنیای امن بدون رمز عبور و دریافت مشاوره تخصصی در این زمینه، همین حالا با متخصصان مجرب تیم نشانه تماس بگیرید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
محیطهای پیچیده فناوری اطلاعات نیازمند مکانیزمهای دفاعی هوشمند و تطبیقپذیر هستند. اعمال کنترل دسترسی پویا با تکیه بر موتورهای ارزیابی ریسک و تحلیل سیگنالها، انعطافپذیری بینظیری را برای محافظت از دادههای حیاتی ایجاد میکند. تلفیق این استراتژی با راهکارهای مدیریت هویت یکپارچه (IAM) و استانداردهای پیشرفتهای نظیر FIDO، سد دفاعی غیرقابل نفوذی را میسازد. سازمانهای آیندهنگر با انتخاب پلتفرمهای تخصصی مانند نشانه، علاوه بر حذف چالشهای مربوط به رمز عبور، امنیت و بهرهوری را به طور همزمان ارتقا میدهند.