
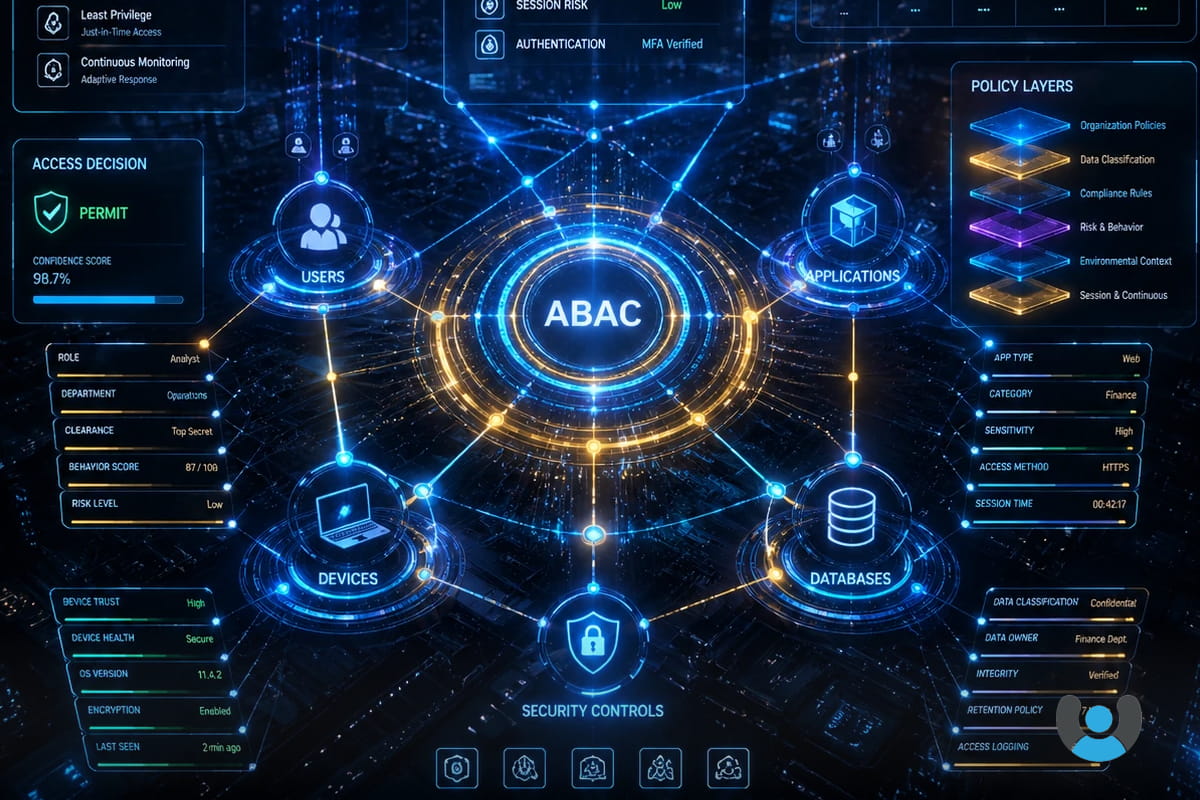
پیچیدگی روزافزون زیرساختهای فناوری اطلاعات، مدیران شبکه را وادار میکند تا از مدلهای کنترل دسترسی سنتی فاصله بگیرند. مدیریت دسترسی مبتنی بر ویژگی پیشرفته (Advanced ABAC) یک معماری امنیتی دقیق ارائه میدهد که مجوزها را بر اساس ترکیبی از صفات کاربر، مشخصات دستگاه، شرایط محیطی و حساسیت منابع صادر میکند. سازمانهای بزرگ با استقرار این مدل قدرتمند، ریسک نشت اطلاعات را کاهش میدهند و کنترل بسیار دقیقی روی کوچکترین تعاملات کاربران با دادههای حساس اعمال میکنند.
حتما بخوانید
برای شناخت عمیقتر این مکانیزمها و درک جایگاه آنها در معماری امنیت، پیشنهاد میکنیم راهنمای جامع مفاهیم و تعاریف مدیریت هویت و دسترسی IAM را به دقت مطالعه کنید.
مبانی و منطق مدیریت دسترسی مبتنی بر ویژگی پیشرفته
مدل Advanced ABAC برخلاف سیستمهای مبتنی بر نقش ثابت، یک رویکرد کاملاً محاسباتی و لحظهای دارد. سیستم در هر درخواست دسترسی، مجموعهای از متغیرها را ارزیابی میکند. مدیران امنیتی قوانین پیچیدهای تعریف میکنند که تنها در صورت تطابق دقیق تمام ویژگیها (Attributes)، مسیر ورود را باز میکنند. این ویژگیها شامل دپارتمان کاربر، سطح ترخیص امنیتی، نوع سیستم عامل، وضعیت آنتیویروس و حتی موقعیت جغرافیایی کاربر در لحظه درخواست میشوند.
ارزیابی سیاستهای زمینهای (Contextual Policies)
سیاستهای زمینهای قلب تپنده سیستم ABAC محسوب میشوند و شرایط پیرامونی هر درخواست را تحلیل میکنند. زمانی که کاربر تلاش میکند به یک سند محرمانه دسترسی پیدا کند، سیستم امنیتی زمان و مکان دقیق او را میسنجد. اگر درخواست از یک آدرس IP ناشناس یا در ساعات غیرکاری صادر شود، سیستم بلافاصله دسترسی را مسدود میکند، حتی اگر رمز عبور کاملاً صحیح باشد.
ادغام استاندارد FIDO در زیرساخت ABAC سازمانها
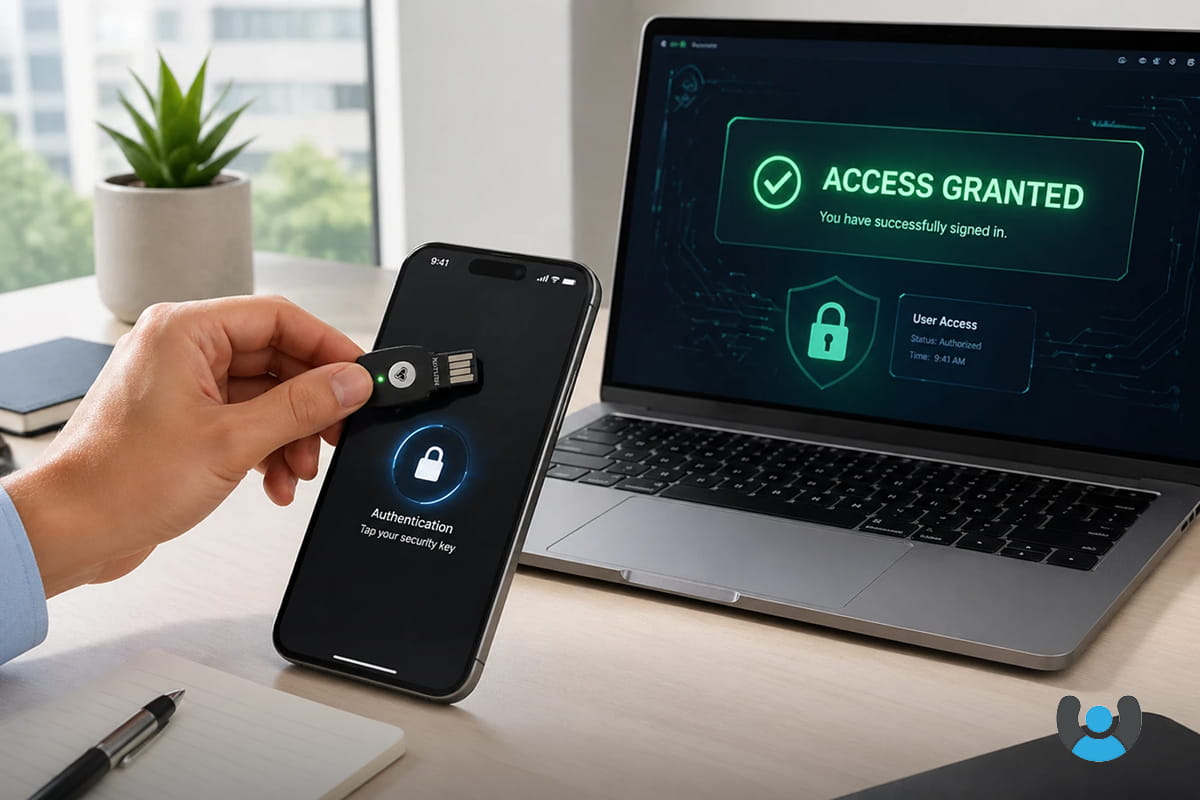
مدیریت دسترسی پیشرفته بدون احراز هویت قدرتمند، کارایی لازم را نخواهد داشت. روشهای سنتی ورود بر پایه گذرواژه، ضعیفترین حلقه در زنجیره امنیت سایبری هستند. استفاده از استاندارد FIDO سطح اطمینان بسیار بالایی را برای سیستم ABAC فراهم میکند. سیستمهای ABAC پیشرفته، «نوع روش احراز هویت» را به عنوان یک ویژگی کلیدی در نظر میگیرند و برای دسترسی به منابع بسیار حساس، الزام میکنند که کاربر حتماً از طریق سختافزارهای امنیتی و بدون رمز عبور وارد شبکه شود.
نقش راهکارهای نشانه (Neshane.co) در ورود یکپارچه
شرکت رهسا با ارائه محصول نشانه، یکی از کاملترین پلتفرمهای بومی را برای مدیریت هویت روانه بازار کرده است. سیستم نشانه IAM از احراز هویت بدون رمز عبور مبتنی بر استاندارد FIDO به طور کامل پشتیبانی میکند. مدیران فناوری اطلاعات میتوانند با استفاده از این سامانه یکپارچه (SSO)، دستگاههای مختلفی نظیر گوشی تلفن همراه، کارتهای شناسایی RFID/NFC و کلیدهای امنیتی را به ابزارهای ورود امن تبدیل کنند. این سامانه با پشتیبانی از توکنهای امضای دیجیتال و احراز هویت دو عاملی، امنترین شیوه احراز هویت یعنی ورود چند عاملی بدون گذرواژه را برای سازمانها محقق میسازد.
پرسشهای متداول
مزیت اصلی مدیریت دسترسی مبتنی بر ویژگی پیشرفته نسبت به سایر روشها چیست؟
این روش بیشترین سطح انعطافپذیری را دارد و به سازمانها اجازه میدهد قوانین بسیار جزئی و دقیق را بر اساس شرایط لحظهای و محیطی کاربر پیادهسازی کنند.
چرا در سیستم ABAC پیشرفته به استاندارد FIDO نیاز داریم؟
استاندارد FIDO با حذف رمزهای عبور، ریسک فیشینگ را از بین میبرد و به موتور ABAC اطمینان میدهد که فرد درخواستکننده، دقیقاً همان کاربر مجاز است.
آیا سیستم نشانه قابلیت ادغام با زیرساختهای فعلی سازمانها را دارد؟
بله، پلتفرم نشانه با پشتیبانی از پروتکلهای استاندارد IAM و SSO به راحتی در زیرساختهای بزرگ مستقر میشود و امکان تعریف سیاستهای پیچیده را فراهم میکند.
کسب اطلاعات بیشتر
محصولات نوین احراز هویت، از جمله نشانه موبایل و نشانه توکن، راهکارهای قدرتمند احراز هویت بدون گذرواژه مبتنی بر استاندارد فایدو (FIDO) محسوب میشوند. این فناوری پیشرفته به سازمانها کمک میکند تا علاوه بر ارتقای چشمگیر امنیت سایبری، تجربه کاربری بسیار روانتری را برای کارمندان خود رقم بزنند. جهت دریافت مشاوره امنیتی رایگان، تسریع روند مهاجرت به دنیای بدون رمز عبور و کسب اطلاعات فنی دقیق، کارشناسان مجرب تیم نشانه پاسخگوی شما خواهند بود.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
پیادهسازی مدیریت دسترسی مبتنی بر ویژگی پیشرفته (Advanced ABAC) گامی ضروری برای ایمنسازی سازمانهای بزرگ در برابر تهدیدات مدرن سایبری است. این معماری انعطافپذیر، همراه با سیاستهای زمینهای دقیق، تضمین میکند که دادههای حساس تنها در اختیار افراد مجاز و در شرایط کاملاً امن قرار گیرند. ترکیب این مدل قدرتمند با روشهای احراز هویت نوین مانند FIDO، بالاترین سطح دفاعی را برای شبکههای سازمانی ایجاد میکند.