
تامین امنیت منابع حساس سازمانی نیازمند عبور از روشهای سنتی تایید هویت است. سازمانهای پیشرو، کنترل دسترسی مبتنی بر دستگاه را به عنوان لایه دفاعی اصلی خود انتخاب میکنند. این استراتژی پیشرفته مشخصات دقیق سختافزاری و نرمافزاری تجهیزات کاربران را پیش از صدور مجوز ورود بررسی میکند. مدیران شبکه با پیادهسازی این معماری، اطمینان حاصل میکنند که تنها تجهیزات ایمن توانایی برقراری ارتباط با هسته مرکزی دادهها را دارند. پیادهسازی دقیق این ساختار، خطر نفوذ بدافزارها از طریق دستگاههای شخصی یا آلوده را به حداقل ممکن میرساند.
حتما بخوانید
رای آشنایی با ساختارهای زیربنایی این حوزه و مفاهیم یکپارچهسازی، مطالعه راهنمای جامع مفاهیم و تعاریف مدیریت هویت و دسترسی IAM به شما کمک میکند تا دیدگاه مهندسی دقیقتری نسبت به معماریهای نوین پیدا کنید. مدیران امنیت با تکیه بر این دانش، خطمشیهای انطباقی را با دقت بسیار بالاتری طراحی میکنند.
Trust (ارزیابی وضعیت و ایجاد زنجیره اعتماد به دستگاه)
مفهوم اعتماد در شبکههای سازمانی بسیار فراتر از تایید هویت فردی کارمندان است. سیستمهای امنیتی پیشرفته وضعیت سلامت سیستمعامل، نصب بودن آخرین بهروزرسانیهای امنیتی و حضور آنتیویروسهای فعال را به صورت لحظهای میسنجند. ارزیابی مداوم این پارامترها تعیین میکند که آیا یک لپتاپ یا تلفن همراه شایستگی اتصال به منابع محرمانه را دارد یا خیر. مکانیزمهای سنجش اعتماد با بررسی مداوم رفتار دستگاه، هرگونه تغییر مخرب در فایلهای سیستمی را شناسایی میکنند.
MDM (نقش مدیریت دستگاههای موبایل در اجرای سیاستها)
پلتفرمهای مدیریت دستگاه موبایل (MDM) ابزارهای قدرتمندی برای اعمال قوانین امنیتی در سطح سختافزار ارائه میدهند. مدیران فناوری اطلاعات از طریق این نرمافزارها میتوانند رمزنگاری دیسک را اجباری کنند یا تنظیمات شبکه را از راه دور تغییر دهند. تطبیق کامل ساختار کنترل دسترسی مبتنی بر دستگاه با پلتفرمهای تخصصی مدیریت سختافزار، دید جامعی از کل تجهیزات متصل به شبکه فراهم میآورد. سیستم در صورت شناسایی هرگونه ناهنجاری، بلافاصله سطح دسترسی تجهیزات مشکوک را محدود میسازد.
Compliance (تطابق سازمانی و معماری مدیریت هویت)
حفظ انطباق با استانداردهای سختگیرانه امنیتی، نیازمند یکپارچگی کامل سیستمهای بررسی وضعیت دستگاه با هسته مرکزی مدیریت دسترسی (IAM) است. اجرای قوانین انطباق (Compliance) تضمین میکند که هیچ کاربری با سیستم عاملهای منسوخ شده قادر به ورود به شبکه نباشد. درک دقیق این معماری چندلایه به دانش فنی پایهای نیاز دارد.
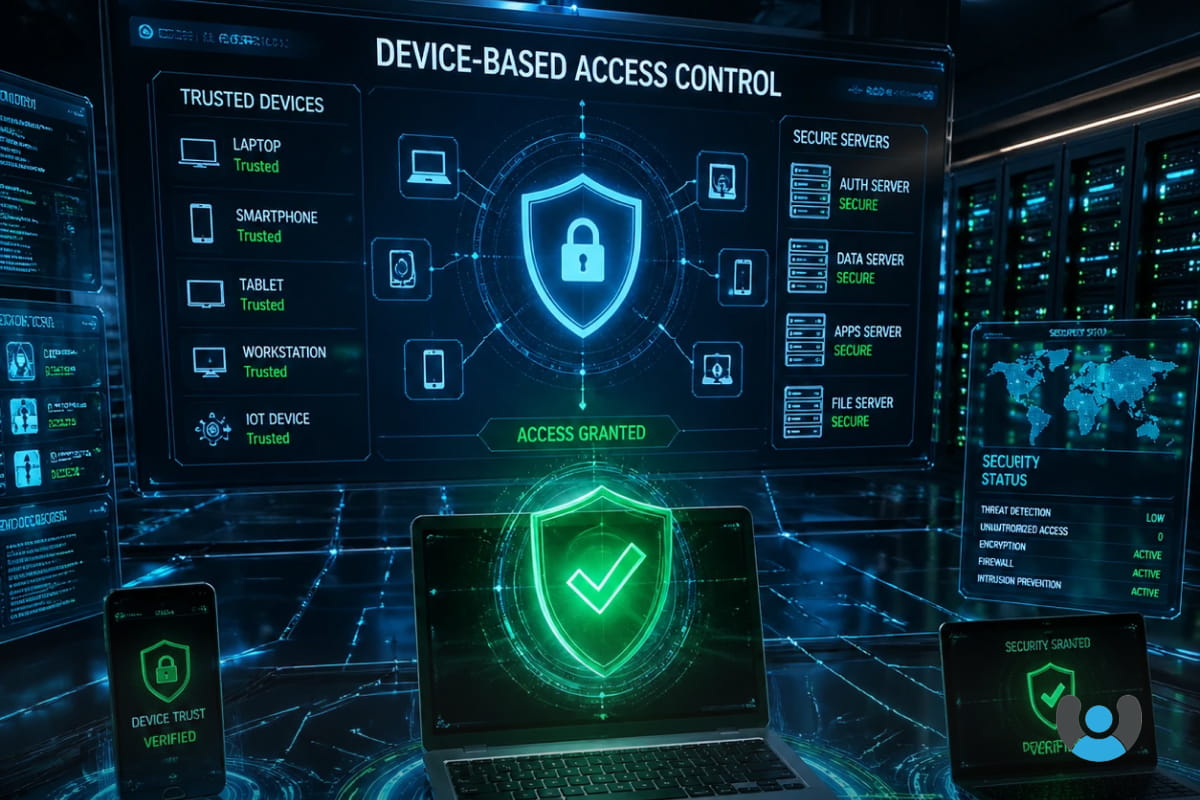
ادغام استاندارد FIDO در معماری Device-Based Access
تایید وضعیت سلامت سختافزار به تنهایی امنیت صد درصدی را تضمین نمیکند و سازمان نیازمند یک مکانیزم احراز هویت قدرتمند است. استاندارد جهانی FIDO تحولی عظیم در شیوه ورود کاربران به شبکههای سازمانی ایجاد کرد. تجهیزات مجهز به این پروتکل، فرآیند احراز هویت را کاملا به سطح سختافزاری منتقل میکنند و خطر فیشینگ را از بین میبرند. ترکیب کنترل دسترسی مبتنی بر دستگاه با پروتکلهای فایدو، بالاترین سطح دفاعی را برای زیرساختهای حیاتی فراهم میآورد. این ترکیب قدرتمند مسیر را برای حذف کامل پسوردها هموار میکند.
راهکار نشانه IAM: تحول احراز هویت بدون رمز عبور
شرکت رهسا با توسعه محصول بومی و پیشرفته خود، چالشهای پیچیده تایید هویت را در سازمانهای بزرگ برطرف ساخته است. سامانه یکپارچه neshane.co نشانه امکان ورود بدون رمز عبور را بر بستر استاندارد بینالمللی FIDO به شکلی پایدار فراهم میکند. این پلتفرم مدیریت دسترسی قابلیت تبدیل ابزارهای روزمره مانند تلفنهای هوشمند و کارتهای RFID/NFC را به کلیدهای امنیتی غیرقابل نفوذ دارد. متخصصان شبکه میتوانند سرویس ورود یکپارچه (SSO) را به راحتی در کنار توکنهای امضای دیجیتال پیادهسازی کنند. معماری احراز هویت چند عاملی بدون گذرواژه در سیستم نشانه، امنترین شیوه تایید هویت سازمانی در سطح جهان محسوب میشود.
پرسشهای متداول
کنترل دسترسی مبتنی بر دستگاه چگونه امنیت شبکه را افزایش میدهد؟
این روش پیش از تایید هویت کاربر، وضعیت سلامت سختافزار و نرمافزار دستگاه را ارزیابی میکند. شبکه تنها در صورتی مجوز ورود صادر میکند که دستگاه مورد نظر تمام پیشنیازهای امنیتی مانند داشتن آنتیویروس فعال را رعایت کرده باشد.
چرا ورود بدون رمز عبور (Passwordless) با استاندارد FIDO ایمنتر از پسوردهای سنتی است؟
روشهای مبتنی بر پسورد همواره در معرض خطراتی نظیر فیشینگ و حدس زدن قرار دارند. پروتکل FIDO از رمزنگاری نامتقارن در سطح سختافزار بهره میبرد و امکان سرقت اطلاعات ورود را از هکرها سلب میکند.
آیا سامانه نشانه قابلیت هماهنگی با زیرساختهای قبلی سازمان را دارد؟
بله، پلتفرم نشانه با پشتیبانی کامل از پروتکلهای استاندارد SSO و IAM به سادگی در شبکههای موجود مستقر میشود. مدیران میتوانند سیاستهای امنیتی جدید را بدون اختلال در روال کاری کارمندان اجرایی کنند.
کسب اطلاعات بیشتر
راهکارهای نوین ورود امن از جمله نشانه موبایل و نشانه توکن، سیستمهای احراز هویت بدون گذرواژه منطبق بر پروتکل قدرتمند فایدو (FIDO) هستند. این فناوریها به سازمانها کمک میکنند تا ضمن بهبود چشمگیر سطح امنیت دیجیتال، تجربه کاربری ایدهآلی را برای کارمندان خود رقم بزنند. جهت دریافت مشاوره امنیتی رایگان، سرعت بخشیدن به روند مهاجرت به دنیای بدون رمز عبور و کسب اطلاعات فنی دقیقتر، کارشناسان مجرب تیم نشانه پاسخگوی نیازهای شما خواهند بود.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
استقرار معماری کنترل دسترسی مبتنی بر دستگاه، تغییری بنیادین در رویکرد دفاعی سازمانها ایجاد میکند. ترکیب ارزیابی مداوم وضعیت سختافزار با سیستمهای مدیریت دستگاه (MDM)، شبکهای غیرقابل نفوذ در برابر تهدیدات مدرن میسازد. مهاجرت سیستمهای مدیریت دسترسی به سمت استانداردهای نوین مانند FIDO، آسیبپذیریهای مرتبط با عامل انسانی را برطرف میکند. سازمانها با بهرهگیری از پلتفرمهای جامع مدیریت هویت، علاوه بر تضمین امنیت دادهها، تجربه کاربری بسیار روانی را برای پرسنل خود فراهم میآورند.