
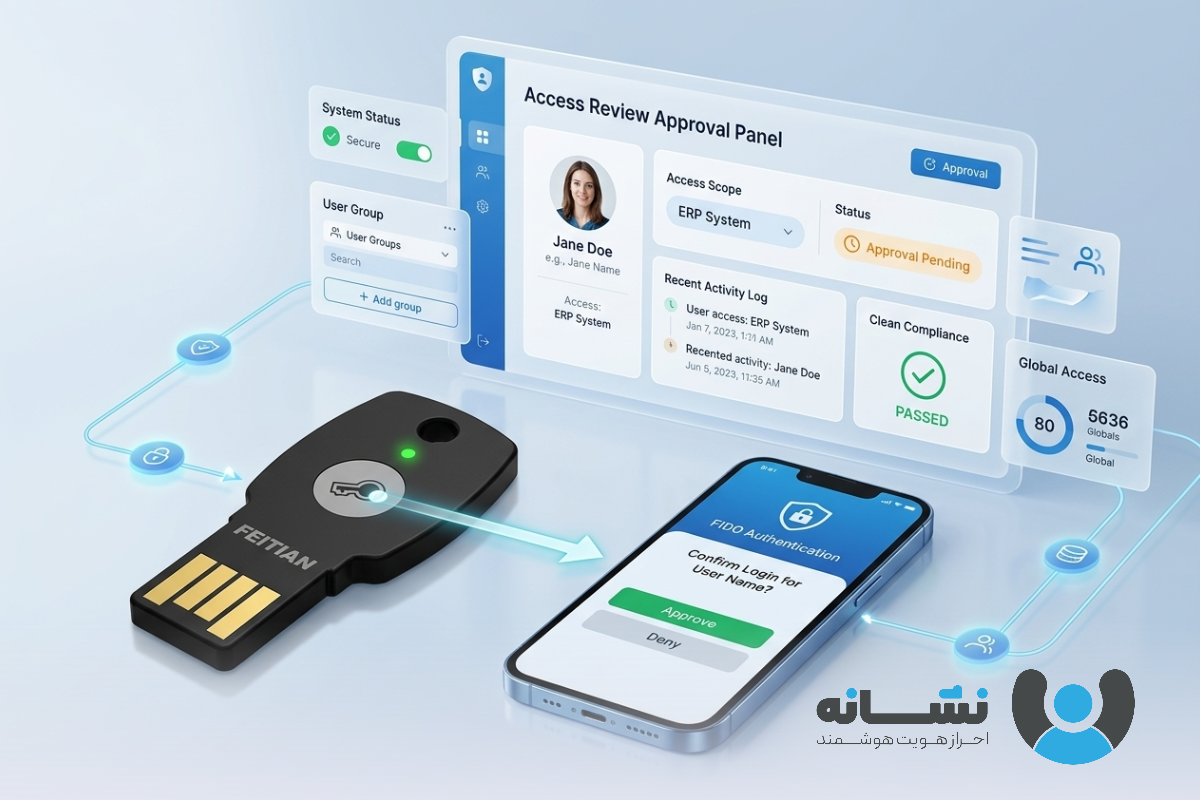
اعطای دسترسی ساده است، اما مدیریت و بازبینی دورهای دسترسیها چالش اصلی امنیت سازمانی محسوب میشود. بسیاری از رخدادهای امنیتی زمانی اتفاق میافتند که کاربران همچنان به منابعی دسترسی دارند که دیگر به آن نیاز ندارند. فرآیند Access Review یا بازبینی دسترسی کاربران کمک میکند سازمانها دسترسیهای فعال را ارزیابی، اصلاح و منطبق با سیاستهای امنیتی نگه دارند.
در این مقاله، رویکردی کاملاً فنی و عملیاتی به بازبینی دورهای دسترسیها ارائه میکنیم و ارتباط آن را با مدیریت هویت و دسترسی (IAM)، احراز هویت بدون رمز عبور مبتنی بر FIDO و راهکارهای SSO بررسی میکنیم.
حتما بخوانید
برای آشنایی عمیقتر با مفاهیم پایه مدیریت هویت و احراز هویت، پیشنهاد میکنیم راهنمای جامع ما درباره
🔗 مدیریت هویت و دسترسی (IAM) و مفاهیم احراز هویت
را مطالعه کنید که مبانی این حوزه را بهصورت ساختاریافته توضیح میدهد.
Access Review در چارچوب مدیریت هویت و دسترسی (IAM)
بازبینی دسترسیها بخشی جداییناپذیر از چرخه عمر هویت در سامانههای IAM است. زمانی که کاربری ایجاد میشود، تغییر سمت میدهد یا سازمان را ترک میکند، سطح دسترسی او باید بهروزرسانی شود. اگر این فرآیند به صورت مستمر کنترل نشود، ریسک انباشت دسترسیهای غیرضروری افزایش مییابد.
در معماریهای مدرن IAM، Access Review معمولاً با این مؤلفهها یکپارچه میشود:
ارتباط با Lifecycle Management
سامانه IAM باید بتواند تغییرات منابع انسانی را بهصورت خودکار به تغییر سطح دسترسی تبدیل کند. هرگونه تأخیر در این هماهنگی، شکاف امنیتی ایجاد میکند.
ارتباط با RBAC و ABAC
مدلهای Role-Based و Attribute-Based دسترسی را ساختارمند میکنند، اما بدون بازبینی دورهای دسترسیها، نقشها نیز به مرور زمان متورم میشوند. بازبینی منظم، از Role Creep جلوگیری میکند.
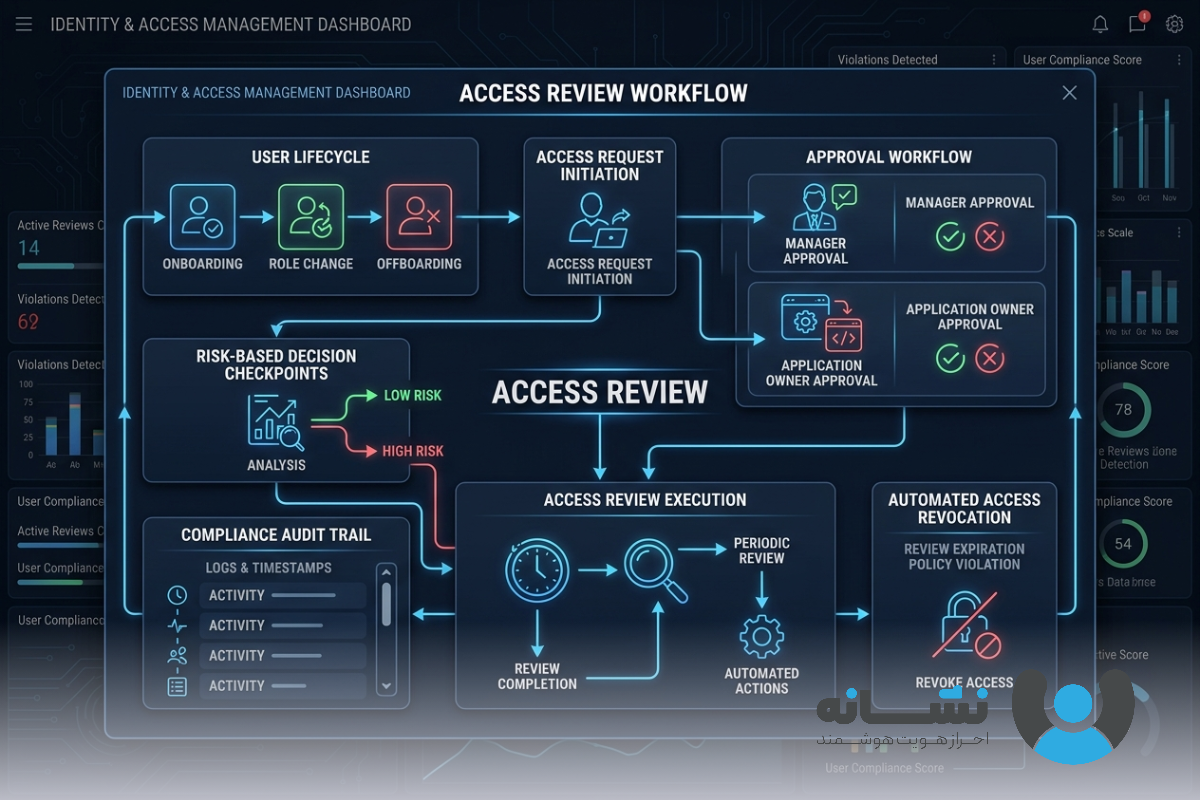
چرا بازبینی دورهای دسترسیها برای Compliance حیاتی است؟
چارچوبهای انطباق مانند ISO 27001، GDPR، HIPAA، PCI-DSS و SOC2 الزام میکنند که سازمانها دسترسی کاربران را بهصورت مستمر ارزیابی و تأیید کنند.
اگر سازمان نتواند نشان دهد چه کسی به چه سیستمی دسترسی دارد و چه کسی آن را تأیید کرده است، در ممیزی امنیتی با عدم انطباق مواجه میشود.
نقش Audit Trail
سامانه Access Review باید ثبت دقیق موارد زیر را تضمین کند:
- چه کسی دسترسی را تأیید یا رد کرده است
- در چه تاریخی بازبینی انجام شده است
- چه تغییری اعمال شده است
- دلیل تجاری (Business Justification) برای نگهداری دسترسی
بدون ثبت مستندات، فرآیند بازبینی ارزش اثباتی نخواهد داشت.
مدل عملیاتی اجرای Access Review در سازمان
اجرای موفق بازبینی دورهای دسترسیها نیازمند طراحی فرآیند مشخص است. بسیاری از سازمانها صرفاً فایل اکسل ارسال میکنند؛ این روش نه مقیاسپذیر است و نه امن.
1️⃣ شناسایی دامنه بازبینی
ابتدا باید مشخص شود کدام سیستمها در دامنه قرار دارند:
سیستمهای مالی، سامانه منابع انسانی، CRM، زیرساخت ابری، VPN، سیستمهای حیاتی عملیاتی.
2️⃣ تعیین مالک دسترسی (Access Owner)
مالک هر سامانه باید مسئول تأیید دسترسی کاربران باشد. تیم IT نمیتواند درباره نیاز تجاری تصمیم بگیرد.
3️⃣ اجرای چرخه تأیید (Approval Workflow)
فرآیند تأیید باید زمانبندی مشخص داشته باشد و سیستم در صورت عدم پاسخ، Escalation انجام دهد.
4️⃣ اصلاح خودکار دسترسیها
پس از رد شدن یک دسترسی، سامانه IAM باید بلافاصله سطح دسترسی را اصلاح کند.
ارتباط Access Review با احراز هویت بدون رمز عبور و FIDO
بازبینی دورهای دسترسیها مشخص میکند چه کسی باید دسترسی داشته باشد. احراز هویت FIDO تضمین میکند که همان فرد مجاز وارد سیستم شود.
اگر سازمانی Access Review انجام دهد اما همچنان از رمز عبور استفاده کند، ریسک حملات فیشینگ و Credential Theft باقی میماند. استاندارد FIDO2 با استفاده از کلید عمومی/خصوصی و احراز هویت مبتنی بر دستگاه، این ریسک را حذف میکند.
چرا FIDO مکمل Access Review است؟
- حذف اشتراکگذاری رمز عبور
- جلوگیری از حملات Phishing
- اتصال هویت به دستگاه فیزیکی
- افزایش قابلیت اثبات هویت در Audit
راهکار نشانه (محصول شرکت رهسا) در دامنه neshane.co، احراز هویت بدون گذرواژه مبتنی بر FIDO را با قابلیت SSO و IAM یکپارچه ارائه میدهد. این ترکیب، هم کنترل دسترسی را مدیریت میکند و هم امنیت ورود را تضمین میکند.
نقش SSO در بهینهسازی بازبینی دسترسیها
وقتی سازمان از Single Sign-On استفاده میکند، تمام دسترسیها در یک نقطه متمرکز میشوند. این تمرکز باعث میشود Access Review دقیقتر و سریعتر انجام شود.
در معماری SSO + IAM + FIDO:
- کاربر یکبار احراز هویت میشود
- سامانه سطح دسترسی را از IAM دریافت میکند
- مدیران در چرخههای دورهای دسترسیها را بازبینی میکنند
- سیستم در صورت نیاز دسترسی را قطع میکند
چالشهای رایج در Access Review
بسیاری از پروژههای بازبینی دسترسی به این دلایل شکست میخورند:
تأخیر مدیران در پاسخگویی، نبود مالک مشخص، پیچیدگی ساختار نقشها، نبود یکپارچگی با HR و عدم خودکارسازی فرآیند.
راهکار مدرن باید خودکار، مبتنی بر ریسک و یکپارچه با احراز هویت قوی باشد.
معماری پیشنهادی برای سازمانهای ایرانی
سازمانهایی که زیرساخت ترکیبی (On-Prem + Cloud) دارند، باید:
- IAM متمرکز پیادهسازی کنند
- SSO را فعال کنند
- احراز هویت FIDO را جایگزین رمز عبور کنند
- Access Review دورهای (مثلاً هر 3 ماه) اجرا کنند
- گزارش انطباق خودکار تولید کنند
نشانه با ارائه احراز هویت FIDO، توکنهای سختافزاری، نشانه موبایل و پشتیبانی از MFA و امضای دیجیتال، این معماری را پوشش میدهد.
پرسشهای متداول
بازبینی دورهای دسترسیها هر چند وقت یکبار باید انجام شود؟
بیشتر سازمانها هر سه ماه یکبار این فرآیند را اجرا میکنند. برای سیستمهای حساس، بازبینی ماهانه توصیه میشود.
تفاوت Access Review و Audit چیست؟
Access Review یک فرآیند مدیریتی برای تأیید دسترسیها است، در حالی که Audit بررسی مستقل برای ارزیابی انطباق است.
آیا بدون IAM میتوان Access Review انجام داد؟
امکانپذیر است، اما مقیاسپذیر نیست و ریسک خطا بالا میرود.
FIDO چه کمکی به فرآیند انطباق میکند؟
FIDO احتمال سرقت اعتبارنامه را حذف میکند و سطح اطمینان هویتی را در ممیزیها افزایش میدهد.
کسب اطلاعات بیشتر
برای طراحی معماری IAM، پیادهسازی Access Review و استقرار احراز هویت FIDO با ما در ارتباط باشید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
بازبینی دورهای دسترسیها ستون اصلی امنیت و انطباق سازمانی محسوب میشود. سازمانی که دسترسیها را مدیریت نکند، عملاً کنترل امنیت خود را از دست میدهد. ترکیب Access Review با IAM متمرکز، SSO و احراز هویت بدون رمز عبور مبتنی بر FIDO، یک معماری مقاوم در برابر تهدیدات مدرن ایجاد میکند.
اگر قصد دارید امنیت دیجیتال سازمان خود را ارتقا دهید، استفاده از راهکارهای مبتنی بر FIDO گام اساسی در مسیر حذف رمز عبور و کاهش ریسک نفوذ خواهد بود.
محصولات
🔗 نشانه موبایل و
راهکارهای احراز هویت بدون گذرواژه مبتنی بر استاندارد FIDO ارائه میکنند که امنیت سازمان را افزایش میدهد و تجربه کاربری سادهتری فراهم میسازد. برای حرکت سریع به سمت معماری بدون رمز عبور و دریافت راهنمایی تخصصی، با کارشناسان نشانه به شماره 021-91096551 تماس بگیرید.