
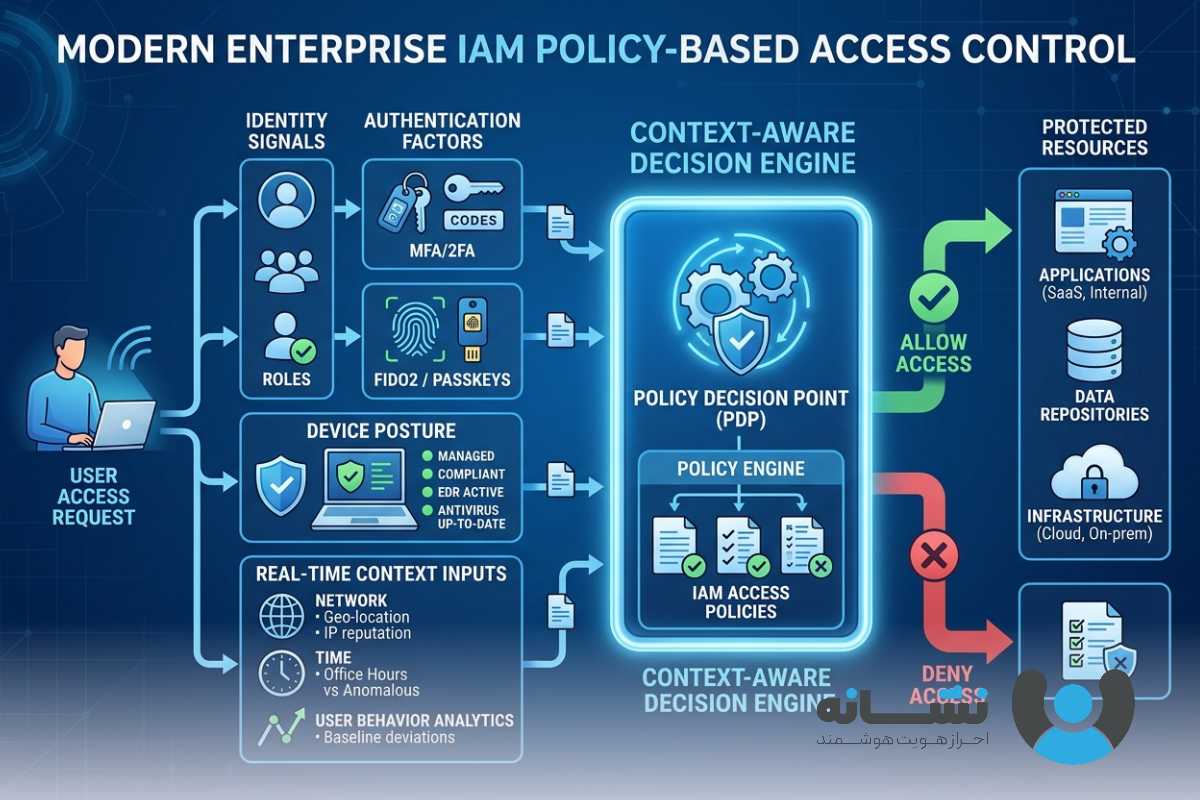
سازمانهایی که ساختار دسترسی خود را تنها بر نقش یا نام کاربری بنا میکنند، دیر یا زود با چالشهای امنیتی جدی روبهرو میشوند. مدیریت دسترسی مبتنی بر سیاست پاسخی عملی به این چالش است؛ رویکردی که تصمیم دسترسی را بر اساس سیاستهای پویا، شرایط محیطی و سطح ریسک اتخاذ میکند، نه صرفاً یک نقش ثابت.
حتما بخوانید
برای مطالعه بیشتر درباره تحول احراز هویت و IAM، پیشنهاد میکنم «راهنمای جامع مدیریت هویت و دسترسی» را در سایت نشانه بخوانید.
مدیریت دسترسی مبتنی بر سیاست چیست و چرا اهمیت دارد؟
مدیریت دسترسی مبتنی بر سیاست یا Policy-Based Access مدلی از کنترل دسترسی است که در آن، هر درخواست دسترسی با مجموعهای از سیاستها ارزیابی میشود. این سیاستها میتوانند بر اساس هویت کاربر، نوع دستگاه، موقعیت جغرافیایی، زمان، سطح احراز هویت و حتی رفتار کاربر تعریف شوند.
این مدل به سازمان اجازه میدهد دسترسیها را دقیق، منعطف و متناسب با شرایط واقعی کنترل کند؛ قابلیتی که در محیطهای مدرن، حیاتی محسوب میشود.
محدودیتهای کنترل دسترسی ایستا
مدلهای سنتی مانند ACL یا حتی RBAC، انعطاف لازم را ندارند. این مدلها نمیتوانند تغییر شرایط را تشخیص دهند و در نتیجه یا بیشازحد محدودکننده میشوند یا بیشازحد باز.
تفاوت Policy-Based Access با RBAC و ABAC
RBAC دسترسی را به نقش گره میزند و ABAC از ویژگیها استفاده میکند، اما Policy-Based Access یک لایه تصمیمگیری مستقل ایجاد میکند که میتواند هر دو مدل را در خود جای دهد. سیاستها در این رویکرد بهصورت زنده تفسیر میشوند و تصمیم نهایی را میگیرند.
مفهوم سیاستهای پویا در کنترل دسترسی
سیاست پویا به این معناست که تصمیم دسترسی ثابت نیست. اگر کاربری با همان حساب، اما از دستگاهی ناشناخته یا موقعیتی غیرعادی درخواست دسترسی بدهد، سیستم میتواند سطح دسترسی را کاهش دهد یا احراز هویت قویتری درخواست کند.
نقش Context و ریسک در تصمیمگیری دسترسی
Context شامل مجموعهای از سیگنالهاست؛ از جمله:
- وضعیت دستگاه
- موقعیت مکانی
- زمان
- روش احراز هویت
Policy Engine این دادهها را تحلیل میکند و بر اساس سطح ریسک، تصمیم نهایی را میگیرد.
ارتباط Policy-Based Access با FIDO و احراز هویت بدون رمز عبور
سیاستهای پویا زمانی بیشترین اثربخشی را دارند که به احراز هویت قوی متصل شوند. FIDO این نقش را بهخوبی ایفا میکند. وقتی کاربر با Passkey یا توکن FIDO احراز هویت میشود، Policy Engine میتواند سطح اطمینان بالاتری برای صدور دسترسی در نظر بگیرد.
در سامانه نشانه، احراز هویت FIDO، SSO و Policy-Based Access در یک چارچوب یکپارچه اجرا میشوند.
معماری فنی Policy Engine در سامانههای IAM
در معماری استاندارد، سه مؤلفه کلیدی وجود دارد:
- Policy Decision Point (PDP) برای تصمیمگیری
- Policy Enforcement Point (PEP) برای اعمال تصمیم
- Policy Administration Point (PAP) برای تعریف سیاستها
این ساختار امکان کنترل متمرکز و اعمال توزیعشده سیاستها را فراهم میکند.
پیادهسازی عملی مدیریت دسترسی مبتنی بر سیاست
در یک سناریوی واقعی، کاربر ابتدا از طریق SSO وارد میشود. سپس Policy Engine با توجه به روش احراز هویت (مثلاً FIDO)، دستگاه، و Context، تصمیم میگیرد که آیا دسترسی کامل، محدود یا رد شود.
این رویکرد در بسیاری از سازمانها جایگزین مدلهای سنتی شده است.
جایگاه Policy-Based Access در Zero Trust
Zero Trust بدون Policy Engine معنا ندارد. در این مدل، هیچ درخواستی بهصورت پیشفرض قابل اعتماد نیست و هر دسترسی باید بر اساس سیاست ارزیابی شود. Policy-Based Access ستون فقرات Zero Trust محسوب میشود.
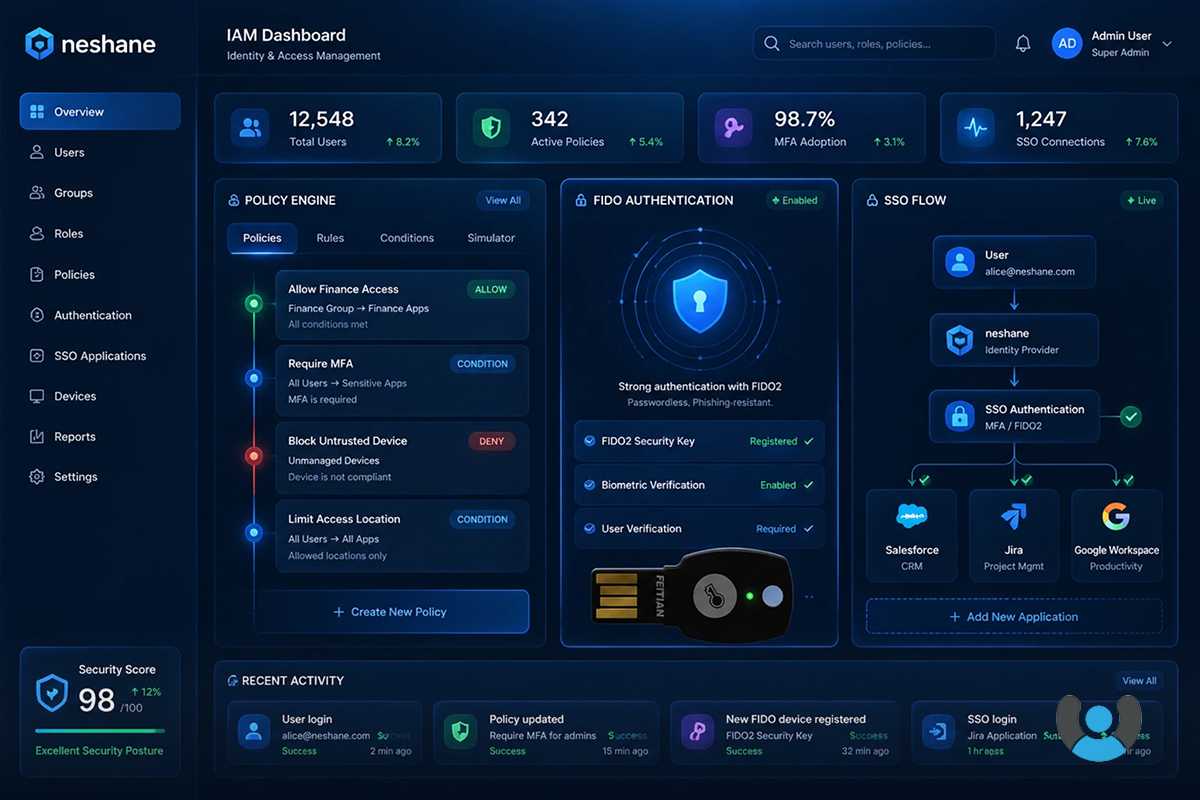
نقش نشانه در مدیریت دسترسی مبتنی بر سیاست
نشانه، محصول IAM شرکت رهسا، با پشتیبانی از احراز هویت بدون رمز عبور مبتنی بر FIDO، SSO سازمانی و Policy Engine، امکان پیادهسازی کامل مدیریت دسترسی مبتنی بر سیاست را فراهم میکند. این راهکار به سازمانها کمک میکند دسترسیها را هوشمند، پویا و امن مدیریت کنند.
پرسشهای متداول
آیا Policy-Based Access جایگزین RBAC میشود؟
خیر، بلکه آن را تکمیل میکند و انعطافپذیری بیشتری میدهد.
آیا بدون FIDO هم میتوان Policy-Based Access داشت؟
بله، اما ترکیب آن با FIDO سطح امنیت و دقت سیاستها را بهمراتب افزایش میدهد.
آیا این مدل برای سازمانهای کوچک هم مناسب است؟
بله، حتی سازمانهای کوچک میتوانند سیاستهای ساده اما مؤثر تعریف کنند.
کسب اطلاعات بیشتر
راهکارهای نشانه موبایل و نشانه توکن، مبتنی بر استاندارد FIDO، امکان احراز هویت بدون گذرواژه را برای سازمانها فراهم میکنند و سطح امنیت دیجیتال را بهطور محسوسی ارتقا میدهند. این محصولات علاوه بر افزایش امنیت، تجربه کاربری سادهتر و سریعتری را نیز ارائه میدهند. برای حرکت به سمت معماری بدون رمز عبور و دریافت مشاوره تخصصی، میتوانید با تیم نشانه از طریق شماره 91096551-021 تماس بگیرید.
🔗 نشانه موبایل: https://neshane.co/smartphone/
🔗 نشانه توکن: https://neshane.co/کلید-امنیتی/
📞 ۰۲۱-۹۱۰۹۶۵۵۱