
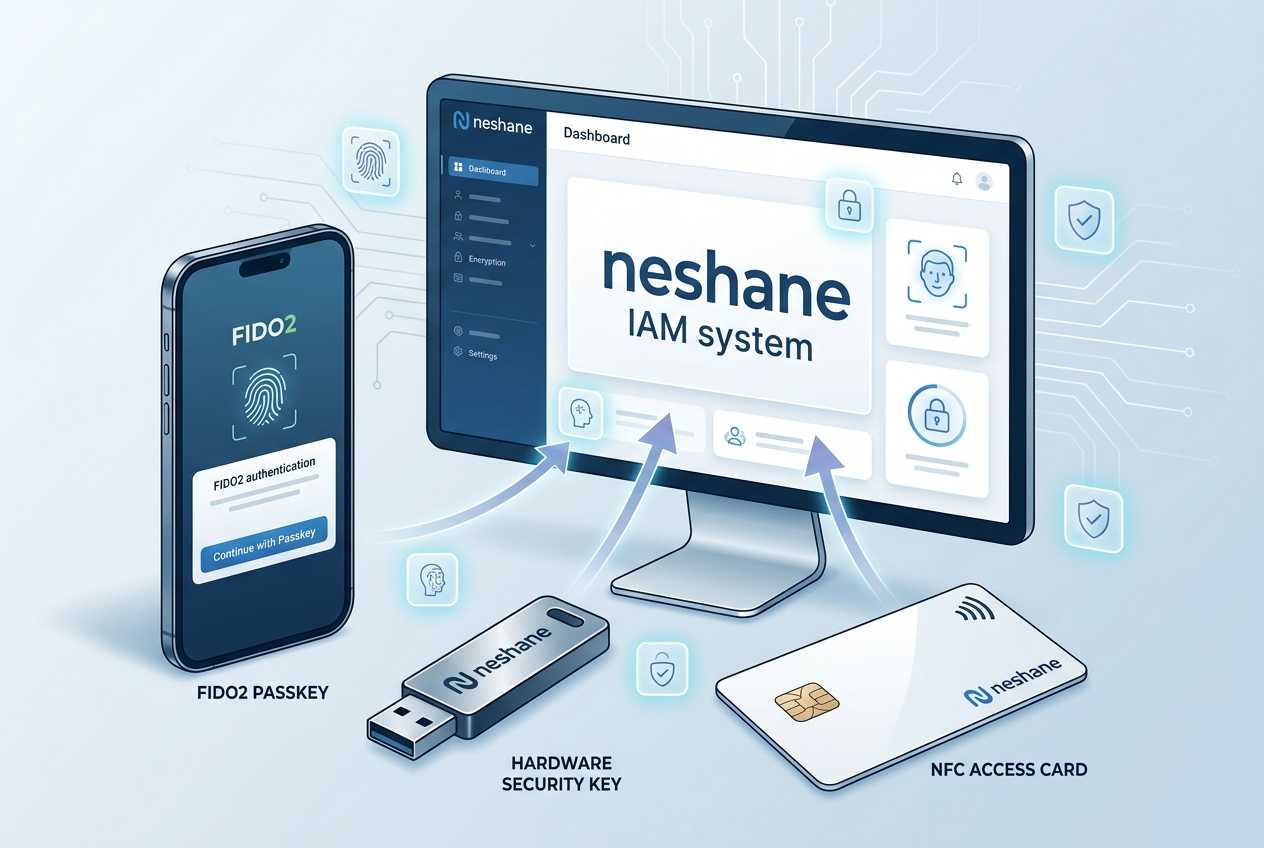
مدیران فناوری اطلاعات همیشه به دنبال روشی میگردند که هم امنیت را بالا ببرد و هم تجربه ورود کاربران را ساده کند. Passkey سازمانی در اکتیودایرکتوری دقیقاً به همین نیاز پاسخ میدهد و مدل قدیمی رمز عبور را کنار میگذارد. در واقع، ترکیب Active Directory و استاندارد FIDO یک تحول اساسی در احراز هویت سازمانی ایجاد میکند و مسیر را برای ورود بدون رمز عبور فراهم میسازد. محصول «نشانه» از شرکت رهسا، این فرایند را در سازمانها بسیار سادهتر کرده و امکان بهرهگیری از انواع تجهیزات سختافزاری و موبایلی برای احراز هویت FIDO را فراهم میکند.
حتما بخوانید
برای مطالعه بیشتر درباره تحول احراز هویت و IAM، پیشنهاد میکنم «راهنمای جامع مدیریت هویت و دسترسی» را در سایت نشانه بخوانید.
چرا سازمانها به Passkey در Active Directory نیاز دارند؟
سازمانها هر روز با حملات فیشینگ، نفوذ داخلی، سرقت رمزها و حملات مهندسی اجتماعی روبهرو میشوند. رمز عبور در معماری AD نقطه ضعف سنتی بوده و در بسیاری از رخدادهای امنیتی، عامل اصلی نفوذ محسوب میشود. Passkey با تکیه بر کلیدهای رمزنگاریشده غیرقابل سرقت، این تهدیدها را به حداقل میرساند. این الگو تکیه کاربران به حافظه و رمزهای تکراری را حذف میکند، هزینه نگهداری را پایین میآورد و در نهایت، سطح امنیت AD را افزایش میدهد.
جایگزینی رمز عبور در ساختار AD
Passkey در اکتیودایرکتوری نهتنها جایگزین رمز عبور است، بلکه پایه امنیت کل سازمان را به مدل Zero-Trust نزدیکتر میکند. این تغییر نیاز کاربران به حفظ رمز، تغییر مداوم رمز یا استفاده از رمزهای تکراری را کاملاً حذف میکند.
تفاوت Passkey با MFA سنتی
MFA قدیمی معمولاً بر پیامک یا OTP تکیه دارد؛ این روشها آسیبپذیر هستند و کاربر را به واردکردن کد وابسته میکنند. اما Passkey مبتنی بر کلیدهای اختصاصی و غیرقابل استخراج است و بههیچوجه در معرض سرقت قرار نمیگیرد. کلید خصوصی از دستگاه خارج نمیشود و فرایند ورود بسیار سریعتر انجام میشود.
نقش FIDO و تحول آن در احراز هویت سازمانی
FIDO با هدف حذف کامل رمز عبور معرفی شد و دو نسخه FIDO2 و WebAuthn مسیر استفاده سازمانی را استانداردسازی کردند. این استاندارد امکان استفاده از گوشی، کلید امنیتی، کارت هوشمند و حتی سنسورهای بیومتریک را برای ورود سازمانی فراهم میسازد.
در مقالاتی مانند «راهنمای مدیریت هویت و دسترسی» در neshane.co، تمرکز ویژهای روی سیر تحول Authentication دیده میشود. برای آشنایی کاملتر، پیشنهاد میکنم مقاله جامع «مفاهیم و تعاریف احراز هویت» را بخوانید که در لینک زیر قرار دارد:
نقشه معماری فنی FIDO در سازمان
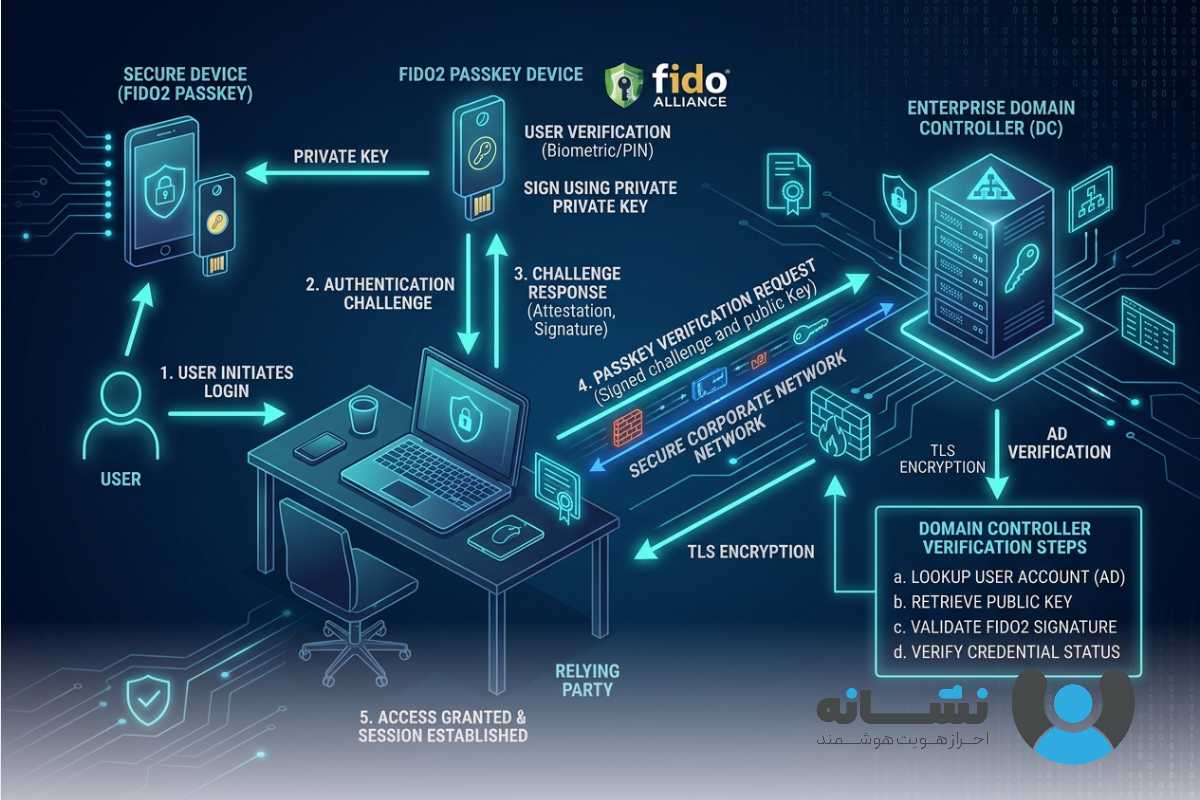
در معماری سازمانی، FIDO کلید خصوصی را روی یک سختافزار اختصاصی ذخیره میکند. AD تنها کلید عمومی را نگهداری میکند و این طراحی خطر سرقت اطلاعات کاربران را حذف میکند. این مدل حتی در حملات Man-in-the-Middle نیز قابل نفوذ نیست.
Passkey سازمانی در اکتیودایرکتوری چگونه کار میکند؟
Passkey با ترکیب کلید عمومی–خصوصی، هویت کاربر را بدون ارسال رمز تأیید میکند. AD این کلیدها را با هویت کاربران همگام نگه میدارد و در نتیجه، ورود به سیستم با استفاده از دستگاه ثبتشده بدون هیچ رمز عبوری انجام میشود.
اتصال Passkey به سیاستهای امنیتی AD
میتوان Passkey را با Group Policy، Conditional Access و حتی سیاستهای Zero Trust ترکیب کرد. این فرایند به مدیران اجازه میدهد برای هر کاربر یک مدل امن و قابل کنترل تعریف کنند.
پیشنیازهای فنی پیادهسازی AD Passkey
راهاندازی Passkey نیازمند تجهیزاتی است که از WebAuthn و FIDO2 پشتیبانی کنند، مانند:
- کلید امنیتی
- موبایل با Secure Enclave
- کارتهای مبتنی بر NFC/RFID
- تجهیزات سختافزاری سازمانی
محصول «نشانه» این تجهیزات را در معماری AD بهراحتی فعال و مدیریتپذیر میکند.
مراحل عملیاتی یکپارچهسازی Passkey با Active Directory
فرآیند یکپارچهسازی شامل مراحل زیر است:
ابتدا باید محیط AD و Domain Controller بهروزرسانی شود تا پشتیبانی FIDO2 فعال گردد. سپس زیرساخت WebAuthn روی سرویس احراز هویت سازمان اضافه میشود. در مرحله بعد، تجهیزات FIDO کاربران ثبت میشود. در پایان، سیاستهای امنیتی و دسترسی روی Passkey فعال میگردد تا ورود کاربران تنها با کلید ثبتشده انجام شود.
مدیریت چرخه عمر کلیدهای FIDO
چرخه عمر شامل ثبت، بازیابی، جایگزینی، غیرفعالسازی و حذف دستگاه است. نشانه این فرایند را خودکار میکند.
نقش SSO سازمانی در فعالسازی Passkey
SSO سازمانی کاری میکند که کاربران تنها یک بار از Passkey استفاده کنند و سپس بدون نیاز به تکرار احراز هویت به تمام سرویسها دسترسی داشته باشند. نشانه، SSO سازگار با FIDO را در اختیار سازمان قرار میدهد.
چطور نشانه این فرآیند را سریعتر و امنتر میکند؟
نشانه از استانداردهای FIDO پشتیبانی میکند و امکان فعالسازی Passkey در AD را بدون پیچیدگی فراهم میکند. این محصول تجهیزات متنوعی مانند موبایل، کلید امنیتی و کارت NFC را به کلید عبور تبدیل میکند و این ویژگی برای سازمانها انعطاف بسیار بالایی ایجاد میکند. از آنجایی که نشانه با SSO و IAM ترکیب میشود، کل جریان احراز هویت یکپارچه باقی میماند.
چالشهای رایج و روشهای رفع آنها در AD Passkey
برخی سازمانها با چالشهایی مانند مدیریت دستگاههای گمشده، آموزش کاربران، هماهنگسازی تجهیزات قدیمی و نیاز به سیاستهای دقیق امنیتی روبهرو میشوند. برای حل این چالشها، نشانه ابزار مدیریت متمرکز، ثبت چند دستگاه برای هر کاربر و لاگگیری کامل ارائه میدهد.
کنترل ریسکهای انسانی و عملیاتی
آموزش کاربران همراه با سیاستهای دقیق AD باعث میشود احتمال خطای انسانی کاهش یابد.
بهترین سناریوهای سازمانی برای استفاده از Passkey
سناریوهایی مانند دسترسی کارکنان به سامانههای حیاتی، ورود به سیستمهای مالی، مدیریت شبکه و حتی استفاده در مراکز داده بهترین موارد برای Passkey هستند. نشانه میتواند این موارد را بهسرعت و بدون هزینه اضافی برای سازمان فعال کند.
پرسشهای متداول
سوال: آیا Passkey میتواند جایگزین کامل رمز عبور در AD شود؟
پاسخ: بله. با استفاده از FIDO2 و سازوکار رمزنگاری، Passkey میتواند بهطور کامل جایگزین رمزهای سنتی در اکتیودایرکتوری شود.
سوال: آیا کلیدهای FIDO گمشدنی هستند؟
پاسخ: بله، اما میتوان چند دستگاه برای هر کاربر ثبت کرد و با ابزارهای IAM مانند نشانه، دستگاه گمشده را سریعاً غیرفعال کرد.
سوال: آیا موبایل میتواند Passkey سازمانی باشد؟
پاسخ: اگر گوشی از Secure Enclave یا Trusted Execution پشتیبانی کند، کاملاً مناسب است. نشانه نیز همین قابلیت را فراهم میکند.
سوال: آیا میتوان Passkey را برای دسترسی VPN نیز استفاده کرد؟
پاسخ: بله، بسیاری از سیستمهای VPN سازمانی از WebAuthn یا FIDO2 پشتیبانی میکنند.
کسب اطلاعات بیشتر
برای دریافت «مشاوره امنیتی رایگان» و بررسی امکان اجرای Passkey سازمانی در اکتیودایرکتوری، همین حالا با تیم نشانه تماس بگیرید.
محصولات «نشانه موبایل» و «نشانه توکن» راهکارهای ورود بدون گذرواژه و سازگار با استاندارد FIDO هستند و امنیت دیجیتال سازمان شما را بهطور چشمگیری افزایش میدهند. این راهکارها تجربه ورود کاربران را سادهتر میکنند و لایهای قدرتمند از حفاظت را برای سامانههای سازمانی فراهم میسازند. برای دریافت اطلاعات بیشتر یا راهنمایی تخصصی درباره مهاجرت به احراز هویت بدون رمز عبور، میتوانید با تیم نشانه از طریق شماره 91096551-021 تماس بگیرید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱