
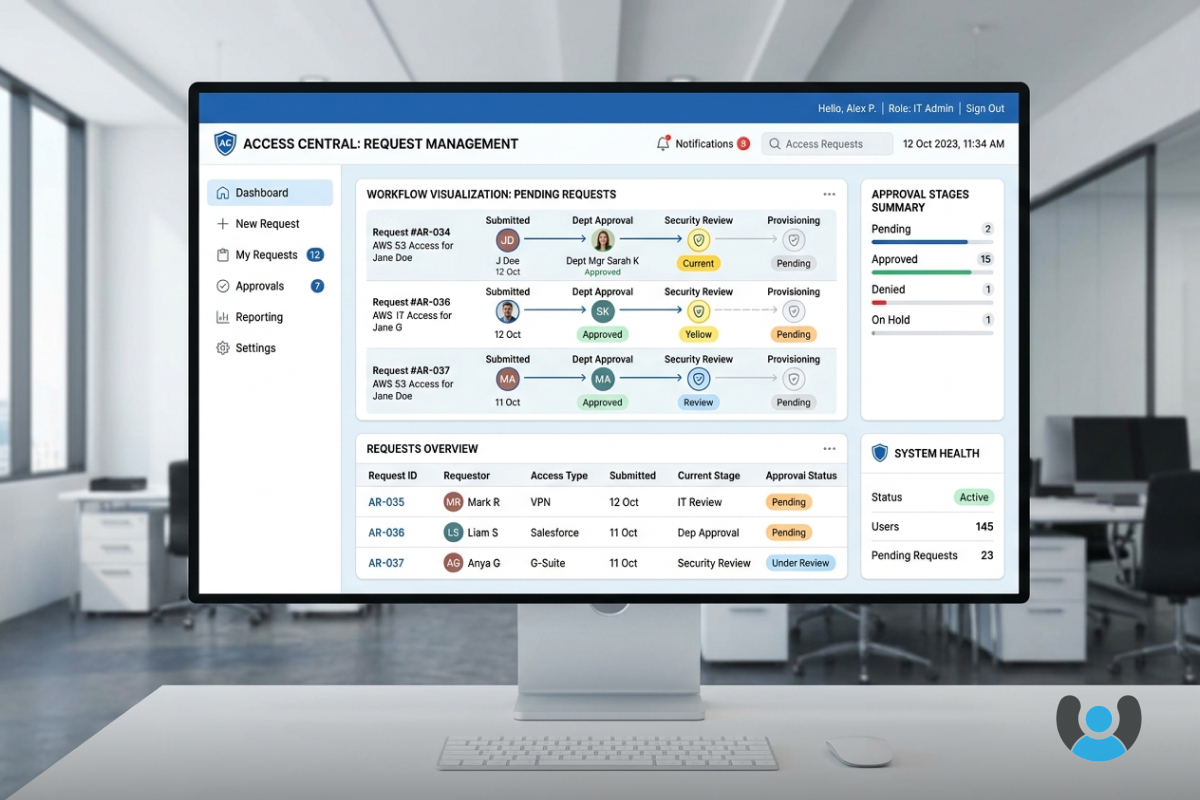
سازمانها با رشد تعداد کاربران، سیستمها و منابع دیجیتال، با چالش پیچیدهای روبرو میشوند: چگونه دسترسیها را بهصورت ایمن، سریع و قابل کنترل مدیریت کنند؟ مدیریت درخواست دسترسی (Access Request Management) بهعنوان یکی از ارکان اصلی مدیریت هویت و دسترسی (IAM)، راهحلی است که این فرآیند را از حالت دستی و پراکنده به یک سیستم متمرکز، خودکار و قابل ممیزی تبدیل میکند.
حتما بخوانید
ما برای درک بهتر زیرساختهای هویتی، پیشنهاد میکنیم حتما مفاهیم پایه و راهنمای جامع مدیریت هویت و دسترسی (IAM) را مطالعه کنید تا با اصول بنیادین این حوزه بیشتر آشنا شوید.
مدیریت درخواست دسترسی چیست؟
مدیریت درخواست دسترسی فرآیندی است که طی آن کاربران میتوانند دسترسی به منابع، برنامهها یا دادههای خاص را درخواست کنند و این درخواستها از طریق یک گردش کار تعریفشده، بررسی، تایید یا رد میشوند. این سیستم نهتنها امنیت را افزایش میدهد، بلکه شفافیت و پاسخگویی را نیز در سازمان تقویت میکند.
اهمیت مدیریت متمرکز درخواستهای دسترسی
بدون یک سیستم متمرکز، درخواستهای دسترسی معمولاً از طریق ایمیل، تیکت یا حتی تماس تلفنی انجام میشود که منجر به تاخیر، خطای انسانی و نبود ردیابی مناسب میشود. سیستم متمرکز این مشکلات را با ایجاد یک پلتفرم واحد برای ثبت، پیگیری و تایید درخواستها حل میکند.
چرخه حیات مدیریت درخواست دسترسی
فرآیند مدیریت درخواست دسترسی شامل مراحل مختلفی است که هر کدام نقش مهمی در تضمین امنیت و کارایی دارند.
ثبت درخواست
کاربران از طریق یک پورتال خودسرویس، درخواست دسترسی به منابع مورد نیاز خود را ثبت میکنند. این پورتال باید کاربرپسند باشد و امکان جستجو و انتخاب منابع را بهراحتی فراهم کند. در این مرحله، کاربر مشخص میکند که به چه منبعی، برای چه مدت زمانی و با چه سطح دسترسی نیاز دارد.
بررسی و ارزیابی اولیه
سیستم بهصورت خودکار درخواست را بررسی میکند تا مطمئن شود که با سیاستهای امنیتی سازمان مغایرتی ندارد. این بررسی شامل موارد زیر است:
- تطابق با سیاستهای Segregation of Duties (SoD)
- بررسی تضاد منافع احتمالی
- ارزیابی سطح ریسک درخواست
- تایید اعتبار کاربر درخواستکننده
گردش کار تایید (Approval Workflow)
درخواستها بر اساس قوانین از پیش تعریفشده به تاییدکنندگان مناسب ارجاع میشوند. این گردش کار میتواند چند مرحلهای باشد و شامل تایید مدیر مستقیم، مالک منبع و تیم امنیت باشد.
تایید تکمرحلهای
در سازمانهای کوچک یا برای دسترسیهای کمریسک، یک تاییدکننده کافی است. این روش سرعت فرآیند را افزایش میدهد اما برای منابع حساس مناسب نیست.
تایید چندمرحلهای
برای دسترسیهای حساس یا پرریسک، درخواست باید از چندین مرحله تایید عبور کند. هر مرحله توسط فرد یا گروه مشخصی بررسی میشود که مسئولیت خاصی در قبال آن منبع دارند.
تایید مبتنی بر ریسک
سیستمهای پیشرفته میتوانند بر اساس سطح ریسک درخواست، گردش کار متفاوتی را فعال کنند. درخواستهای پرریسک نیاز به تایید بیشتر و بررسی دقیقتر دارند.
اعمال دسترسی
پس از تایید، دسترسی بهصورت خودکار یا نیمهخودکار به کاربر اعطا میشود. اتوماسیون این مرحله زمان پیادهسازی را از روزها به دقایق کاهش میدهد و خطای انسانی را حذف میکند.
نظارت و بازبینی
دسترسیهای اعطا شده باید بهطور مستمر نظارت شوند. بازبینیهای دورهای (Access Reviews) اطمینان میدهند که کاربران فقط به دسترسیهایی که واقعاً نیاز دارند، دسترسی دارند.
لغو و بازپسگیری دسترسی
زمانی که دسترسی دیگر مورد نیاز نیست یا کاربر از سازمان خارج میشود، دسترسی باید بهسرعت لغو شود. سیستمهای خوب این فرآیند را نیز خودکار میکنند.
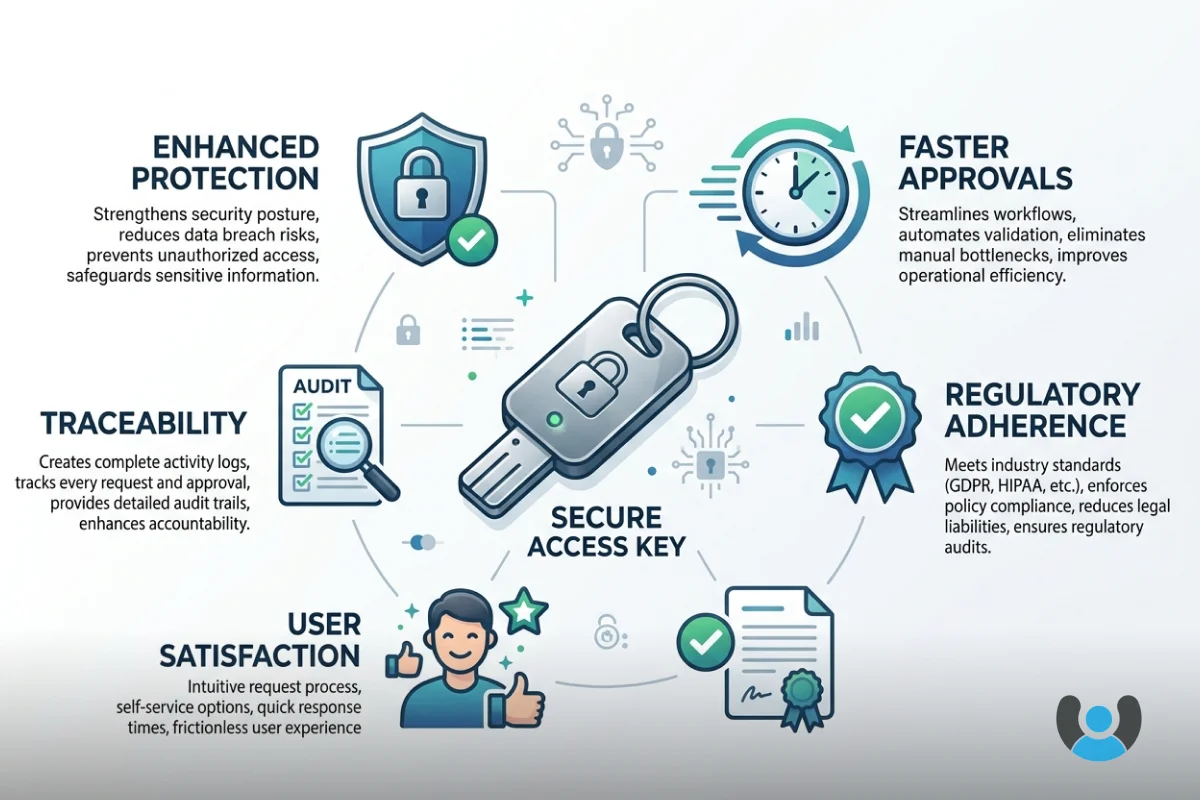
مزایای پیادهسازی سیستم مدیریت درخواست دسترسی
سازمانهایی که سیستم مدیریت درخواست دسترسی را پیادهسازی میکنند، مزایای قابل توجهی را تجربه میکنند.
افزایش امنیت
کنترل دقیقتر بر دسترسیها، کاهش دسترسیهای غیرضروری و ثبت کامل تمام تغییرات، امنیت سازمان را بهطور چشمگیری افزایش میدهد. هر درخواست ثبت، بررسی و ممیزی میشود که در صورت بروز مشکل، ردیابی آن آسان است.
کاهش ریسکهای امنیتی
با اعمال سیاستهای SoD و بررسی خودکار تضادها، ریسک سوءاستفاده از دسترسیها کاهش مییابد. سیستم میتواند ترکیبهای خطرناک دسترسی را شناسایی و از اعطای آنها جلوگیری کند.
بهبود کارایی عملیاتی
اتوماسیون فرآیند درخواست و تایید، زمان لازم برای اعطای دسترسی را کاهش میدهد. تیمهای IT دیگر نیازی به پردازش دستی درخواستها ندارند و میتوانند روی کارهای استراتژیکتر تمرکز کنند.
تجربه کاربری بهتر
کاربران میتوانند بهراحتی درخواست خود را ثبت کنند، وضعیت آن را پیگیری کنند و در صورت نیاز، اطلاعات بیشتری ارائه دهند. این شفافیت رضایت کاربران را افزایش میدهد.
انطباق با مقررات
بسیاری از استانداردها و مقررات مانند SOX، GDPR، HIPAA و ISO 27001 نیازمند کنترل دقیق دسترسیها و ثبت تمام تغییرات هستند. سیستم مدیریت درخواست دسترسی این الزامات را برآورده میکند.
قابلیت ممیزی کامل
تمام درخواستها، تاییدها، ردها و تغییرات ثبت میشوند. این گزارشها برای ممیزیهای داخلی و خارجی ضروری هستند و میتوانند در تحقیقات امنیتی نیز مفید باشند.
اتوماسیون در مدیریت درخواست دسترسی
اتوماسیون یکی از مهمترین ویژگیهای سیستمهای مدرن مدیریت درخواست دسترسی است که تحول واقعی را به ارمغان میآورد.
اتوماسیون گردش کار
قوانین پیچیده میتوانند تعیین کنند که هر درخواست باید به چه کسانی ارجاع شود، در چه ترتیبی و با چه شرایطی. این قوانین میتوانند بر اساس نوع منبع، سطح ریسک، نقش کاربر و سایر عوامل تعریف شوند.
تایید خودکار
برای درخواستهای کمریسک که با سیاستهای از پیش تعریفشده مطابقت دارند، سیستم میتواند بهصورت خودکار تایید کند. این امر سرعت فرآیند را بهطور چشمگیری افزایش میدهد.
پیشبینی و پیشنهاد دسترسی
سیستمهای هوشمند میتوانند بر اساس نقش، بخش و الگوهای دسترسی سایر کاربران، دسترسیهای مورد نیاز را پیشنهاد دهند. این امر فرآیند درخواست را برای کاربران جدید سادهتر میکند.
یکپارچهسازی با سیستمهای منابع انسانی
اتصال به سیستمهای HR امکان اتوماسیون کامل چرخه حیات کاربر را فراهم میکند. زمانی که کاربر جدیدی استخدام میشود، دسترسیهای پایه بهصورت خودکار اعطا میشوند و هنگام خروج، تمام دسترسیها لغو میشوند.
اعلانها و یادآوریهای هوشمند
سیستم میتواند بهصورت خودکار به تاییدکنندگان یادآوری کند، کاربران را از وضعیت درخواست مطلع کند و در صورت نزدیک شدن به انقضای دسترسی، هشدار دهد.
نقش احراز هویت بدون رمز عبور در مدیریت دسترسی
امنیت مدیریت درخواست دسترسی بهشدت به قدرت احراز هویت وابسته است. استفاده از روشهای سنتی مبتنی بر رمز عبور، آسیبپذیریهای جدی ایجاد میکند.
محدودیتهای رمزهای عبور
رمزهای عبور میتوانند به سرقت بروند، فراموش شوند یا به اشتراک گذاشته شوند. حملات فیشینگ، brute force و credential stuffing همگی رمزهای عبور را هدف قرار میدهند.
استاندارد FIDO و احراز هویت قوی
استاندارد FIDO (Fast Identity Online) راهحلی است که احراز هویت را بدون نیاز به رمز عبور، با استفاده از کلیدهای رمزنگاری و احراز هویت چندعاملی انجام میدهد. این روش در برابر فیشینگ مقاوم است و تجربه کاربری بهتری ارائه میدهد.
نشانه: راهکار احراز هویت بدون رمز عبور
نشانه (محصول شرکت رهسا) یک راهکار مدیریت احراز هویت بدون رمز عبور مبتنی بر استاندارد FIDO است که میتواند با سیستمهای مدیریت درخواست دسترسی یکپارچه شود. این راهکار از انواع مختلف توکنهای احراز هویت شامل کلیدهای امنیتی، گوشیهای تلفن همراه و کارتهای RFID/NFC پشتیبانی میکند.
سامانه احراز هویت شرکت رهسا علاوه بر FIDO، از احراز هویت دوعاملی با دستگاههای رمزیاب و توکنهای امضای دیجیتال نیز پشتیبانی میکند. ترکیب این قابلیتها با سیستم مدیریت درخواست دسترسی، امنیت چندلایهای ایجاد میکند که هم فرآیند درخواست و هم دسترسی نهایی را ایمن میسازد.
بهترین شیوههای پیادهسازی
موفقیت در پیادهسازی سیستم مدیریت درخواست دسترسی نیازمند رعایت اصول و شیوههای خاصی است.
تعریف واضح نقشها و مسئولیتها
قبل از پیادهسازی، باید مشخص شود که چه کسانی مسئول تایید درخواستها هستند، چه کسی مالک هر منبع است و چه کسی مسئول نظارت و ممیزی است. این وضوح از سردرگمی و تاخیر جلوگیری میکند.
طراحی گردش کار متناسب با سازمان
هر سازمان ساختار و نیازهای منحصربهفردی دارد. گردش کار باید با توجه به این ویژگیها طراحی شود، نه اینکه یک الگوی استاندارد بهصورت کورکورانه اعمال شود.
آموزش کاربران و تاییدکنندگان
حتی بهترین سیستم بدون آموزش مناسب کاربران موفق نخواهد بود. کاربران باید بدانند چگونه درخواست ثبت کنند و تاییدکنندگان باید معیارهای تایید یا رد درخواست را بشناسند.
شروع با پروژه آزمایشی
پیادهسازی تدریجی با یک بخش یا گروه کوچک، امکان شناسایی و رفع مشکلات را قبل از گسترش به کل سازمان فراهم میکند.
نظارت و بهبود مستمر
پس از پیادهسازی، باید بهطور مستمر عملکرد سیستم را نظارت کرد، بازخورد کاربران را جمعآوری کرد و بهبودهای لازم را اعمال کرد.
یکپارچهسازی با سیستمهای موجود
سیستم مدیریت درخواست دسترسی باید با سایر سیستمهای سازمان مانند Active Directory، سیستمهای HR، سیستمهای تیکتینگ و راهکارهای IAM یکپارچه شود.
چالشهای رایج و راهحلها
سازمانها در پیادهسازی و استفاده از سیستم مدیریت درخواست دسترسی با چالشهایی روبرو میشوند که شناخت و آمادگی برای مواجهه با آنها ضروری است.
مقاومت در برابر تغییر
کاربران و مدیران ممکن است به روشهای قدیمی عادت کرده باشند و تمایلی به تغییر نداشته باشند. راهحل این است که مزایای سیستم جدید را بهوضوح نشان دهید و فرآیند را تا حد امکان ساده کنید.
پیچیدگی گردش کار
گردش کارهای بیش از حد پیچیده میتوانند باعث سردرگمی و تاخیر شوند. باید تعادلی بین امنیت و کارایی برقرار کرد و از پیچیدگیهای غیرضروری اجتناب کرد.
عدم یکپارچگی با سیستمهای موجود
اگر سیستم جدید با سیستمهای موجود یکپارچه نشود، کاربران مجبور به استفاده از چندین سیستم میشوند که کارایی را کاهش میدهد. سرمایهگذاری در یکپارچهسازی مناسب ضروری است.
نبود مالکیت واضح منابع
اگر مشخص نباشد که چه کسی مسئول تایید دسترسی به هر منبع است، درخواستها در بلاتکلیفی باقی میمانند. تعریف واضح مالکیت منابع قبل از پیادهسازی ضروری است.
حجم بالای درخواستها
در سازمانهای بزرگ، حجم درخواستها میتواند بسیار زیاد باشد. استفاده از اتوماسیون، تایید خودکار برای درخواستهای کمریسک و تفویض اختیار میتواند این مشکل را حل کند.
معیارهای ارزیابی موفقیت
برای اطمینان از اینکه سیستم مدیریت درخواست دسترسی به اهداف خود دست یافته است، باید معیارهای مشخصی را اندازهگیری کرد.
زمان میانگین پردازش درخواست
این معیار نشان میدهد که چقدر طول میکشد تا یک درخواست از ثبت تا اعطای دسترسی پردازش شود. کاهش این زمان نشاندهنده بهبود کارایی است.
نرخ تایید خودکار
درصد درخواستهایی که بدون نیاز به دخالت انسانی تایید میشوند، نشاندهنده سطح اتوماسیون سیستم است.
تعداد دسترسیهای لغو شده در بازبینیها
این معیار نشان میدهد که چند دسترسی غیرضروری یا فراموش شده در بازبینیهای دورهای شناسایی و لغو شدهاند.
رضایت کاربران
نظرسنجی از کاربران و تاییدکنندگان میتواند نشان دهد که آیا سیستم کاربرپسند است و تجربه کاربری خوبی ارائه میدهد یا خیر.
تعداد نقضهای امنیتی مرتبط با دسترسی
کاهش حوادث امنیتی ناشی از دسترسیهای نامناسب، مهمترین معیار موفقیت است.
انطباق با سیاستها
درصد درخواستهایی که با سیاستهای امنیتی سازمان مطابقت دارند، نشاندهنده اثربخشی کنترلهای خودکار است.
آینده مدیریت درخواست دسترسی
فناوریهای نوظهور در حال تغییر چهره مدیریت درخواست دسترسی هستند و آیندهای هوشمندتر و امنتر را نوید میدهند.
هوش مصنوعی و یادگیری ماشین
الگوریتمهای یادگیری ماشین میتوانند الگوهای دسترسی را تحلیل کنند، رفتارهای غیرعادی را شناسایی کنند و حتی تصمیمات تایید را بهینه کنند. این سیستمها میتوانند پیشبینی کنند که کدام کاربران به چه دسترسیهایی نیاز خواهند داشت.
تحلیل رفتاری کاربر (UEBA)
سیستمهای UEBA میتوانند رفتار عادی هر کاربر را یاد بگیرند و هنگامی که رفتار غیرعادی مشاهده میشود، هشدار دهند یا حتی دسترسی را بهصورت موقت محدود کنند.
دسترسی مبتنی بر زمینه (Context-Aware Access)
سیستمهای آینده نهتنها هویت کاربر، بلکه زمینه درخواست را نیز در نظر میگیرند: از کجا متصل شده، در چه زمانی، با چه دستگاهی و برای چه منظوری. این اطلاعات برای تصمیمگیری هوشمندتر استفاده میشوند.
Zero Trust Architecture
معماری Zero Trust فرض میکند که هیچ کاربر یا دستگاهی بهطور پیشفرض قابل اعتماد نیست. مدیریت درخواست دسترسی در این معماری نقش محوری دارد و باید بهصورت مستمر دسترسیها را ارزیابی و تایید کند.
یکپارچگی با سیستمهای Cloud و Hybrid
با گسترش استفاده از سرویسهای ابری، سیستمهای مدیریت درخواست دسترسی باید بتوانند دسترسی به منابع on-premise و cloud را بهصورت یکپارچه مدیریت کنند.
پرسشهای متداول
سوال: تفاوت بین مدیریت درخواست دسترسی و مدیریت هویت و دسترسی (IAM) چیست؟**
مدیریت درخواست دسترسی یکی از اجزای مدیریت هویت و دسترسی (IAM) است. IAM یک چارچوب جامع است که شامل احراز هویت، مجوزدهی، مدیریت چرخه حیات کاربر و سایر فرآیندهای مرتبط با هویت میشود. مدیریت درخواست دسترسی بهطور خاص بر فرآیند درخواست، تایید و اعطای دسترسی تمرکز دارد.
سوال: چقدر طول میکشد تا یک سیستم مدیریت درخواست دسترسی پیادهسازی شود؟
زمان پیادهسازی بستگی به اندازه سازمان، پیچیدگی گردش کارها و سطح یکپارچهسازی مورد نیاز دارد. برای سازمانهای کوچک با نیازهای ساده، ممکن است چند هفته کافی باشد. سازمانهای بزرگ با گردش کارهای پیچیده ممکن است به چند ماه زمان نیاز داشته باشند. رویکرد تدریجی و شروع با یک پروژه آزمایشی میتواند ریسک را کاهش دهد.
سوال: آیا میتوان مدیریت درخواست دسترسی را برای سیستمهای قدیمی (Legacy) نیز پیادهسازی کرد؟
بله، اگرچه ممکن است چالشبرانگیزتر باشد. بسیاری از راهکارهای مدرن IAM قابلیت یکپارچهسازی با سیستمهای قدیمی را از طریق API، کانکتورهای از پیش ساخته یا روشهای سفارشی دارند. در برخی موارد، ممکن است نیاز به توسعه یک لایه میانی (middleware) برای اتصال سیستم قدیمی به پلتفرم مدیریت دسترسی باشد.
سوال: چگونه میتوان از سوءاستفاده از فرآیند درخواست دسترسی جلوگیری کرد؟
چندین مکانیزم امنیتی میتواند از سوءاستفاده جلوگیری کند:
- احراز هویت قوی (مانند FIDO) برای اطمینان از هویت درخواستکننده
- بررسی خودکار تضادها و نقض سیاستها
- تایید چندمرحلهای برای دسترسیهای حساس
- نظارت مستمر و تحلیل رفتاری برای شناسایی الگوهای مشکوک
- بازبینیهای دورهای دسترسیهای اعطا شده
- ثبت کامل تمام فعالیتها برای ممیزی و تحقیق
سوال: آیا کاربران میتوانند دسترسی موقت درخواست کنند؟
بله، یکی از ویژگیهای مهم سیستمهای مدیریت درخواست دسترسی، امکان درخواست دسترسی موقت است. کاربران میتوانند مشخص کنند که به دسترسی برای چه مدت زمانی نیاز دارند و سیستم بهصورت خودکار پس از انقضای مدت، دسترسی را لغو میکند. این رویکرد با اصل “حداقل دسترسی لازم” (Least Privilege) مطابقت دارد.
سوال: چه کسانی باید مسئول تایید درخواستهای دسترسی باشند؟
مسئولیت تایید معمولاً بین چند نقش تقسیم میشود:
- مدیر مستقیم: تایید میکند که کاربر واقعاً برای انجام وظایف خود به این دسترسی نیاز دارد
- مالک منبع (Resource Owner): فردی که مسئولیت آن منبع یا سیستم را بر عهده دارد و تصمیم میگیرد چه کسانی میتوانند به آن دسترسی داشته باشند
- تیم امنیت: برای دسترسیهای پرریسک، بررسی میکند که درخواست با سیاستهای امنیتی سازمان مطابقت دارد
- تیم انطباق (Compliance): در صنایع تنظیمشده، اطمینان میدهد که دسترسی با مقررات مطابقت دارد
سوال: هزینه پیادهسازی سیستم مدیریت درخواست دسترسی چقدر است؟
هزینه بستگی به عوامل مختلفی دارد:
- اندازه سازمان و تعداد کاربران
- انتخاب راهکار (راهکار ابری، on-premise یا هیبرید)
- سطح سفارشیسازی مورد نیاز
- میزان یکپارچهسازی با سیستمهای موجود
- نیاز به خدمات مشاوره و پیادهسازی
راهکارهای ابری معمولاً با مدل اشتراک ماهانه یا سالانه بر اساس تعداد کاربران ارائه میشوند که میتواند هزینه اولیه را کاهش دهد. سازمانها باید علاوه بر هزینه نرمافزار، هزینههای آموزش، پیادهسازی و نگهداری را نیز در نظر بگیرند.
سوال: چگونه میتوان کارایی سیستم مدیریت درخواست دسترسی را بهبود بخشید؟
چندین استراتژی میتواند کارایی را افزایش دهد:
- افزایش اتوماسیون: تایید خودکار درخواستهای کمریسک
- سادهسازی گردش کار: حذف مراحل غیرضروری
- استفاده از الگوهای دسترسی: تعریف بستههای دسترسی بر اساس نقش که کاربران میتوانند بهراحتی درخواست کنند
- بهبود رابط کاربری: پورتال خودسرویس کاربرپسند که جستجو و درخواست را آسان میکند
- آموزش مستمر: اطمینان از اینکه کاربران و تاییدکنندگان میدانند چگونه از سیستم استفاده کنند
- نظارت و بهینهسازی: شناسایی گلوگاهها و بهبود مستمر فرآیندها
سوال: آیا مدیریت درخواست دسترسی با مقررات GDPR سازگار است؟
بله، در واقع یک سیستم مدیریت درخواست دسترسی مناسب میتواند به انطباق با GDPR کمک کند. GDPR نیازمند کنترل دقیق بر دسترسی به دادههای شخصی، ثبت تمام دسترسیها و توانایی محدود کردن دسترسی به حداقل ضروری است. سیستم مدیریت درخواست دسترسی این الزامات را برآورده میکند و همچنین میتواند در پاسخ به درخواستهای حذف داده (Right to be Forgotten) نیز مفید باشد.
کسب اطلاعات بیشتر
برای سازمانهایی که بهدنبال احراز هویت ایمنتر و انطباقپذیری بیشتر هستند، محصولات نشانه (Neshane) راهکارهای جامعی را ارائه میدهند. نشانه موبایل احراز هویت امن بدون رمز عبور را فراهم میکند، درحالیکه نشانه توکن با فناوری FIDO، سطح بالاترین امنیت را تضمین میکند. این محصولات، که بر مبنای استانداردهای بینالمللی طراحی شدهاند، ممیزیهای دورهای شما را تقویت کرده و گزارشهای انطباقی شما را دقیقتر میسازند.
پلتفرم نشانه با ارائه راهکارهای احراز هویت پیشرفته و یکپارچگی با سیستمهای IAM، به سازمانها کمک میکند تا مدیریت درخواست دسترسی را با امنیت بالاتر و تجربه کاربری بهتر پیادهسازی کنند. ترکیب احراز هویت بدون رمز عبور با فرآیندهای خودکار تایید، امنیت چندلایهای ایجاد میکند که هم کاربران و هم سازمان از آن بهرهمند میشوند.
🎯 مشاوره امنیتی رایگان
📞 ۰۲۱-۹۱۰۹۶۵۵۱
جمعبندی
مدیریت درخواست دسترسی یک جزء حیاتی از استراتژی امنیتی هر سازمان مدرن است. با تبدیل فرآیندهای دستی و پراکنده به یک سیستم متمرکز و خودکار، سازمانها میتوانند امنیت را افزایش دهند، کارایی را بهبود بخشند و با مقررات انطباق یابند.
پیادهسازی موفق نیازمند برنامهریزی دقیق، تعریف واضح نقشها و مسئولیتها، طراحی گردش کارهای متناسب با سازمان و آموزش مناسب کاربران است. استفاده از فناوریهای نوین مانند احراز هویت بدون رمز عبور، هوش مصنوعی و تحلیل رفتاری میتواند امنیت و کارایی را به سطح بالاتری برساند.
با رشد تهدیدات سایبری و افزایش پیچیدگی محیطهای IT، سرمایهگذاری در یک سیستم مدیریت درخواست دسترسی قوی دیگر یک انتخاب نیست، بلکه یک ضرورت است. سازمانهایی که امروز این سیستمها را پیادهسازی میکنند، برای آیندهای امنتر و کارآمدتر آماده میشوند.