
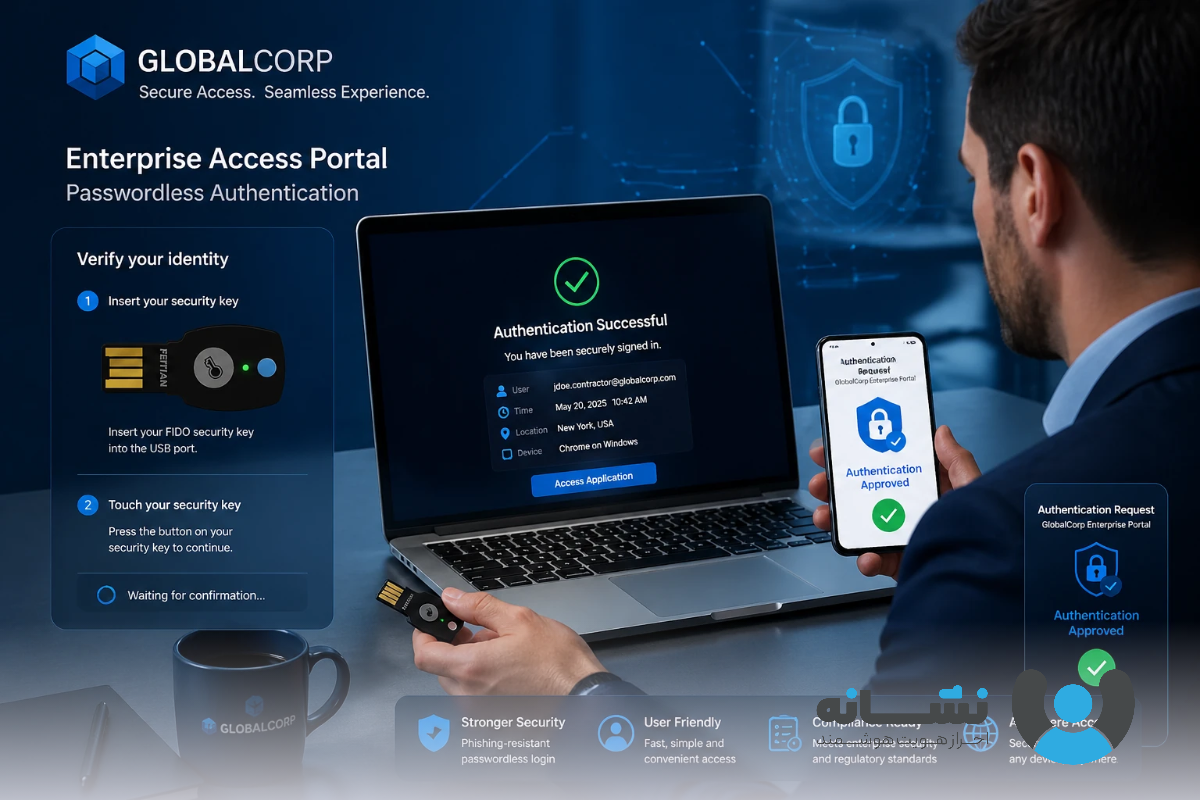
هر سازمان در تعاملات روزمره خود با پیمانکاران، مشاوران و شرکتهای ثالث سروکار دارد. این اشخاص معمولاً برای انجام وظیفه نیاز دارند به منابع محدود سازمان دسترسی پیدا کنند. اگر این دسترسیها بدون کنترل دقیق انجام شود، ریسک نشت داده و نفوذ امنیتی بهصورت چشمگیر افزایش مییابد.
فرآیند مدیریت دسترسی پیمانکاران (Contractor Access Management) راهکاری است که نحوه تخصیص، نظارت و لغو این دسترسیهای موقت را به شیوهای خودکار، ایمن و قابل حسابرسی پیادهسازی میکند. در ادامه این مقاله جامع، مراحل، استانداردها و فناوریهای مرتبط با این فرآیند را از منظر عملیاتی بررسی خواهیم کرد.
حتما بخوانید
برای آشنایی کامل با ساختار مدیریت هویت، چرخه دسترسی و احراز هویت، مقاله
🔗 راهنمای جامع مدیریت هویت و دسترسی (IAM)
را مطالعه کنید تا درک دقیقتری از لایههای کنترل هویت و انطباق داشته باشید.
چرا مدیریت دسترسی پیمانکاران یک ضرورت امنیتی است؟
در بسیاری از نقضهای داده، عامل اصلی یک دسترسی موقت است که پس از پایان همکاری حذف نشده است. پیمانکارانی که به سیستمهای حیاتی (مانند ERP، ایمیل سازمانی یا شبکههای عملیاتی) متصل میشوند، اغلب خارج از کنترل اصلی تیم IT قرار دارند.
کنترل نامناسب این دسترسیها منجر به ایجاد مسیرهای نفوذ پنهان، سرقت داده و نقض مقررات انطباق میشود. از این رو سازمانها باید در چارچوب IAM، سیاستهای خاصی برای اشخاص ثالث و کاربران خارجی طراحی کنند.
ساختار فنی مدیریت دسترسی پیمانکاران در سامانه IAM
IAM برای پیمانکاران تنها یک درگاه احراز هویت نیست، بلکه نقش زیر را نیز ایفا میکند:
- ایجاد هویت موقت و محدود: با عمر تعریفشده و تاریخ انقضا مشخص.
- اعمال least privilege: دسترسی دقیقاً بر اساس وظیفه کاری و زمان قرارداد.
- نظارت پیوسته بر رفتار کاربر: ثبت رویدادها و تأییدات امنیتی.
- بازبینی و حذف خودکار دسترسیها: بلافاصله پس از اتمام همکاری.
فرآیند عملیاتی کنترل دسترسی پیمانکاران
برای کنترل مؤثر دسترسی افراد ثالث، سازمان باید یک فرآیند قابل تکرار و مستند طراحی کند که شامل مراحل زیر است:
شناسایی نیاز دسترسی
پیش از صدور دسترسی، مدیر باید هدف، نوع داده و سطح دسترسی مورد نیاز را تشخیص دهد.
صدور حساب موقت
IAM باید یک حساب مجزا برای پیمانکار ایجاد کند؛ مستقل از دامنه داخلی و با سیاستهای امنیتی خاص.
احراز هویت مطمئن با FIDO
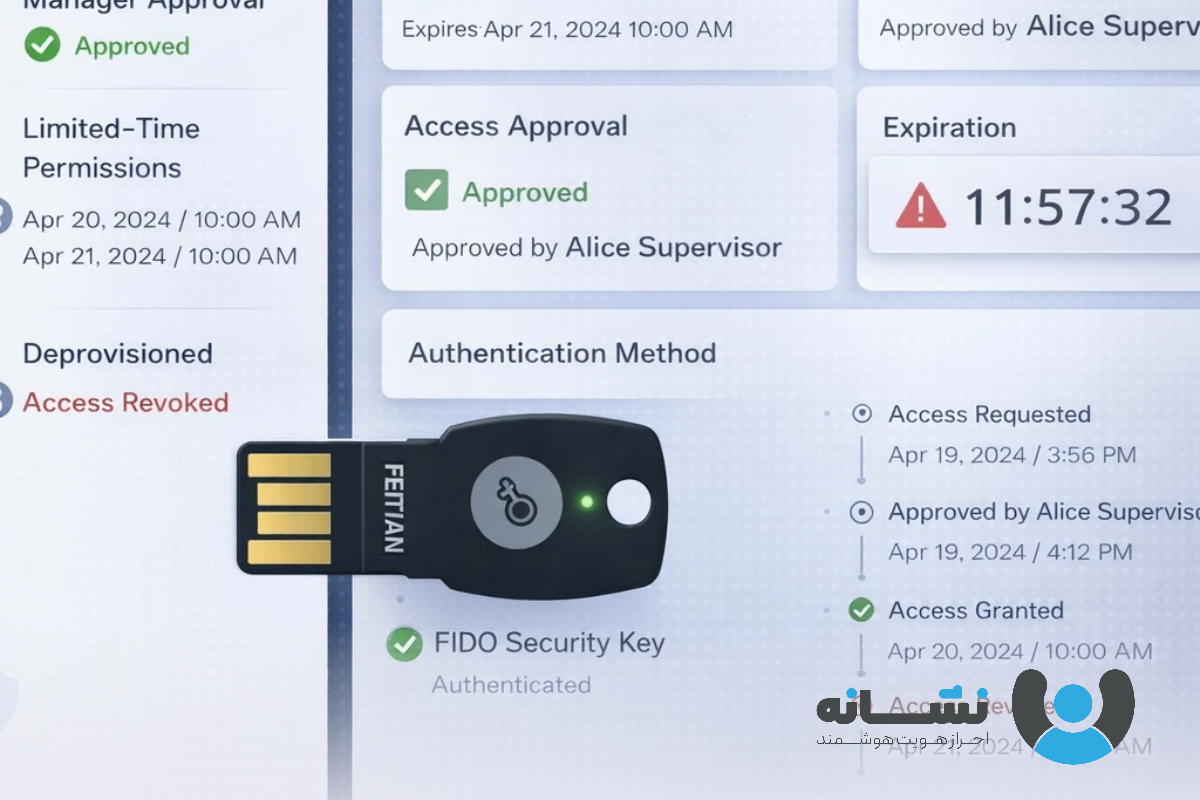
در مرحله ورود، پیمانکار بهجای رمز عبور، از توکن FIDO یا احراز هویت چندعاملی استفاده میکند. این روش تضمین میکند هیچ اطلاعات محرمانهای مثل رمز عبور بین طرفین منتقل نشود.
فعالسازی دسترسی محدودزمان
حساب پیمانکار باید دارای محدودیت مدتزمانی باشد که پس از پایان قرارداد، بهصورت خودکار غیرفعال شود.
ریسکهای مرتبط با دسترسی اشخاص ثالث
دسترسی اشخاص ثالث معمولاً خارج از چرخه کنترل سنتی قرار دارد، بنابراین خطراتی نظیر موارد زیر را بههمراه دارد:
- عدم نظارت بر زمان پایان دسترسی
- استفاده از رمزهای عبور مشترک یا ضعیف
- اشتراکگذاری نشست (Session Sharing)
- عدم انطباق با الزامات GDPR یا ISO 27001
- خطر زنجیره تأمین (Supply‑Chain Attacks)
برای کاهش این ریسکها، استفاده از مدل Zero Trust Access و احراز هویت مبتنی بر FIDO توصیه میشود که در محصول نشانه بهصورت بومی پشتیبانی میگردد.
نقش FIDO در امنیت پیمانکاران و افراد ثالث
در مدلهای سنتی، پیمانکار معمولاً یک رمز عبور برای ورود دریافت میکند؛ موضوعی که بسیار ناامن است. فناوری FIDO با استفاده از کلیدهای امنیتی و دستگاههای ثبتشده، احراز هویت را مبتنی بر اصل «چیزی که داری» انجام میدهد.
با بهرهگیری از محصول نشانه، سازمانها میتوانند بهطور کامل احراز هویت بدون گذرواژه برای دسترسی موقت اجرا کنند. توکنهای FIDO، گوشی تلفن همراه و کارتهای RFID/NFC تبدیل به ابزارهای امن ورود پیمانکار خواهند شد.
چگونه SSO و IAM مدیریت دسترسی پیمانکاران را ساده میکنند؟
یکپارچهسازی SSO با سامانه IAM باعث میشود پیمانکار تنها یکبار احراز هویت کرده و بر اساس نقش خود به سرویسهای موردنیاز دسترسی داشته باشد.
در نتیجه:
- فرآیند ورود و خروج سریعتر میشود.
- تمام فعالیتها قابل ثبت و ممیزی هستند.
- حذف دسترسی پس از پایان همکاری فوری انجام میشود.
ترکیب IAM، SSO و FIDO، مدل امنیتی ایدهآلی برای تعامل سازمان با پیمانکاران ایجاد میکند.
تفاوت مدیریت کاربران داخلی و پیمانکاران
کاربران داخلی دائماً در سیستم حضور دارند؛ اما پیمانکاران باید با سیاستهای جداگانهای کنترل شوند، از جمله:
- زمانبندی انقضای حسابها
- محدودیتهای شبکه و موقعیت جغرافیایی
- حذف خودکار پس از تکمیل پروژه
- ممنوعیت استفاده از رمز عبورهای تکراری
پرسشهای متداول
پیمانکاران چگونه احراز هویت میشوند؟
پیشنهاد میشود برای پیمانکاران از احراز هویت بدون رمز عبور مبتنی بر استاندارد FIDO استفاده شود تا خطر سوءاستفاده از رمز عبور حذف گردد.
آیا حساب پیمانکار میتواند طولانیمدت فعال بماند؟
خیر، حساب باید دارای تاریخ انقضا باشد و پس از پایان قرارداد، خودکار غیرفعال شود.
تفاوت Contractor Access با Employee Access چیست؟
Contractor Access بر دسترسی موقت و محدود زمان تأکید دارد، درحالیکه Employee Access دائمی و مبتنی بر نقشهای شغلی است.
چه استانداردهایی مدیریت دسترسی پیمانکاران را الزام میکنند؟
استانداردهای نظیر ISO 27001، NIST SP 800‑53 و SOC2 کنترلهای ویژهای برای اشخاص ثالث دارند.
کسب اطلاعات بیشتر
اگر با پیمانکاران متعدد یا اشخاص ثالث همکاری دارید، برای طراحی سیاست امنیتی و کنترل دسترسی حرفهای با تیم نشانه مشورت کنید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
مدیریت دسترسی پیمانکاران و اشخاص ثالث، بخش حساس امنیت سازمانی است که مستقیماً بر اعتماد و انطباق تجاری اثر میگذارد. بهکارگیری فناوری FIDO برای احراز هویت، پیادهسازی SSO و استفاده از IAM متمرکز سه گام کلیدی برای ایمنسازی این فرآیند هستند.
راهکار نشانه (محصول شرکت رهسا) با پشتیبانی از احراز هویت چندعاملی بدون گذرواژه، کنترل جامع دسترسی موقت پیمانکاران را برای سازمانها فراهم کرده است.
برای آشنایی بیشتر با محصولات نشانه به این صفحات مراجعه کنید:
🔗 نشانه موبایل و
🔗 نشانه توکن.
این راهکارها با استاندارد FIDO سازگار بوده و حفاظت کامل در برابر سرقت رمز عبور و نفوذهای داخلی ایجاد میکنند. جهت مشاوره و پیادهسازی امنیت دسترسیها با کارشناسان نشانه تماس بگیرید.