
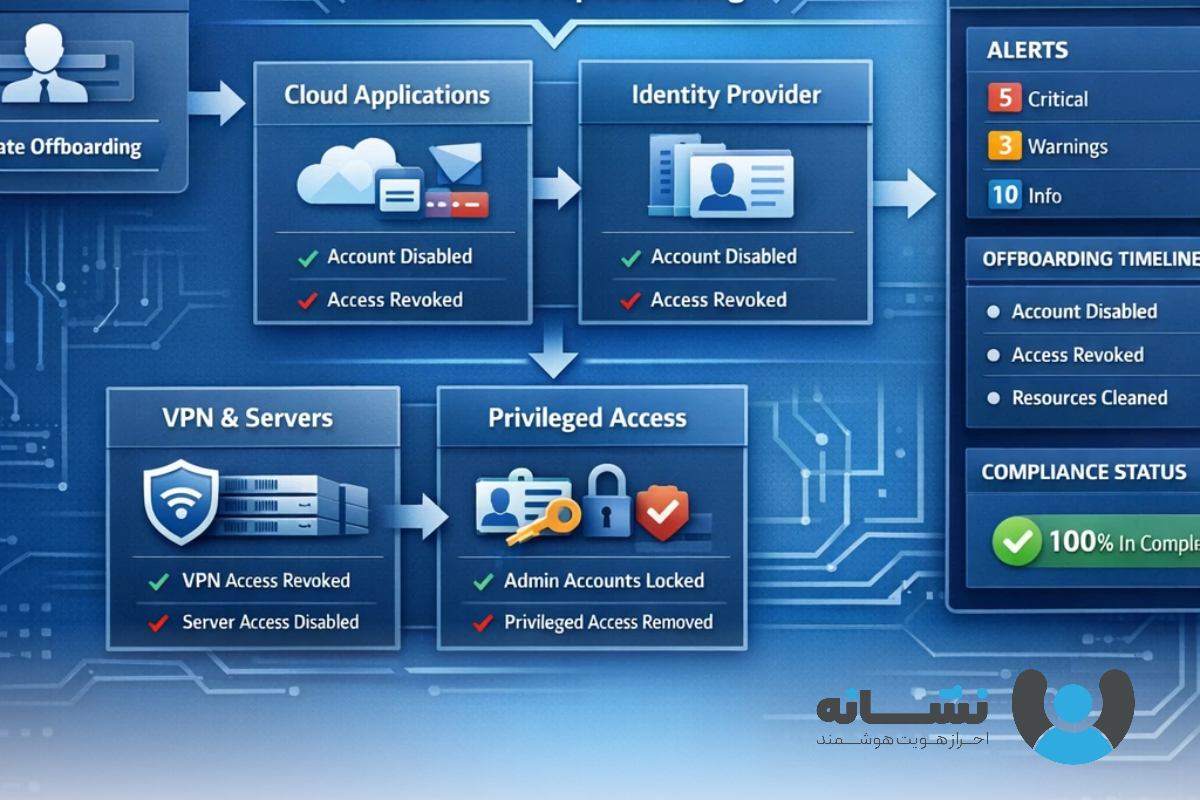
زمانی که همکاری یک کاربر با سازمان پایان مییابد، دسترسیهای دیجیتال او نباید حتی برای چند دقیقه فعال باقی بماند. حذف دسترسی خودکار فرآیندی است که تضمین میکند بلافاصله پس از خروج کاربر، تمام دسترسیها، نشستها و مجوزهای او بهصورت متمرکز و بدون دخالت انسانی حذف شوند. این فرآیند یکی از حیاتیترین کنترلهای امنیتی در معماریهای مدرن IAM محسوب میشود.
در این مقاله، Automated Deprovisioning را از منظر فنی، عملیاتی و انطباق بررسی میکنیم و نشان میدهیم چگونه ترکیب IAM، SSO و احراز هویت بدون رمز عبور مبتنی بر FIDO، ریسک Offboarding را به حداقل میرساند.
حتما بخوانید
اگر با مفاهیم پایه IAM، چرخه عمر هویت و ارتباط آن با احراز هویت آشنا نیستید، مطالعه این راهنمای جامع پیشنهاد میشود:
🔗 راهنمای کامل مدیریت هویت و دسترسی (IAM) و مفاهیم احراز هویت
این مقاله پایهای توضیح میدهد چرا Offboarding بدون IAM همیشه ناقص میماند.
Automated Deprovisioning چیست و چه مشکلی را حل میکند؟
Automated Deprovisioning به حذف خودکار دسترسیهای کاربر از تمام سامانهها پس از تغییر وضعیت هویتی او گفته میشود. این تغییر میتواند خروج کامل از سازمان، اتمام قرارداد، جابهجایی شغلی یا تعلیق موقت باشد.
در بسیاری از رخدادهای امنیتی، مهاجم از حسابهای کاربری غیرفعال اما حذفنشده سوءاستفاده میکند. حذف دستی دسترسیها معمولاً با تأخیر، خطا و ناهماهنگی همراه است. خودکارسازی این فرآیند، این نقطه ضعف را از بین میبرد.
تفاوت Offboarding سنتی و خودکار
در مدل سنتی، تیم IT باید بهصورت دستی دسترسیها را بررسی و حذف کند. در مدل خودکار، سامانه IAM با دریافت رویداد خروج از HR یا سیستم مرجع هویت، بلافاصله فرآیند حذف دسترسی را اجرا میکند.
نقش IAM در حذف خودکار دسترسیها
حذف دسترسی خودکار بدون IAM متمرکز عملاً امکانپذیر نیست. IAM بهعنوان مغز کنترل هویت، نقطه تصمیمگیری نهایی برای فعال یا غیرفعال بودن دسترسیها است.
فرآیند فنی Automated Deprovisioning چگونه اجرا میشود؟
برای اجرای صحیح حذف دسترسی خودکار، چند مرحله کلیدی باید بهصورت هماهنگ عمل کنند.
دریافت رویداد خروج (Trigger)
فرآیند معمولاً با یک رویداد شروع میشود؛ مثلاً تغییر وضعیت کاربر در سیستم منابع انسانی. این رویداد به IAM ارسال میشود و چرخه Offboarding آغاز میگردد.
تحلیل وابستگیهای دسترسی
IAM بررسی میکند کاربر به چه سامانههایی دسترسی دارد:
سیستمهای داخلی، سرویسهای ابری، VPN، پایگاههای داده، ایمیل و ابزارهای همکاری.
اجرای حذف و تعلیق همزمان
سامانه بهصورت خودکار حسابها را غیرفعال میکند، نشستهای فعال را میبندد و توکنهای احراز هویت را باطل میسازد.
چرا حذف دسترسی خودکار یک کنترل امنیتی حیاتی است؟
بیش از ۳۰٪ رخدادهای نقض امنیت سازمانی به حسابهای کاربری رهاشده مرتبط هستند. هر دقیقه تأخیر در حذف دسترسی، پنجرهای برای سوءاستفاده ایجاد میکند.
Automated Deprovisioning به سازمان کمک میکند:
- ریسک تهدیدات داخلی را کاهش دهد
- انطباق با استانداردهایی مانند ISO 27001 و SOC2 را حفظ کند
- هزینههای عملیاتی IT را کم کند
- شفافیت کامل در Audit Trail ایجاد کند
ارتباط Automated Deprovisioning با احراز هویت FIDO
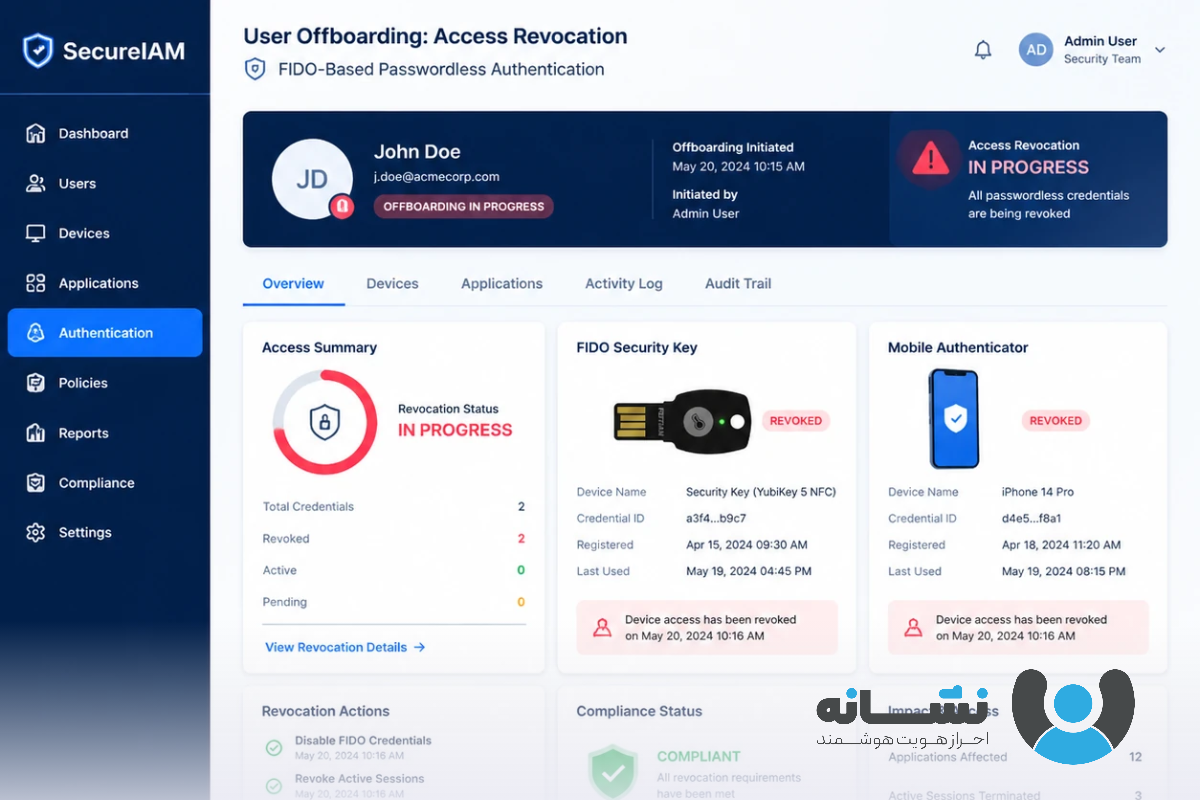
حذف دسترسی فقط به معنی غیرفعالسازی حساب نیست. در معماریهای بدون رمز عبور، باید اعتبارنامههای FIDO نیز باطل شوند.
در احراز هویت FIDO، هویت کاربر به یک دستگاه فیزیکی یا امن متصل است. هنگام خروج کاربر، سامانه IAM باید:
- کلیدهای FIDO ثبتشده را لغو کند
- توکنهای سختافزاری را از وضعیت فعال خارج کند
- دسترسی موبایل یا کارت NFC را مسدود نماید
راهکار نشانه این فرآیند را بهصورت متمرکز انجام میدهد و تضمین میکند هیچ عامل احراز هویتی فعال باقی نماند.
نقش SSO در تسریع حذف دسترسیها
Single Sign-On باعث میشود تمام دسترسیها از یک نقطه کنترل شوند. وقتی IAM حساب کاربر را غیرفعال میکند، تمام سامانههای متصل به SSO نیز بلافاصله دسترسی را قطع میکنند.
در معماری SSO + IAM + FIDO:
- Offboarding تنها یک بار انجام میشود
- حذف دسترسیها همزمان و کامل است
- خطای انسانی حذف میشود
اشتباهات رایج در حذف دسترسی کاربران
بسیاری از سازمانها تصور میکنند با غیرفعالسازی ایمیل، Offboarding کامل شده است. این تصور اشتباه است. دسترسیهای ابری، VPN، API و سامانههای جانبی اغلب فراموش میشوند.
عدم یکپارچگی HR با IAM، نبود SSO و استفاده از رمز عبورهای مشترک، این مشکل را تشدید میکند.
نشانه چگونه Automated Deprovisioning را پیادهسازی میکند؟
نشانه، محصول IAM شرکت رهسا، حذف خودکار دسترسیها را بهصورت متمرکز و امن اجرا میکند. این راهکار از احراز هویت بدون رمز عبور مبتنی بر FIDO، SSO و MFA پشتیبانی میکند و فرآیند Offboarding را بهطور کامل خودکار میسازد.
با نشانه، خروج کاربر مساوی است با قطع فوری تمام مسیرهای دسترسی.
پرسشهای متداول
حذف دسترسی خودکار چقدر سریع انجام میشود؟
در معماری استاندارد IAM، این فرآیند در چند ثانیه پس از ثبت رویداد خروج اجرا میشود.
آیا Automated Deprovisioning فقط برای خروج کامل است؟
خیر، برای تعلیق موقت، مرخصی طولانی یا تغییر نقش نیز استفاده میشود.
FIDO چه مزیتی در Offboarding دارد؟
FIDO تضمین میکند حتی در صورت افشای اطلاعات، بدون دستگاه ثبتشده امکان ورود وجود نداشته باشد.
آیا بدون SSO هم میتوان Offboarding خودکار داشت؟
امکانپذیر است، اما پیچیده و مستعد خطاست. SSO این فرآیند را ساده و قابل اعتماد میکند.
کسب اطلاعات بیشتر
برای طراحی معماری Offboarding خودکار، IAM و FIDO، همین حالا با تیم نشانه تماس بگیرید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
حذف دسترسی خودکار پس از خروج کاربر، آخرین حلقه حیاتی در زنجیره امنیت هویت است. سازمانی که Offboarding را جدی نگیرد، تمام کنترلهای امنیتی خود را تضعیف میکند. ترکیب IAM متمرکز، SSO و احراز هویت بدون رمز عبور مبتنی بر FIDO، تنها راهحل پایدار برای حذف ریسک حسابهای رهاشده است.
محصولات
🔗 نشانه موبایل و
راهکارهای احراز هویت بدون گذرواژه منطبق بر استاندارد FIDO هستند که امنیت دیجیتال سازمانها را افزایش میدهند و تجربه کاربری سادهتری فراهم میکنند. برای حرکت سریع به سمت دنیای بدون رمز عبور و دریافت راهنمایی تخصصی، با کارشناسان نشانه تماس بگیرید.