
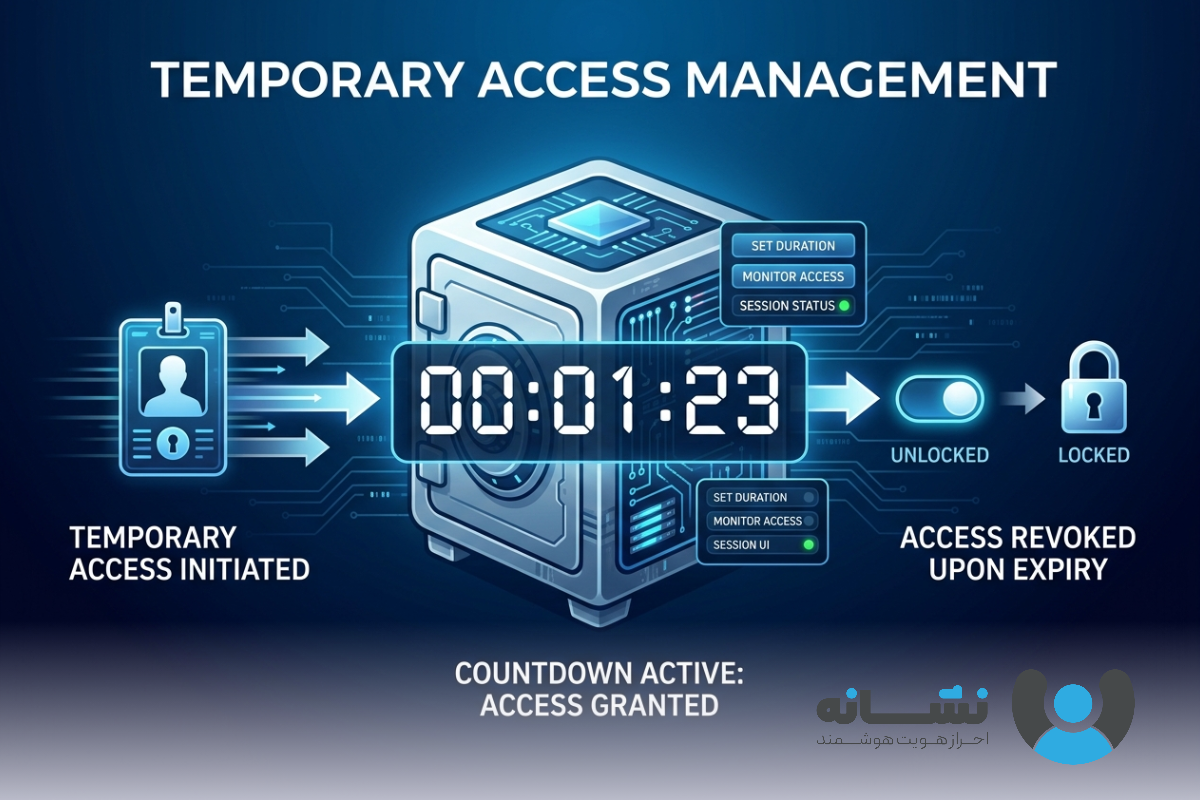
اعطای دسترسیهای دائمی به منابع حساس، یکی از بزرگترین حفرههای امنیتی در زیرساختهای سازمانی است. حسابهای کاربری فراموششده یا دسترسیهای بیش از حد پیمانکاران، مسیری هموار برای نفوذهای امنیتی ایجاد میکند. مدیریت دسترسی موقت (Temporary Access Management) یک استراتژی دفاعی پیشگیرانه است که با اعطای مجوزهای محدود و زمانبندیشده، این ریسک را به طور کامل از بین میبرد. این رویکرد تضمین میکند که کاربران، چه داخلی و چه خارجی، تنها در بازه زمانی مشخص و فقط به دادههای ضروری برای انجام وظایف خود دسترسی داشته باشند.
حتما بخوانید
برای آشنایی عمیقتر با مفاهیم پایه مدیریت هویت و احراز هویت، پیشنهاد میکنیم راهنمای جامع ما درباره
🔗 مدیریت هویت و دسترسی (IAM) و مفاهیم احراز هویت
را مطالعه کنید که مبانی این حوزه را بهصورت ساختاریافته توضیح میدهد.
مبانی و اهمیت مدیریت دسترسی موقت (Temporary Access)
مفهوم اصلی در این استراتژی، اعطای دسترسی “درست به موقع” یا Just-in-Time (JIT) است. به جای ایجاد یک حساب کاربری دائمی برای یک مشاور یا حسابرس، مدیران شبکه میتوانند یک دسترسی موقت با تاریخ انقضای دقیق ایجاد کنند. این مکانیزم به طور خودکار پس از اتمام پروژه یا بازه زمانی تعیینشده، تمام مجوزها را باطل میکند و نیازی به پیگیری دستی توسط تیم IT ندارد. این فرآیند، سطح حمله (Attack Surface) سازمان را به شدت کاهش میدهد و از سوءاستفاده از حسابهای کاربری رها شده جلوگیری میکند.
چرا دسترسیهای دائمی خطرناک هستند؟
در سازمانهای بزرگ، مدیریت صدها یا هزاران حساب کاربری یک چالش بزرگ است. کارمندی که شرکت را ترک میکند یا پیمانکاری که پروژهاش به پایان رسیده، ممکن است همچنان به بخشهایی از شبکه دسترسی داشته باشد. این دسترسیهای ماندگار، فرصتی طلایی برای مهاجمان سایبری فراهم میکنند. مدیریت دسترسی موقت با خودکارسازی فرآیند ابطال مجوزها، این خطای انسانی را به طور کامل حذف میکند.
پیادهسازی دسترسی مبتنی بر زمان (Time-Based Access)
اساس یک سیستم دسترسی موقت قدرتمند، قابلیت تعریف سیاستهای دقیق مبتنی بر زمان است. مدیران باید بتوانند مشخص کنند که یک کاربر خاص، برای مثال، تنها برای ۴۸ ساعت آینده به یک پایگاه داده مشخص دسترسی داشته باشد. پس از پایان این زمان، سیستم به طور خودکار و بدون نیاز به هیچگونه مداخلهای، دسترسی را قطع میکند. این ویژگی برای پروژههای کوتاهمدت، عملیاتهای تعمیر و نگهداری زیرساخت یا پاسخ به حوادث امنیتی بسیار حیاتی است.
سیاستهای انقضای خودکار (Automatic Expiration)
پلتفرمهای مدرن مدیریت هویت و دسترسی (IAM) امکان ایجاد قوانینی برای انقضای خودکار دسترسیها را فراهم میکنند. این قوانین میتوانند بر اساس نقش کاربر، نوع پروژه یا سطح حساسیت دادهها تنظیم شوند. برای مثال، دسترسی به اطلاعات مالی شرکت میتواند به یک بازه ۸ ساعته در روزهای کاری محدود شود. این سطح از کنترل، امنیت دادهها را به شکل چشمگیری افزایش میدهد.
تعریف محدوده دسترسی (Scope-Based Access)
تعریف بازه زمانی تنها نیمی از معادله مدیریت دسترسی موقت است. نیمه دیگر، تعیین دقیق منابعی است که کاربر مجاز به مشاهده یا ویرایش آنهاست. ترکیب زمان و محدوده دسترسی، قدرتمندترین سد دفاعی را در برابر نشت اطلاعات ایجاد میکند. یک پیمانکار ممکن است برای یک هفته به شبکه متصل شود، اما این اتصال باید صرفا به یک پوشه خاص یا یک سرور مشخص محدود گردد. سیستمهای پیشرفته با بررسی لحظهای این محدودهها، از هرگونه حرکت جانبی (Lateral Movement) مهاجمان در شبکه جلوگیری میکنند.
پیوند با اصل حداقل امتیاز دسترسی (PoLP)
اعطای دسترسی موقت باید همواره با اصل حداقل امتیاز دسترسی (Principle of Least Privilege) همسو باشد. این اصل تاکید دارد که کاربران باید تنها حداقل سطح دسترسی مورد نیاز برای انجام کار خود را دریافت کنند. هنگامی که دسترسی موقت با PoLP ترکیب میشود، حتی در صورت افشای اطلاعات هویتی کاربر در آن بازه زمانی کوتاه، میزان خسارت احتمالی به حداقل ممکن میرسد.
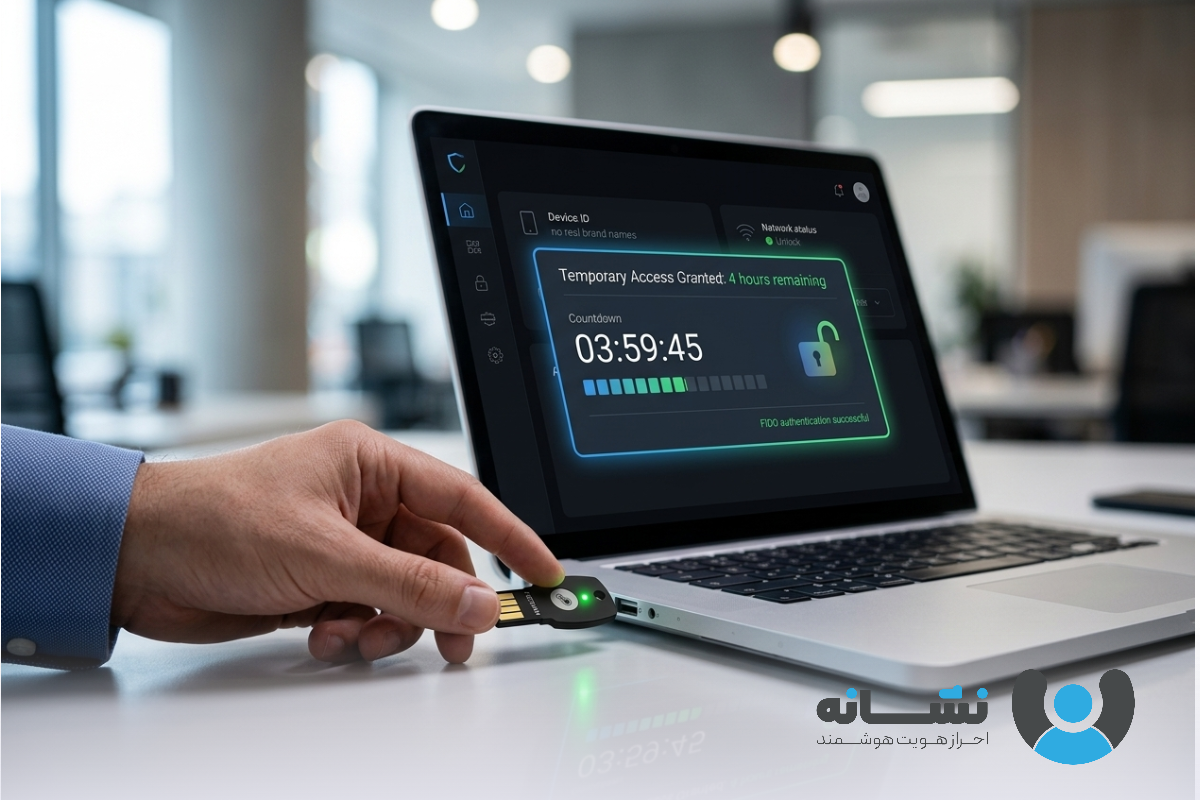
نقش استاندارد FIDO و راهکار نشانه در ایمنسازی دسترسیهای موقت
بزرگترین چالش در اعطای دسترسی موقت، نحوه احراز هویت کاربری است که قرار است وارد سیستم شود. استفاده از رمزهای عبور یکبار مصرف (OTP) یا گذرواژههای موقت، همچنان خطر حملات فیشینگ یا رهگیری را به همراه دارد. راهکار نشانه (neshane.co) با بهرهگیری از معماری پیشرفته شرکت رهسا، این آسیبپذیری را به طور کامل مسدود میکند. با جایگزینی رمزهای عبور با کلیدهای رمزنگاری نامتقارن، امنیت فرآیند ورود به بالاترین سطح ممکن ارتقا مییابد.
احراز هویت بدون رمز عبور برای کاربران موقت
به جای ارسال یک رمز عبور موقت برای پیمانکار، سازمان میتواند از قابلیتهای محصول نشانه استفاده کند. این سیستم به کاربران اجازه میدهد تا دستگاههای هوشمند خود (مانند گوشی موبایل یا کلیدهای امنیتی سختافزاری) را به یک کلید عبور (Passkey) قدرتمند تبدیل کنند. بدین ترتیب، کاربر موقت تنها با استفاده از دستگاه فیزیکی و بیومتریک خود وارد سیستم میشود. این فرآیند که بخشی از اکوسیستم جامع مدیریت هویت و دسترسی (IAM) است، سرعت ورود را افزایش داده و ریسک سرقت اعتبارنامهها را به صفر میرساند.
پرسشهای متداول
آیا دسترسی موقت فقط برای کاربران خارجی (پیمانکاران) استفاده میشود؟
خیر. این استراتژی برای کاربران داخلی نیز بسیار حیاتی است. به عنوان مثال، زمانی که یک کارمند نیاز به دسترسی موقت به منابع بخش دیگری دارد، یا مدیر شبکه برای رفع یک نقص فنی نیازمند دسترسی سطح بالا (Admin) است، استفاده از مجوزهای زمانبندیشده بهترین راهکار است.
سیستم نشانه چگونه از دور زدن محدودیت زمانی جلوگیری میکند؟
زیرساخت نشانه با استفاده از معماری SSO و ارزیابی مداوم نشستها (Sessions)، به محض پایان یافتن زمان تعیینشده، ارتباط کاربر را به صورت در لحظه (Real-time) قطع میکند و امکان تمدید غیرمجاز را از بین میبرد.
آیا پیادهسازی این راهکار پیچیده است؟
با استفاده از پلتفرم یکپارچه نشانه، فرآیند تعریف سیاستهای زمانبندیشده بسیار ساده و متمرکز است. مدیران سیستم میتوانند بدون نیاز به تغییرات گسترده در زیرساخت، این قوانین را اعمال کنند.
کسب اطلاعات بیشتر
جهت ارتقای قطعی امنیت سازمان خود و استفاده از راهکارهای نوین، میتوانید از اپلیکیشن نشانه موبایل برای تبدیل گوشی هوشمند به کلید احراز هویت استفاده نمایید، یا برای محیطهای با حساسیت بالاتر، توکنهای سختافزاری نشانه توکن را تهیه کنید؛ برای کسب اطلاعات بیشتر با شماره 91096551-021 در ارتباط باشید.
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
مدیریت دسترسی موقت (Temporary Access Management) یک ضرورت غیرقابل انکار برای سازمانهای مدرن است. حذف دسترسیهای دائمی و جایگزینی آنها با مجوزهای زمانبندیشده و محدود، سطح حمله را به شدت کاهش میدهد. هنگامی که این رویکرد با فناوری احراز هویت بدون رمز عبور فایدو در سیستم نشانه ادغام میشود، سازمان شما به یک دژ نفوذناپذیر تبدیل خواهد شد. برای بررسی دقیقتر زیرساخت فعلی خود و دریافت مشاوره امنیتی رایگان، همین امروز با کارشناسان ما تماس بگیرید.