
اضافه کردن کلیدهای امنیتی FIDO به سرویسهای آنلاین
در دنیای امروز که تهدیدات سایبری روزبهروز پیچیدهتر میشوند، امنیت حسابهای کاربری آنلاین بیش از پیش اهمیت پیدا کرده است.
در دنیای امروز که تهدیدات سایبری روزبهروز پیچیدهتر میشوند، امنیت حسابهای کاربری آنلاین بیش از پیش اهمیت پیدا کرده است.
صنعت خدمات مالی از مهمترین اهداف حملات سایبری در جهان است. این صنعت در سال ۲۰۲۳ تقریبا 20 درصد از

در دنیای دیجیتال امروز، امنیت حسابهای کاربری و اطلاعات شخصی از اهمیت بالایی برخوردار است. حملات فیشینگ یکی از رایجترین

احراز هویت بدون گذرواژه (Passwordless Authentication) منطبق بر استاندارد فایدو (FIDO)، بهعنوان یکی از پیشرفتهترین فناوریهای امنیت دیجیتال، انقلابی در

احراز هویت بدون رمزعبور (Passwordless Authentication) با حذف رمزهای عبور، امنیت دیجیتال را به سطح بالاتری میبرد و همزمان هزینههای

در دنیای دیجیتال امروزی، امنیت احراز هویت به یکی از مسائل بسیار مهم تبدیل شده است. استفاده از شیوههای جدید
در دنیای دیجیتال امروزی، امنیت اطلاعات و حفاظت از دادههای کاربران از اهمیت بسیاری برخوردار است. روشهای سنتی احراز هویت
احراز هویت چندعاملی چیست؟ شیوه احراز هویت چندعاملی یا MFA (Multi Factor Authentication) که به آن احراز هویت چند مرحلهای
در دنیای امروز، امنیت دیجیتال یکی از مهمترین نگرانیهای کاربران و کسبوکارها است. با افزایش حملات سایبری و نفوذهای امنیتی،
صنعت مالی به عنوان یکی از صنایع هدف اصلی حملات سایبری و تحت نظارت دقیق نهادهای نظارتی، عموماً از نوآوریهای
علیرغم تمامی تلاشها برای حذف رمزهای عبور از فرآیند احراز هویت، همچنان سامانههایی وجود دارند که نمیتوان برای ورود به
در یک دنیای کامل، هر کارمند یک هویت کاربری اختصاصی، یک حساب امن واحد و مجموعه ای از اعتبارنامه یا
امنیت سایبری در سطح سازمانی تحت هجوم تهدیدات بیسابقهای قرار دارد. تحقیقات شرکت HP نشان میدهد که حجم حملات سایبری

رمزهای عبور خیلی قدیمی شدهاند. کاربران از اینکه مجبورند برای ورود به سامانهها، رمزهای عبور را به خاطر بسپارند و
تا همین اواخر، اعتماد صفر (Zero Trust) بیشتر در تیمهای بازاریابی محبوب بود تا تیمهای امنیتی. اگرچه مفاهیم پشت آن
حملات سایبری گستردهتر به حوزه احراز هویت بانکی در سالهای اخیر، سرمایهگذاران و موسسات مالی بزرگ و کوچک را به
تقریباً هر وبسایت، اپلیکیشن و پلتفرم کاربری، اکنون به نام کاربری و رمز عبور نیاز دارد. برای حفظ امنیت دادههای
پروتکل دسکتاپ از راه دور (RDP) یک پروتکل اختصاصی مایکروسافت است که در دو دهه گذشته با محصولات ویندوز عرضه
بانکها و موسسات مالی، همواره یکی از اهداف اصلی حملات سایبری بوده و هستند. با این حال، در سالهای اخیر،
شیوه کار افراد و سازمانها همه روزه در حال تکامل است. در نتیجه، روشهای احراز هویت آنها در منابع و
رمزهای عبور آسیبپذیرترین و مورد حملهترین بخش هر سامانه احراز هویت هستند. آنها نه تنها برای امنیت احراز هویت، بلکه

در دنیای امنیت سایبری، اصطلاحات مد روز زیادی وجود دارد و یکی از پرکاربردترین آنها “اعتماد صفر” است. اما دقیقاً
باجافزار یک تهدید رو به رشد برای امنیت سایبری جهانی است. به گونهای که نهادهای امنیتی بزرگی همچون CISA، هشدارهای
صنعت مالی و انواع خدمات آن، از بانکداری خرد تا بیمه، با چالشهای مختلفی از مسیرهای مختلف مواجه است، از
سیستمهای مدیریت هویت و دسترسی (IAM) در حال تغییر هستند. زیرا هکرها روشهایشان را پیشرفتهتر کرده و قانونها هم برای
رهبران امنیت سایبری در سازمانهای مالی، بخش زیادی از انرژی خود را صرف تغییر مقررات، تحولات مداوم، و جریان بیپایان
SSO چیست؟ Single Sign On تصور کنید که به یک مرکز خرید میروید و در هر غرفه باید برای اولین
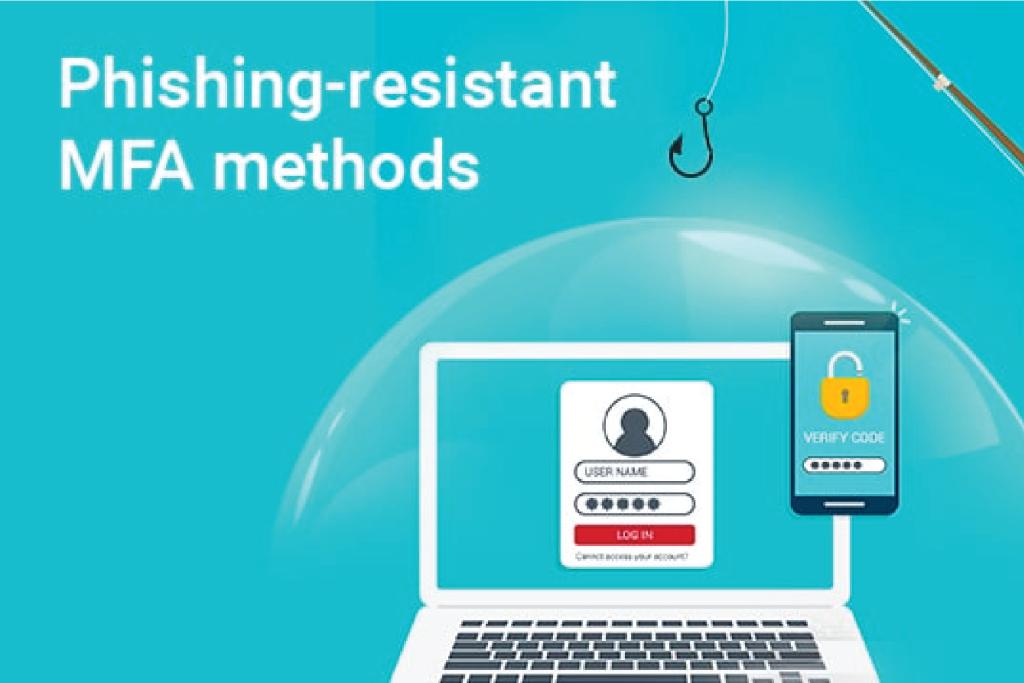
احراز هویت چند عاملی (MFA) یک کنترل امنیتی است که کاربر را ملزم میکند تا ترکیبی از دو یا چند
وقتی صحبت از امنیت میشود، رمزهای عبور یک نقطه ضعف بزرگ محسوب میشوند. هکرها و مجرمان سایبری در سرقت رمزهای
در دنیای دیجیتال امروز، اطمینان از احراز اصالت ایمن و کارآمد همچون استفاده از شیوه های احراز هویت بدون رمز