
احراز هویت بدون رمز موبایلی: راهنمای جامع استفاده از FIDO با گوشی هوشمند
رمزهای عبور سنتی دیگر پاسخگوی نیازهای امنیتی سازمانها نیستند. آمارها نشان میدهند که بیش از ۸۰ درصد نقضهای امنیتی به
رمزهای عبور سنتی دیگر پاسخگوی نیازهای امنیتی سازمانها نیستند. آمارها نشان میدهند که بیش از ۸۰ درصد نقضهای امنیتی به
هر ۳۹ ثانیه یک حمله سایبری در اینترنت رخ میدهد و حمله Credential Stuffing یکی از سریعترین، مقیاسپذیرترین و مخربترین
هر ۳۹ ثانیه یک حمله سایبری در جهان رخ میدهد و فیشینگ، سرآمد تمام این حملات، بزرگترین تهدید امنیتی برای
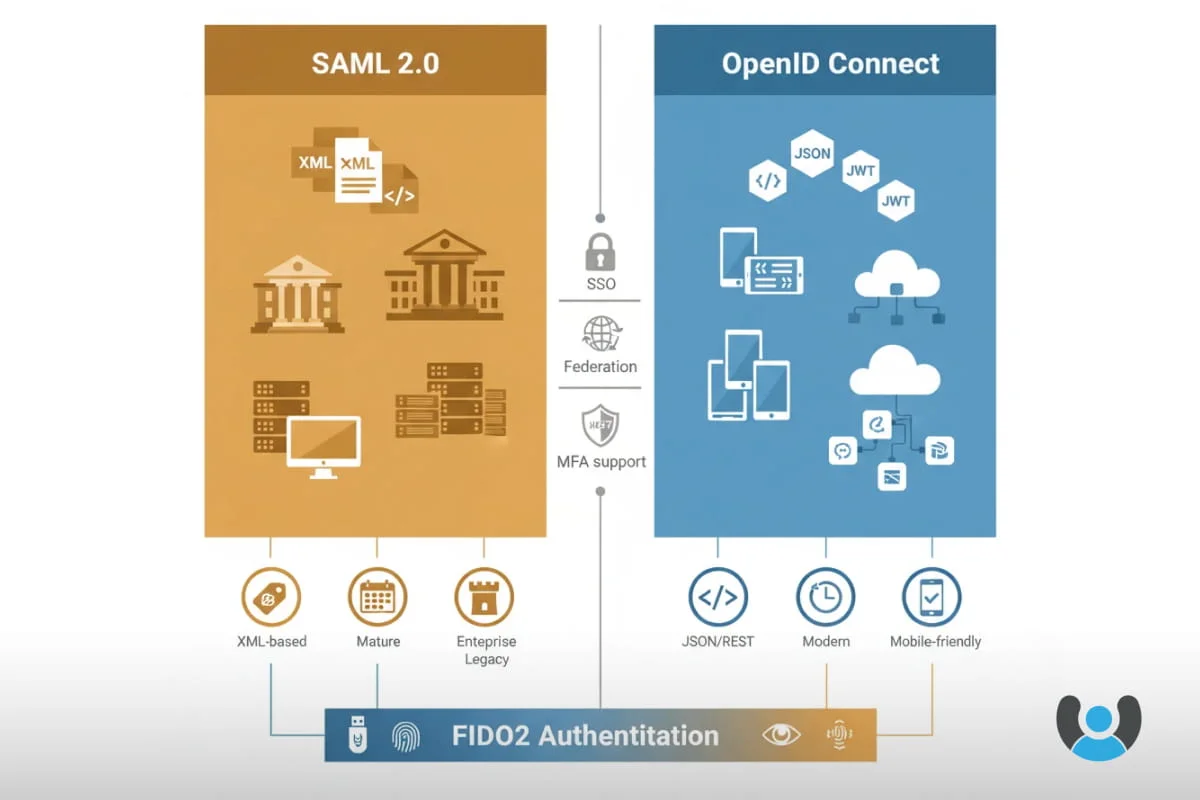
وقتی یک سازمان بزرگ با صدها اپلیکیشن داخلی و خارجی سروکار دارد و هزاران کارمند هر روز باید به سیستمهای
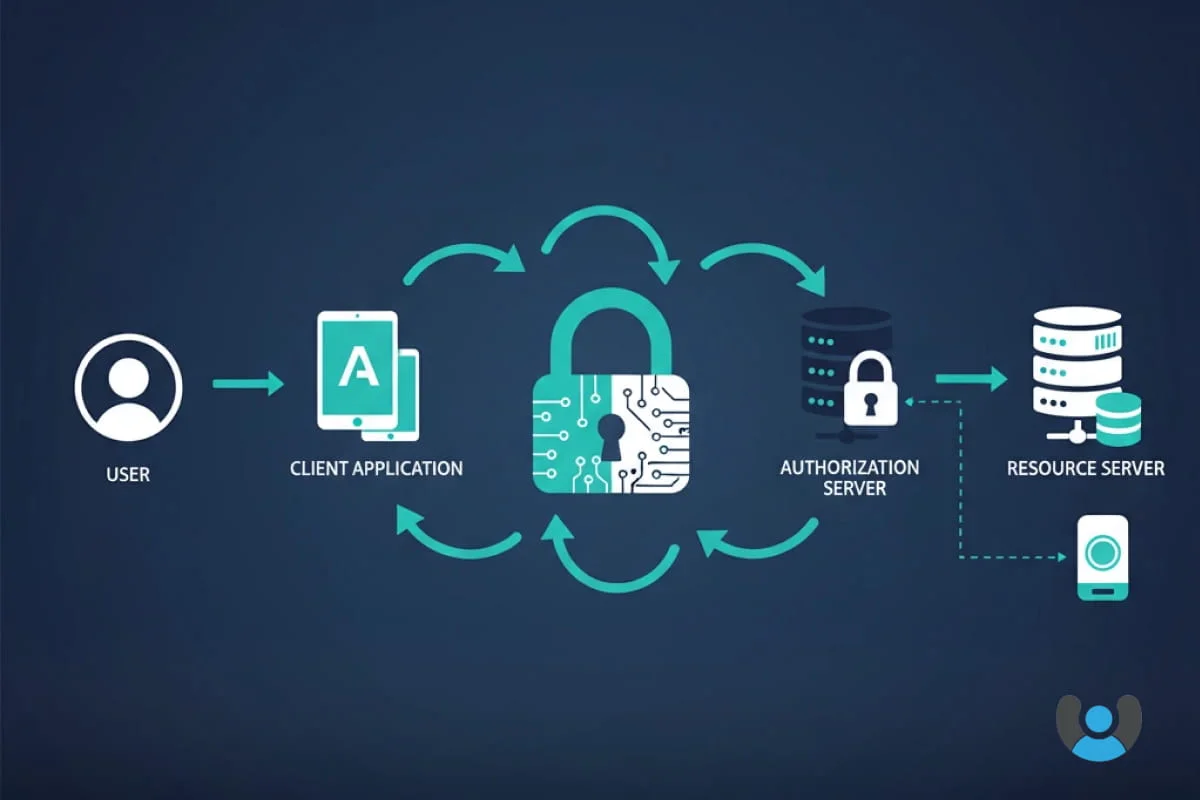
سازمانهایی که APIهای خود را بدون درک عمیق از مکانیزمهای امنیتی OAuth 2.0 پیادهسازی میکنند، ناخواسته دروازهای برای نفوذ مهاجمان
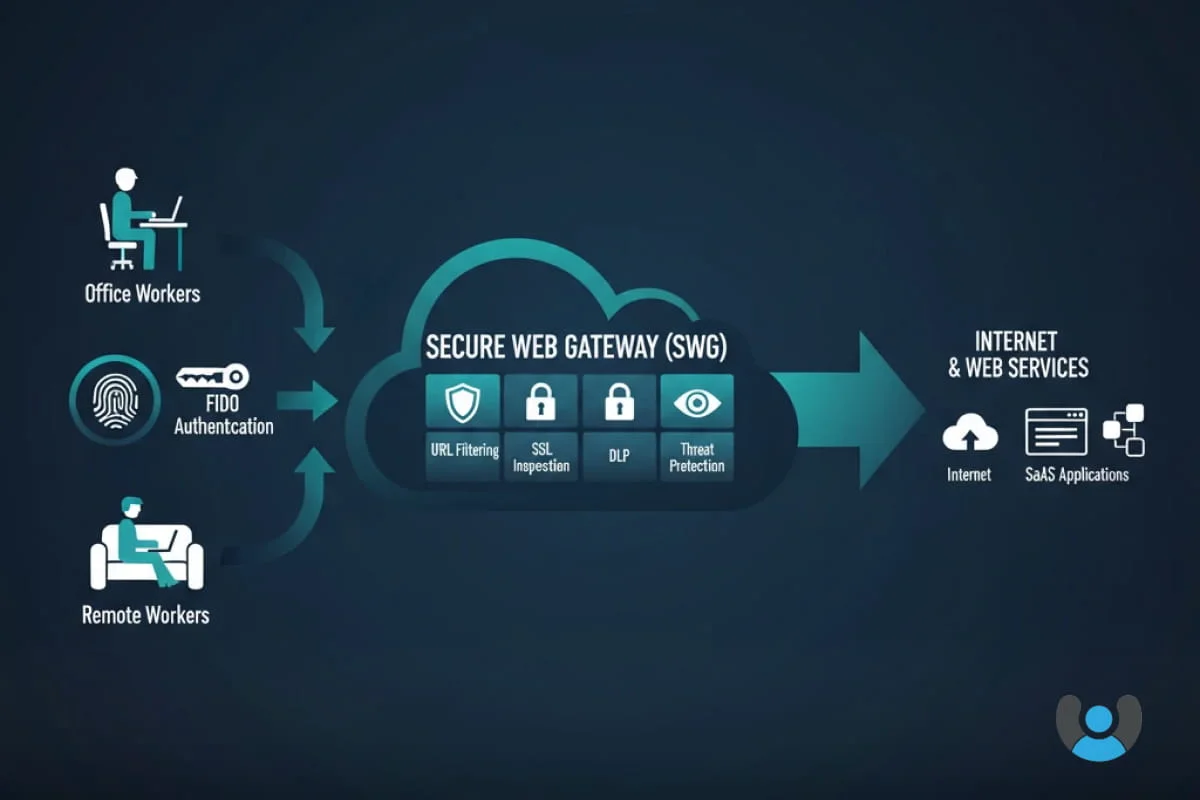
تهدیدات سایبری مبتنی بر وب، از فیشینگ هدفمند گرفته تا بدافزارهای پیشرفته، سازمانها را مجبور کردهاند که رویکرد خود را
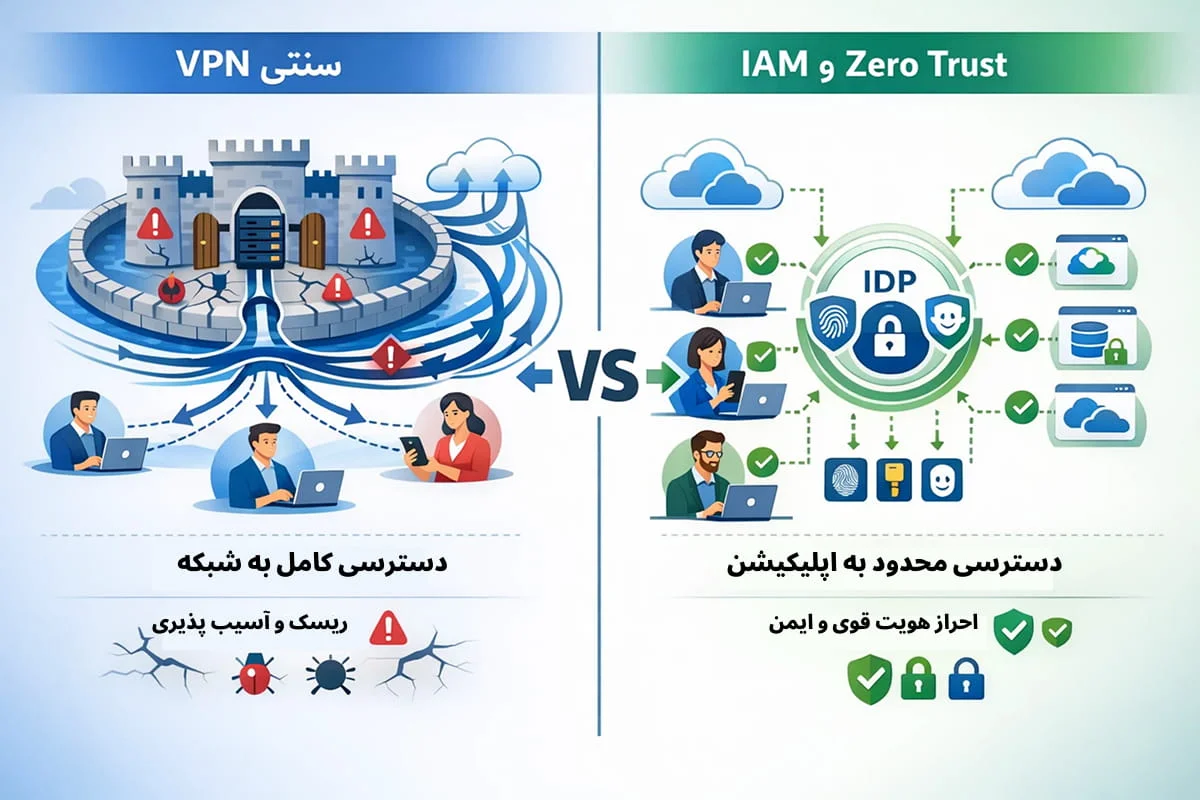
سازمانها سالها از VPN برای اتصال کارکنان دورکار به منابع داخلی استفاده کردهاند، اما این فناوری دههای با تهدیدات امروزی
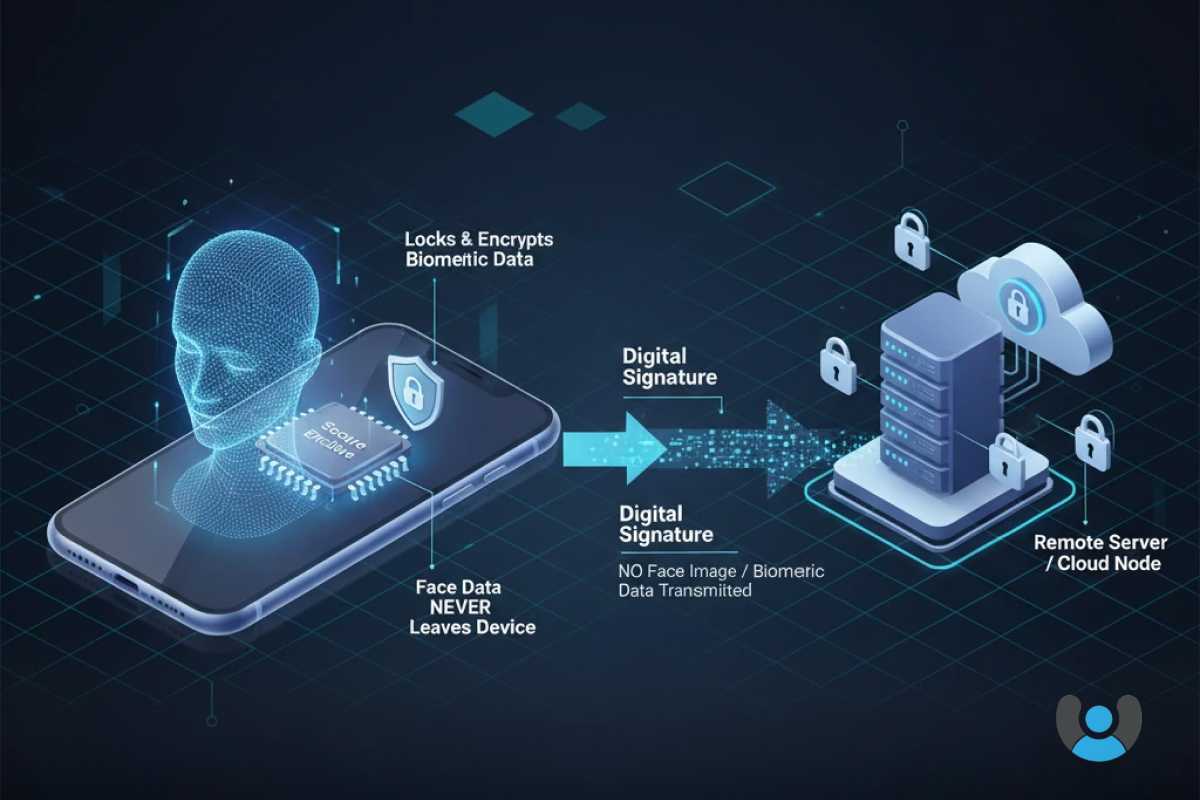
ضعفهای امنیتی ناشی از گذرواژهها، بزرگترین کابوس مدیران فناوری اطلاعات در سازمانها محسوب میشود. وابستگی به حافظه کاربران برای حفظ
🚨 با خطای توکن مواجه شدهاید؟ مشکلات مربوط به توکن (شناسایی نشدن، خطای امضا، مشکلات نصب درایور) رایجترین دلیل توقف
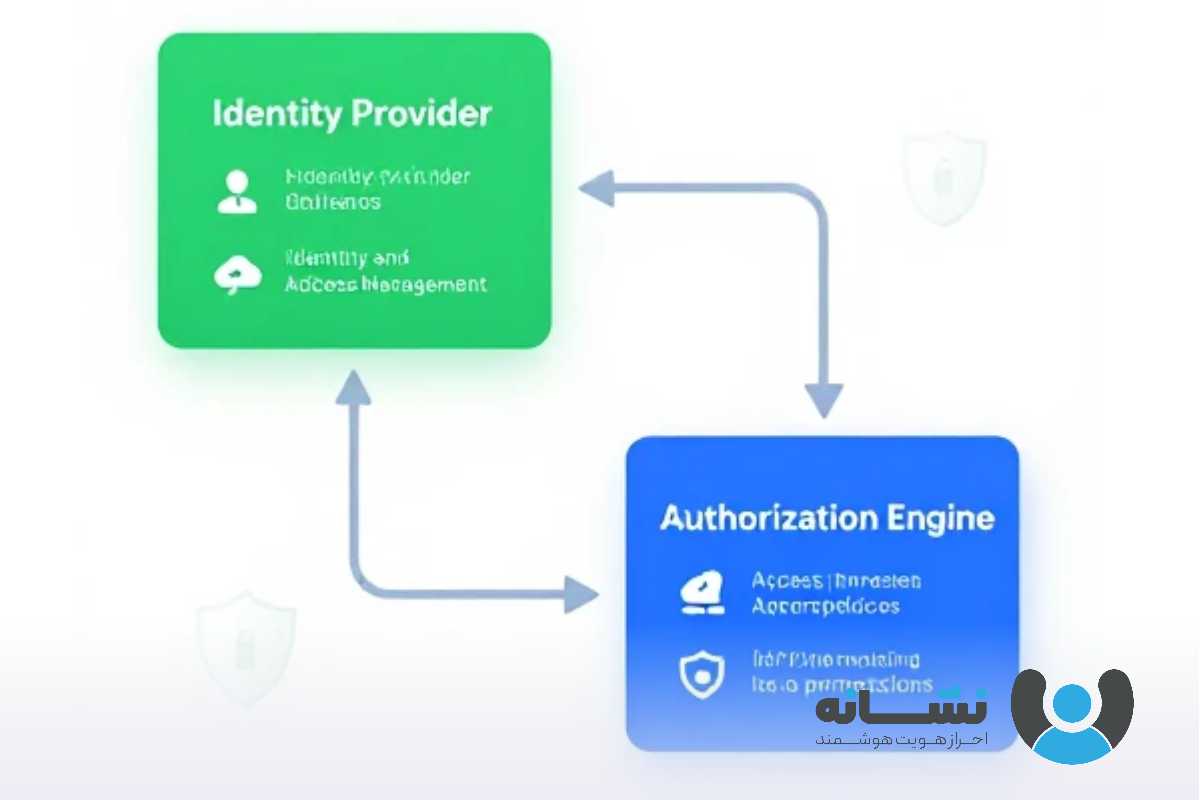
در دنیایی که امنیت دادهها و هویت کاربران به یکی از مهمترین چالشهای فناوری تبدیل شده است، مدیریت هویت و
سازمانهای امروزی با چالش پیچیدهای روبرو هستند: مدیریت دهها سیستم احراز هویت مجزا که هرکدام با رمز عبور، سیاست و
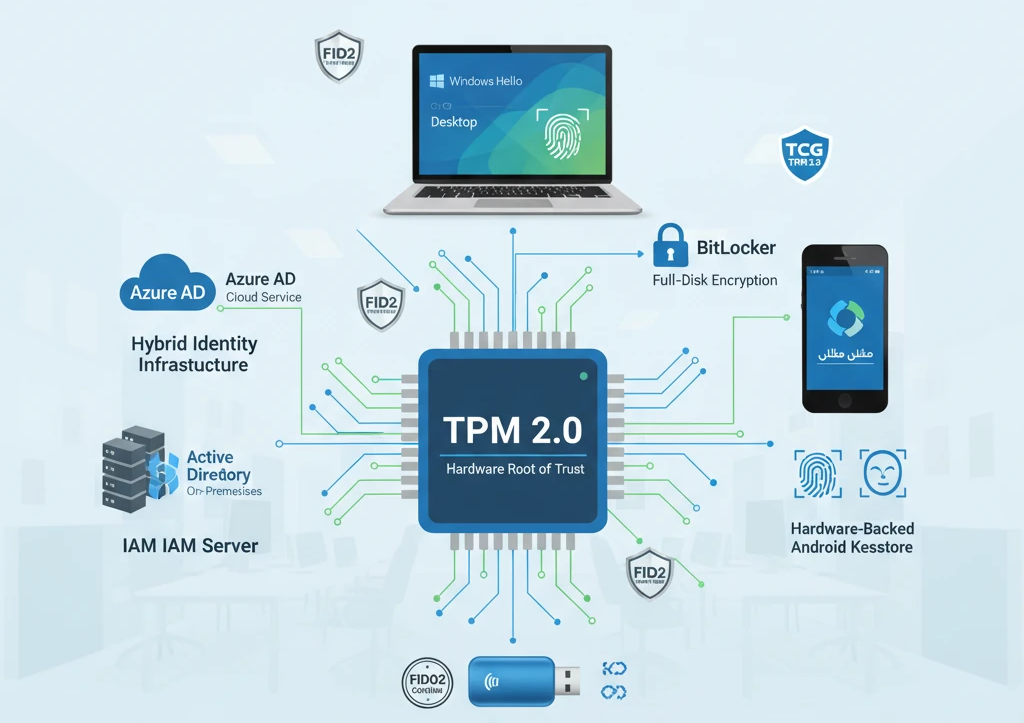
حملات سایبری هر روز پیچیدهتر میشوند و مهاجمان ابزارهای پیشرفتهتری برای نفوذ به سیستمها در اختیار دارند. سازمانها نمیتوانند تنها
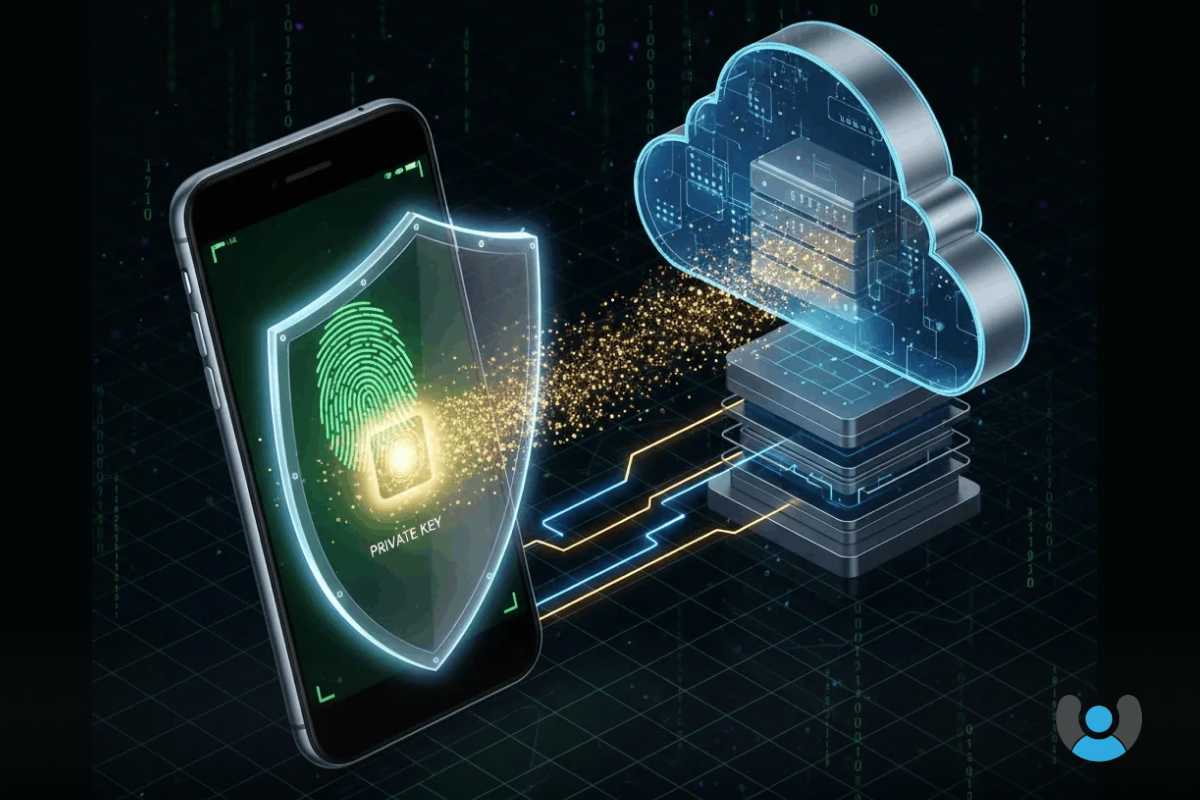
مرزهای فیزیکی سازمانها در عصر جدید معماری شبکه کاملاً از بین رفتهاند و دیوار آتشین (Firewall) دیگر تنها خط دفاعی
نفوذگران سایبری همواره به دنبال یافتن روزنهای در دیوارهای دفاعی سازمانها هستند و هیچ دیواری کوتاهتر از سیستمهای سنتی تایید
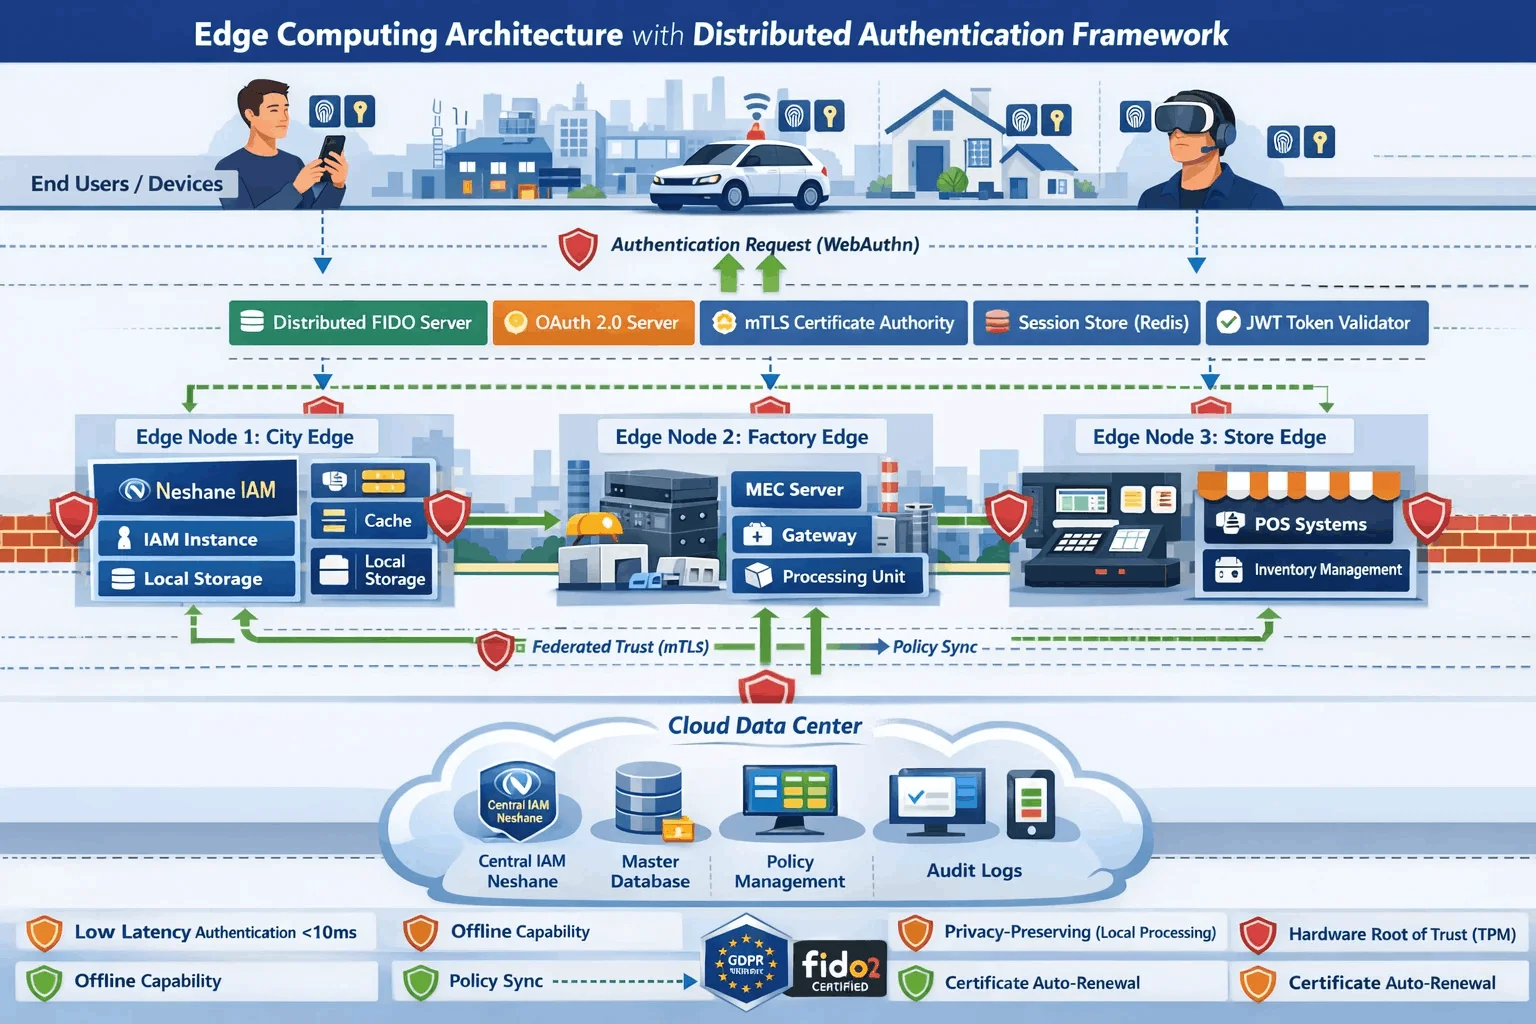
Edge Computing به عنوان یک پارادایم محاسباتی، دادهپردازی را از مراکز داده متمرکز به لبه شبکه – نزدیک به کاربران
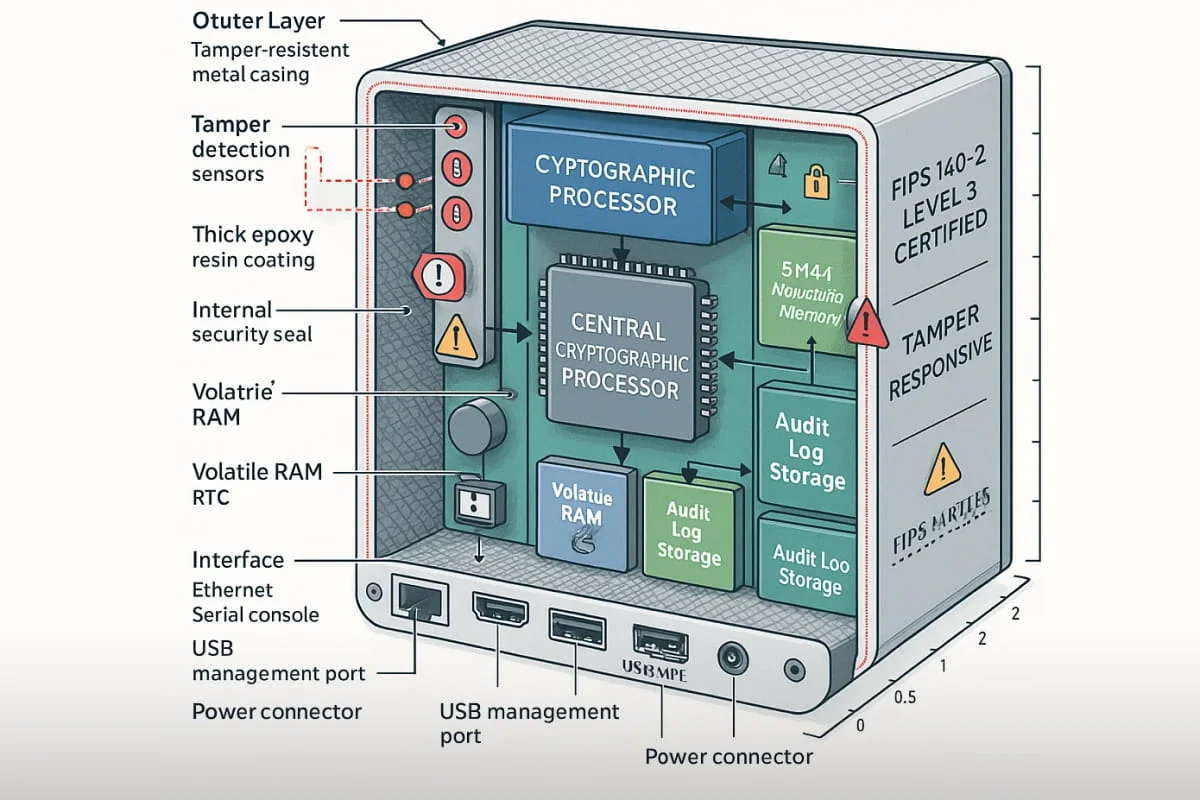
امنیت کلیدهای رمزنگاری همیشه چالش بزرگی برای سازمانها بوده است. سرقت یک کلید خصوصی میتواند منجر به فاجعهای امنیتی شود
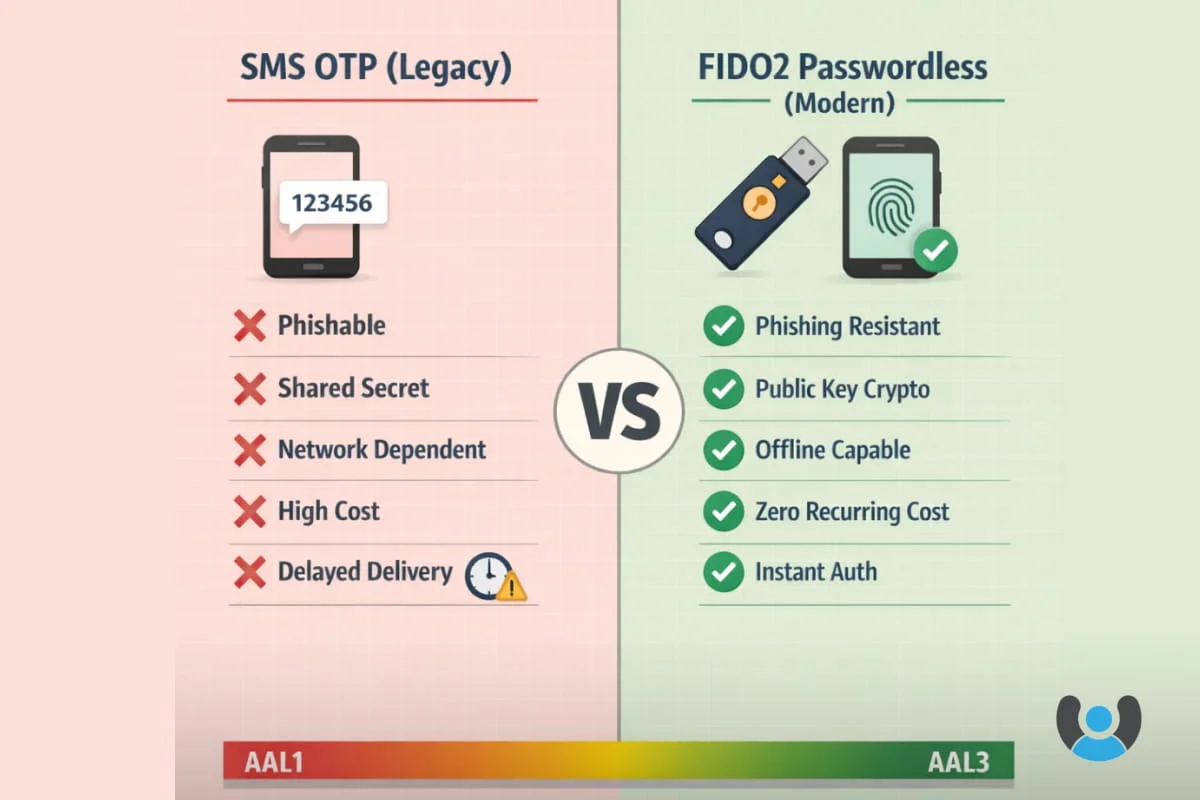
سازمانهایی که هنوز برای تأیید هویت کارکنان و مشتریان خود به رمز یکبار مصرف پیامکی (SMS OTP) تکیه میکنند، روی
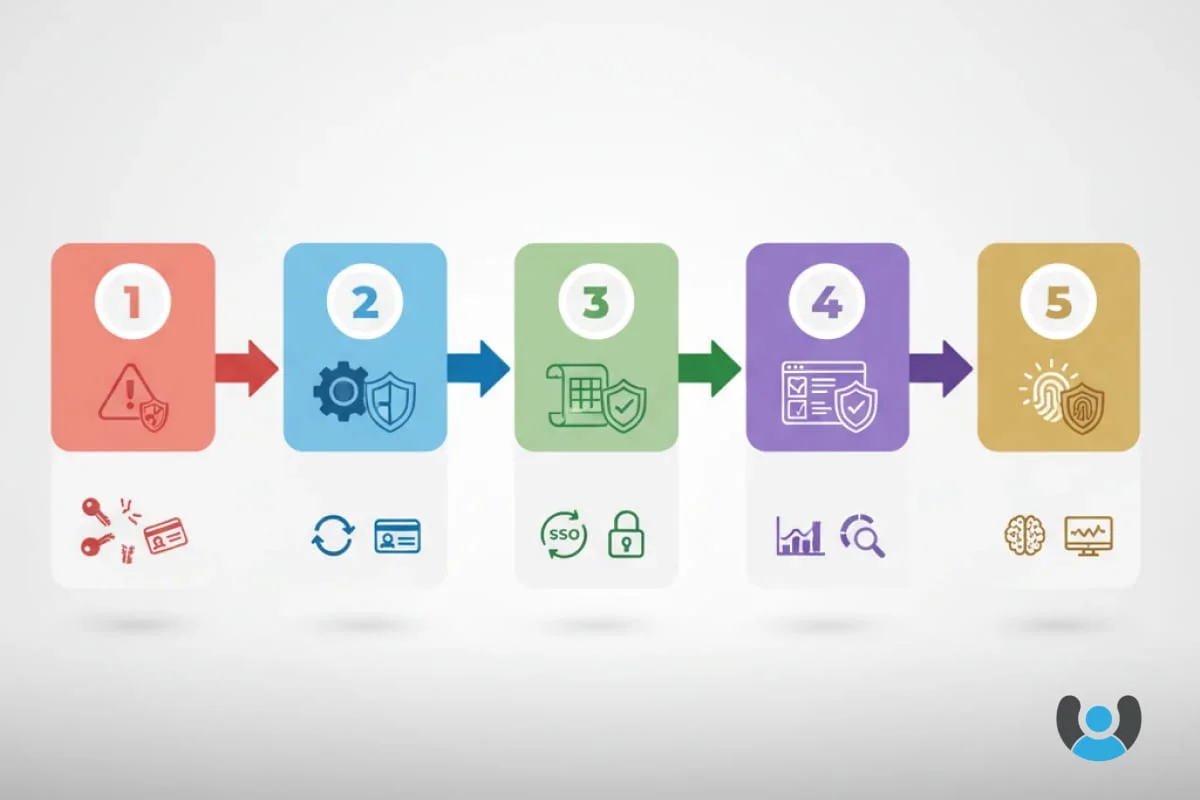
وقتی سازمانی با هزاران کاربر، دهها سامانه داخلی و خارجی، و الزامات انطباقی متعدد مواجه است، دیگر نمیتوان مدیریت هویت
تقلب در تراکنشهای بانکی سالانه میلیاردها تومان خسارت به مشتریان و بانکها وارد میکند. احراز هویت قوی مشتری بانکی (SCA)
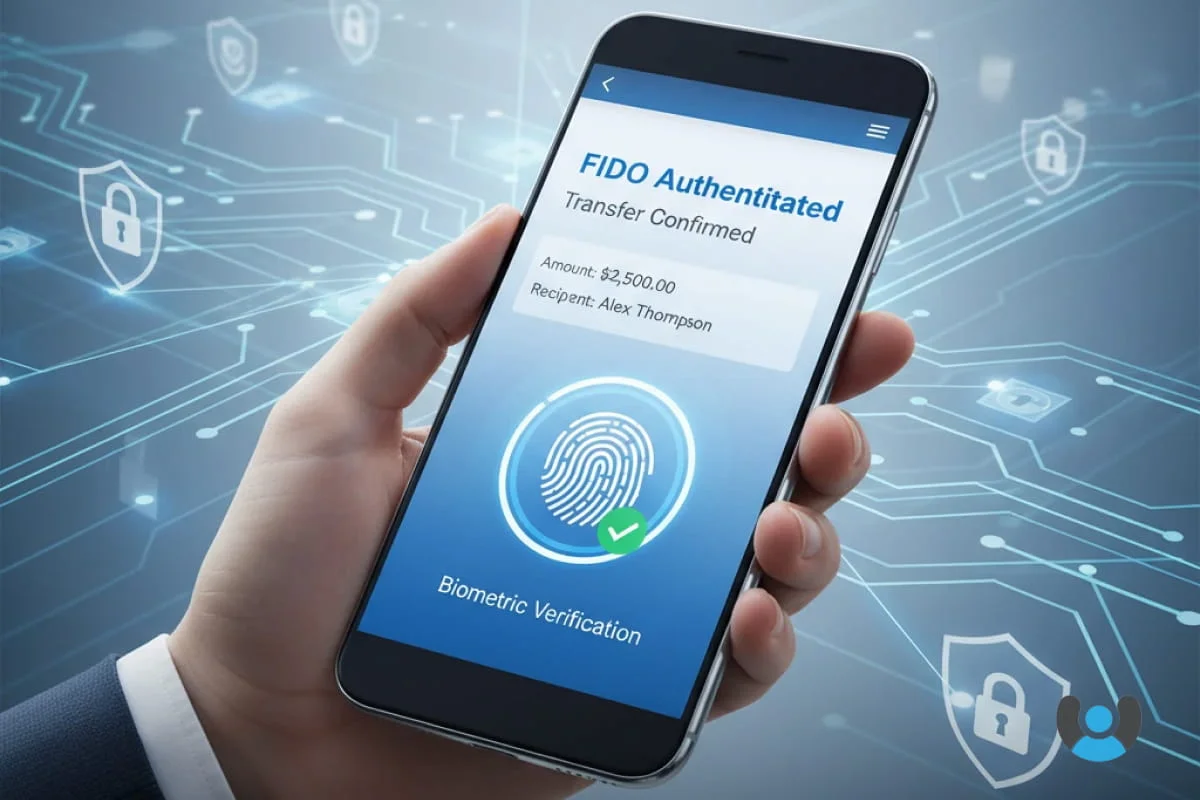
مقررات PSD2 اتحادیه اروپا و الزام احراز هویت قوی مشتری (SCA) نحوه تأیید تراکنشهای بانکی را در سراسر جهان متحول
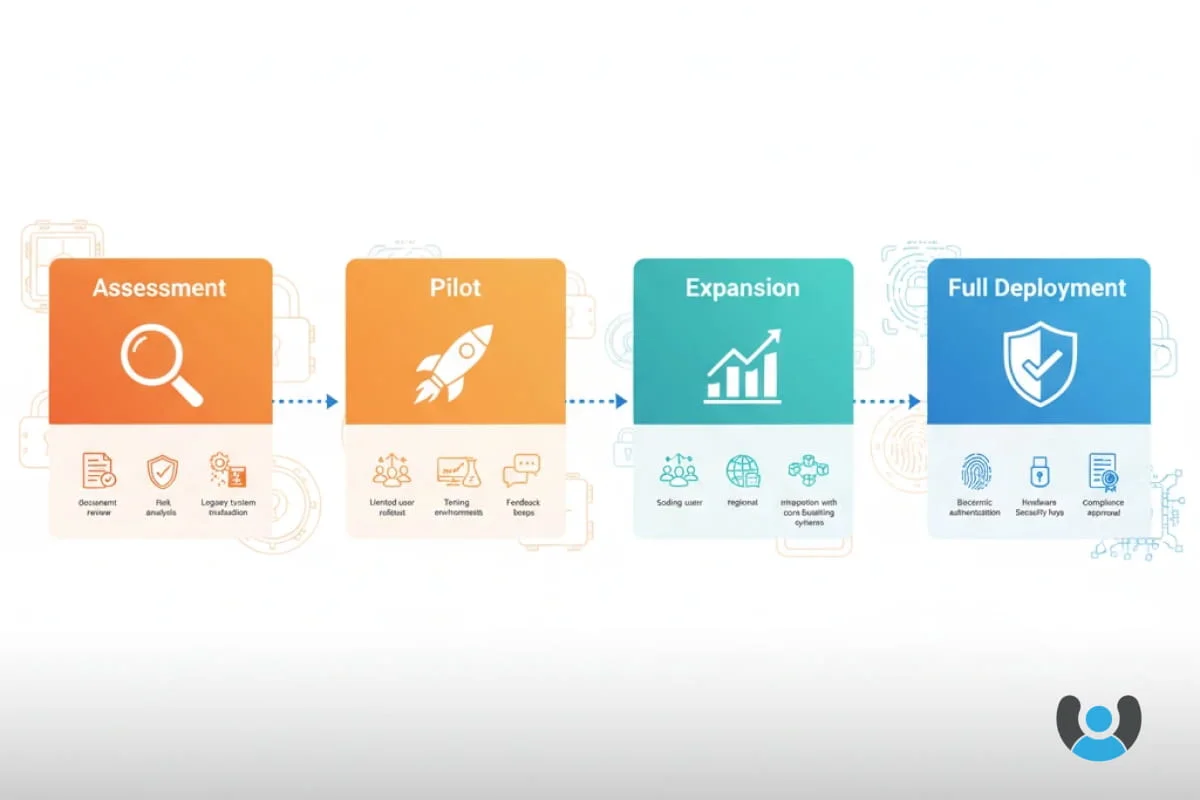
سالهاست که بانکها برای تأیید تراکنشهای آنلاین به رمز یکبار مصرف پیامکی (SMS OTP) تکیه کردهاند؛ روشی که زمانی نوآورانه
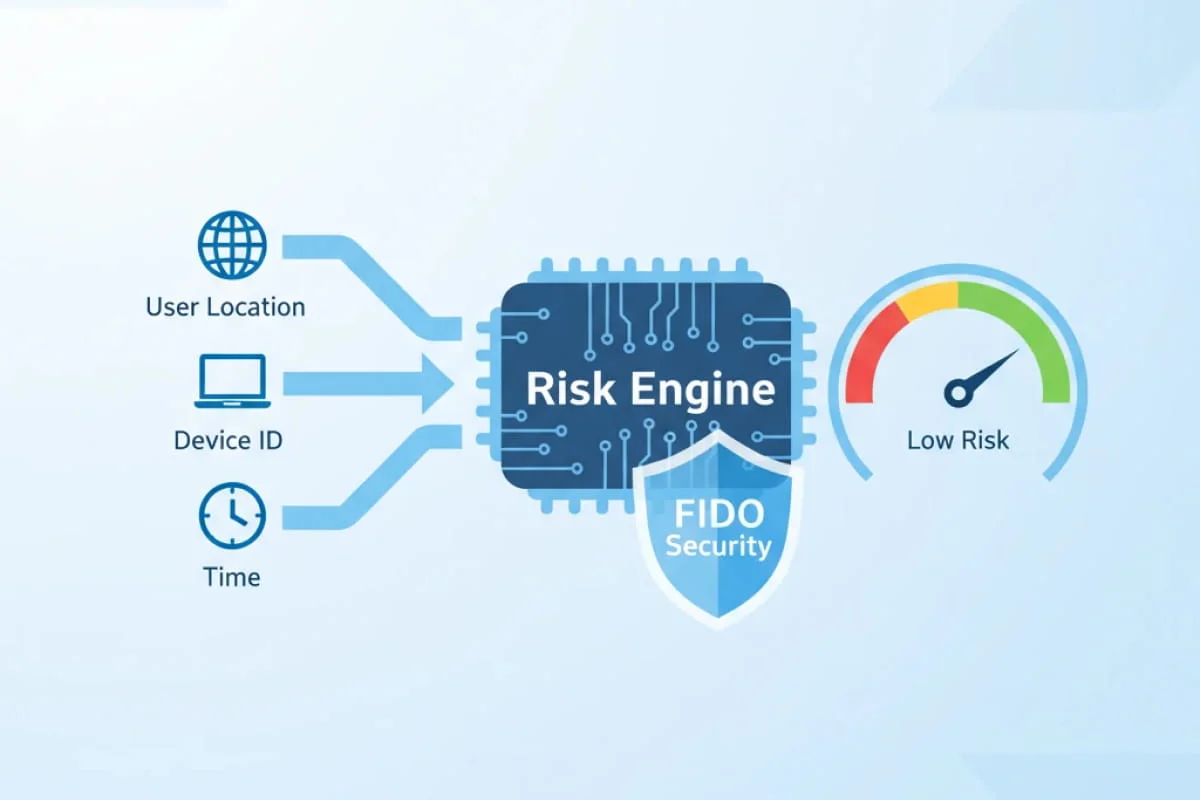
مدیران امنیت سایبری همواره با چالش برقراری تعادل میان امنیت سختگیرانه و راحتی کاربران روبرو هستند. اعمال سیاستهای امنیتی پیچیده
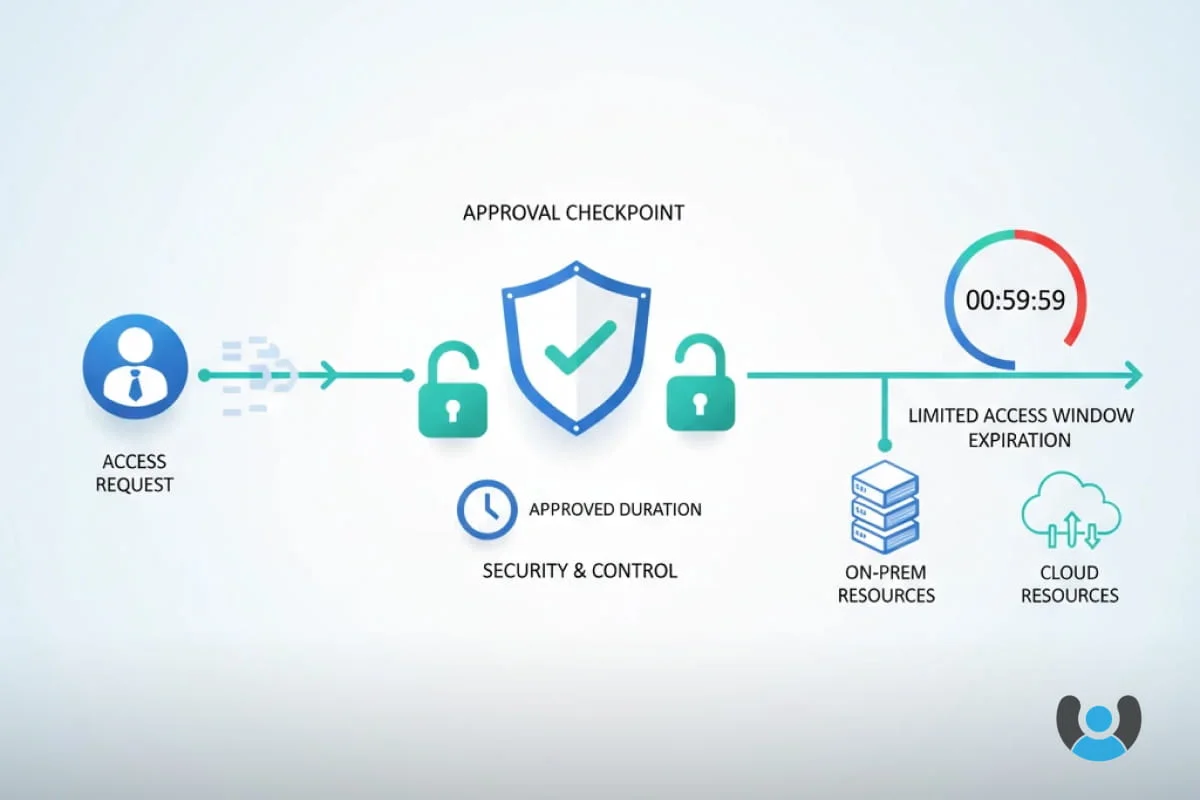
هر دقیقهای که یک حساب کاربری با دسترسی بالا بدون استفاده باقی میماند، یک فرصت طلایی برای مهاجمان سایبری محسوب
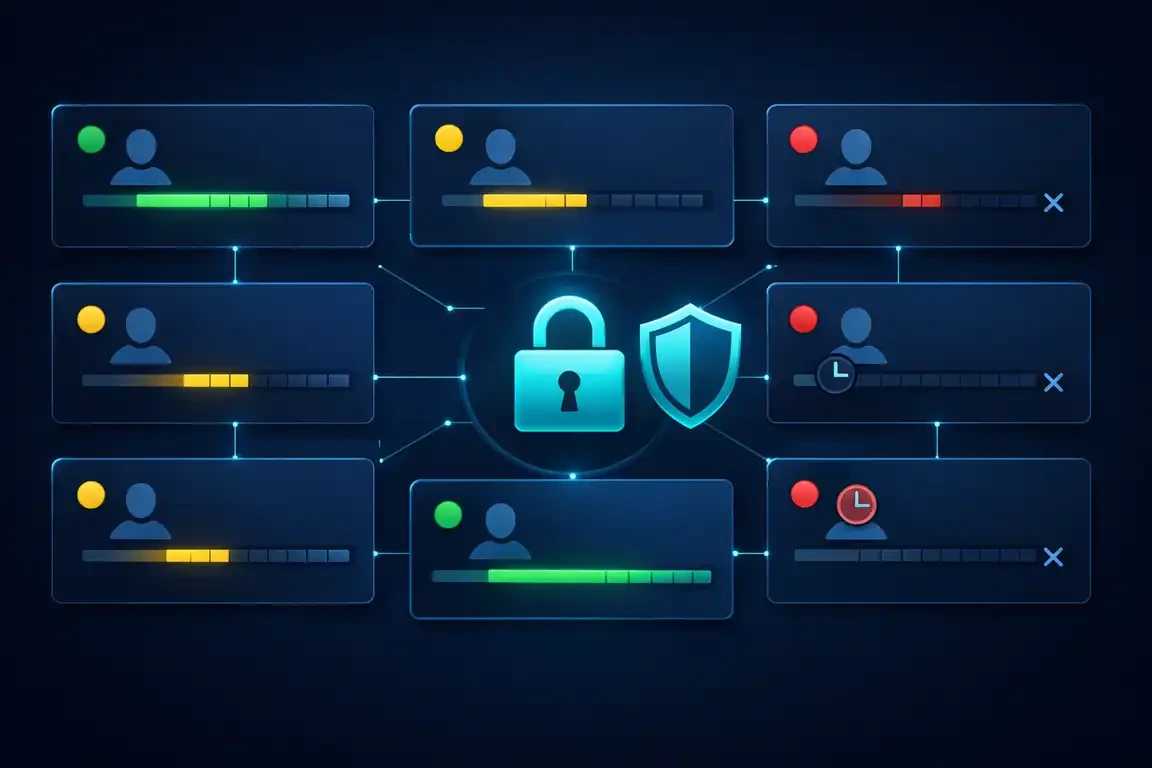
هر بار که یک کاربر وارد سیستم میشود، یک نشست (Session) آغاز میکند؛ بازهای زمانی که در آن هویت او
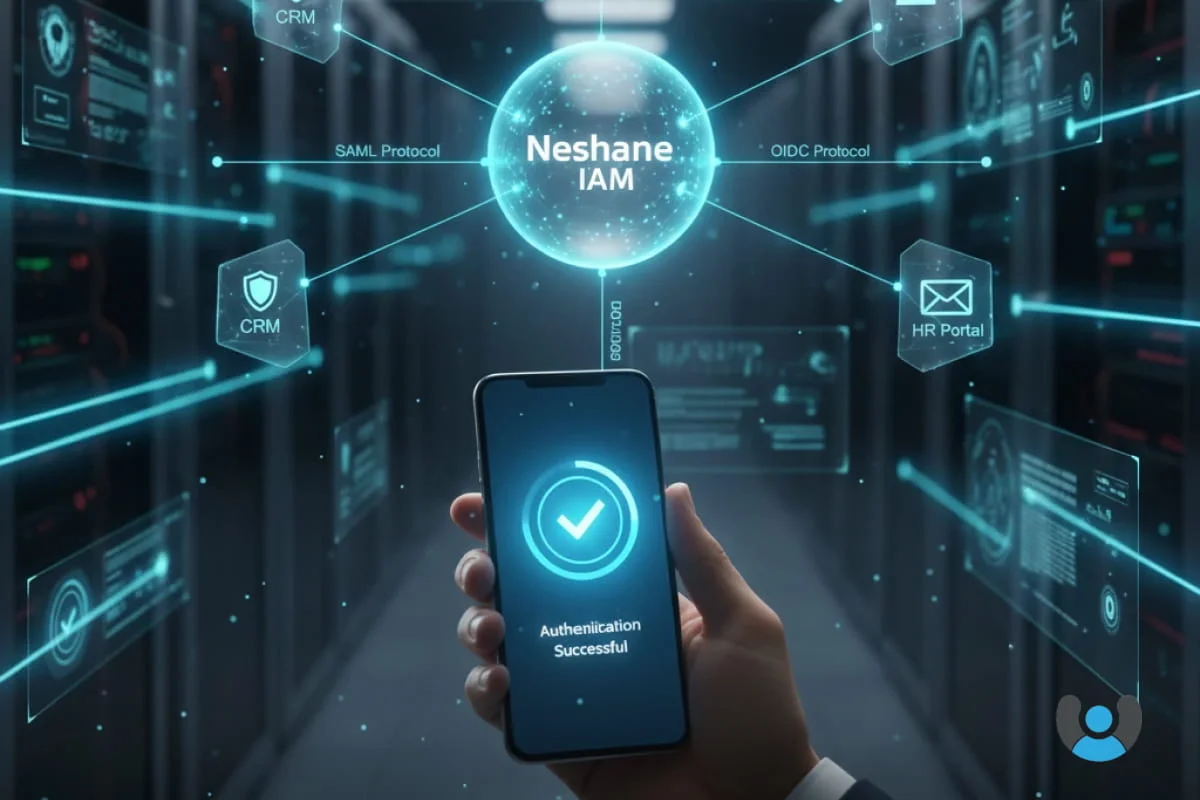
سازمانهای امروزی با چالش مدیریت دهها و گاهی صدها اپلیکیشن مختلف روبرو هستند و کارمندان مجبورند برای هر سیستم، نام

وقتی کارمندی صبح وارد سیستم سازمانش میشود و با یک بار ورود به تمام اپلیکیشنها دسترسی پیدا میکند، پشت این
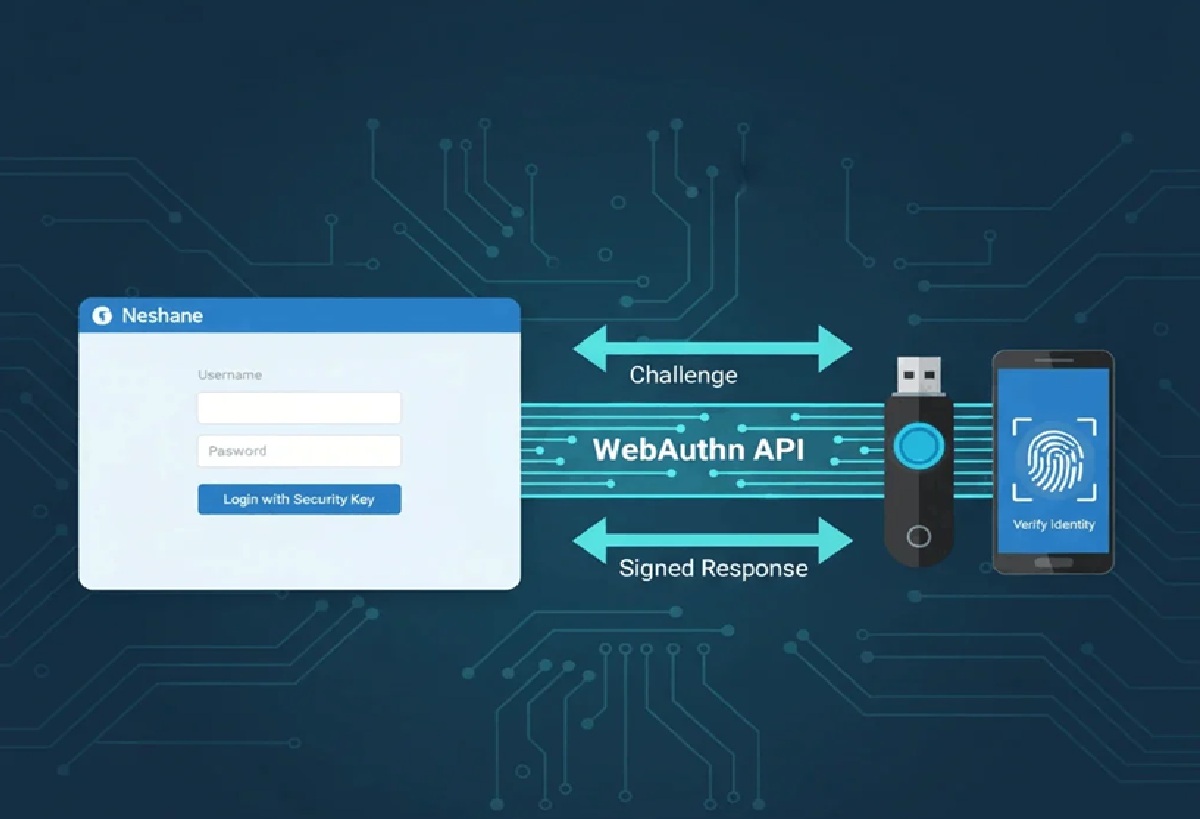
امنیت مبتنی بر دانش (مانند رمز عبور) دهههاست که پاشنه آشیل اینترنت محسوب میشود. نشت اطلاعات، حملات فیشینگ و مدیریت
امنیت سایبری در سالهای اخیر با چالش بزرگی به نام “ضعف گذرواژهها” روبرو بوده است. سازمانها سالانه هزینههای گزافی را

بزرگترین چالش تیمهای امنیت سایبری، دیگر مقابله با هکرهای پیچیده نیست، بلکه مدیریت ضعفهای انسانی در نگهداری گذرواژههاست. آمارها نشان
بزرگترین ضعف امنیتی در زیرساختهای فناوری اطلاعات، دیگر پیچیدگی الگوریتمهای رمزنگاری نیست، بلکه عامل انسانی و وابستگی به گذرواژههاست. آمارها