
ساختارهای عظیم تجاری با هزاران کارمند، پیمانکار و شریک استراتژیک، نیازمند معماری قدرتمندی برای کنترل دسترسیها هستند. مدیران فناوری اطلاعات روزانه با حجم عظیمی از درخواستهای ورود، تغییر سطح دسترسی و خروج پرسنل مواجه میشوند. این شبکههای وسیع دیگر نمیتوانند به روشهای سنتی و دستی برای تعیین هویت افراد متکی باشند. حفظ امنیت اطلاعات حیاتی شرکت در کنار فراهم کردن دسترسی سریع برای کاربران مجاز، یک تناقض چالشبرانگیز ایجاد میکند. شما باید سیستمی را مستقر کنید که علاوه بر تشخیص دقیق کاربر، تمام تحرکات او را درون شبکه پایش کند. مدیریت Identity در سازمانهای بزرگ نیازمند راهکارهای جامع و خودکاری است که خطاهای انسانی را به حداقل برسانند.
حتما بخوانید
ما برای درک بهتر مفاهیم ریشهای و معماری این زیرساختها، پیشنهاد میکنیم حتماً راهنمای جامع مفاهیم پایه مدیریت هویت و دسترسی (IAM) را مطالعه کنید تا با استانداردهای جهانی این حوزه عمیقتر آشنا شوید.
ابعاد حیاتی مدیریت هویت سازمانی (Enterprise IAM)
زیرساختهای مدیریت هویت سازمانی پایههای امنیتی هر کسبوکار بزرگی را تشکیل میدهند. کارشناسان امنیتی باید چرخه حیات هویت هر کاربر را از لحظه استخدام تا زمان قطع همکاری به صورت متمرکز مدیریت کنند. این سیستمها وظیفه دارند اطمینان حاصل کنند که افراد دقیقاً به همان منابعی دسترسی دارند که برای انجام وظایفشان نیاز است.
مقیاسپذیری (Scale) و رویارویی با حجم عظیم کاربران
رشد مداوم کسبوکارها مستقیماً مفهوم مقیاسپذیری (Scale) را در سیستمهای امنیتی به چالش میکشد. یک سازمان موفق دائماً شعب جدیدی افتتاح میکند، نیروهای تازهای استخدام مینماید و پلتفرمهای ابری بیشتری را به کار میگیرد. سامانه مدیریت هویتی که برای پانصد کاربر طراحی کردهاید، احتمالاً زیر بار ترافیک پنج هزار کاربر دچار اختلالات جدی میشود. مدیران شبکه باید پلتفرمهایی را انتخاب کنند که توانایی پردازش میلیونها درخواست احراز هویت را در کسری از ثانیه داشته باشند. افت سرعت در فرآیند ورود کاربران، بهرهوری کل سازمان را به شدت کاهش میدهد و نارضایتی گستردهای ایجاد میکند.
پیچیدگی (Complexity) در معماری هویت و مجوزهای دسترسی
سازمانهای مدرن ساختارهای سلسلهمراتبی بسیار تودرتویی دارند که مفهوم پیچیدگی (Complexity) را به بالاترین حد خود میرساند. یک کارمند ممکن است همزمان در سه پروژه مختلف با سه سطح دسترسی کاملاً متفاوت مشارکت داشته باشد. مدیران دپارتمانها نیاز دارند مجوزهای موقتی برای پیمانکاران خارج از سازمان صادر کنند. دورکاری و استفاده پرسنل از دستگاههای شخصی، سطح حمله به شبکه را گسترش داده و کنترل اوضاع را دشوارتر ساخته است. سیستمهای Enterprise IAM باید این شبکههای درهمتنیده از قوانین و استثنائات را بدون بروز تداخل، مدیریت و اجرا کنند.
یکپارچهسازی (Integration) سیستمهای هویتی پراکنده
ایجاد هماهنگی میان نرمافزارهای قدیمی مستقر در سرورهای داخلی و اپلیکیشنهای نوین ابری، حیاتیترین بخش حل چالشهای هویتی است. یکپارچهسازی (Integration) این جزایر اطلاعاتی جدا افتاده، مدیران را از تعریف مجدد کاربران در هر سیستم بینیاز میکند. زمانی که کارمند بخش مالی از نرمافزار حسابداری به سامانه منابع انسانی جابجا میشود، فرآیند ورود یکپارچه (SSO) باید هویت او را به صورت خودکار تایید کند. اجرای موفقیتآمیز این یکپارچگی، ریسک فراموشی رمزهای عبور را از بین برده و امنیت سراسری شبکه را تضمین مینماید.
تحول امنیت سایبری با استانداردهای نوین احراز هویت
وابستگی به گذرواژهها پاشنه آشیل امنیت در سازمانهای بزرگ محسوب میشود. کارمندان معمولاً رمزهای عبور ضعیفی انتخاب میکنند یا یک رمز یکسان را برای دهها حساب کاربری مختلف به کار میبرند. هکرها با استفاده از تکنیکهای مهندسی اجتماعی و فیشینگ، این کلیدهای متنی را به راحتی سرقت میکنند. سازمانها برای مقابله با این تهدیدات روزافزون، به سمت حذف کامل گذرواژه و جایگزینی آن با پروتکلهای سختافزاری و بیومتریک حرکت کردهاند. استاندارد FIDO با استفاده از رمزنگاری نامتقارن، راهکاری قطعی برای پایان دادن به دوران تسلط رمزهای عبور ارائه میدهد.
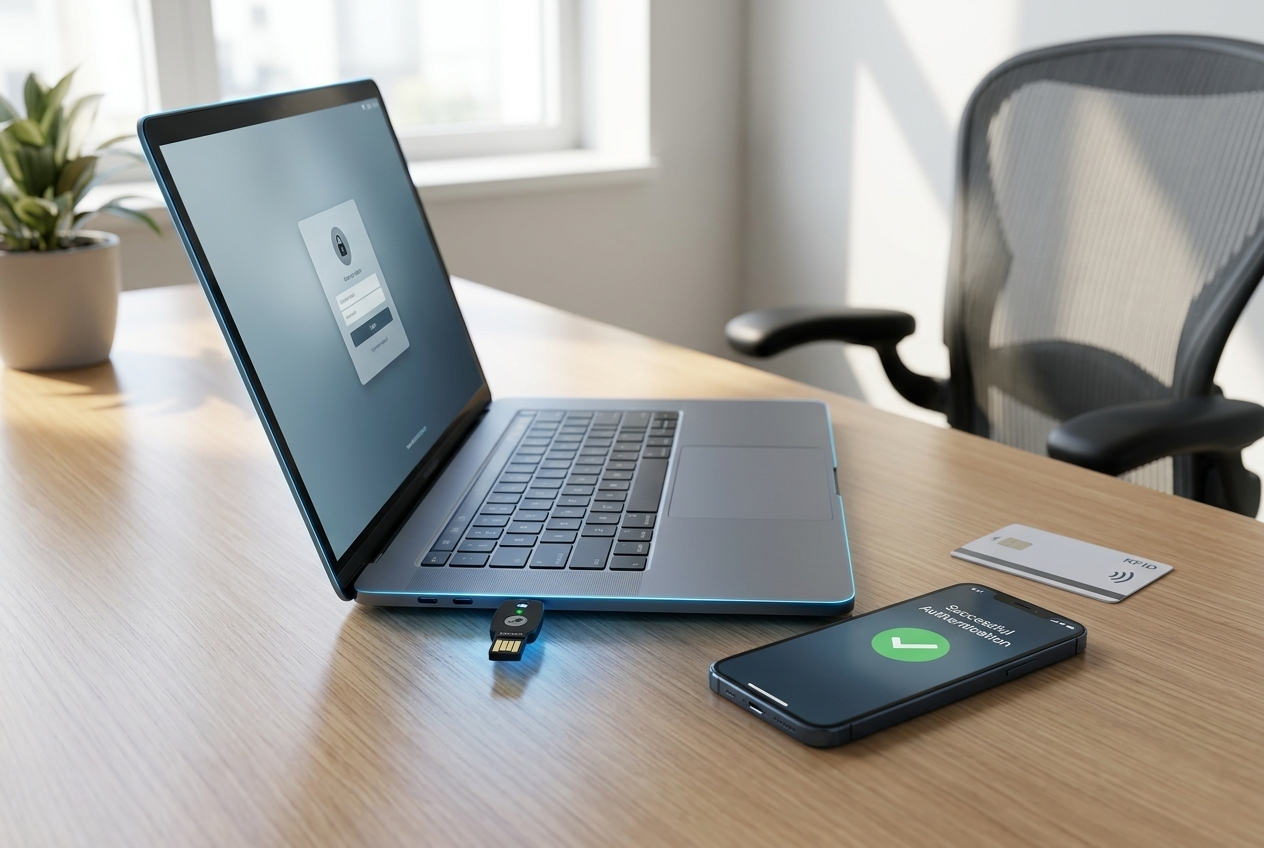
پیادهسازی فناوری FIDO در تجهیزات امنیتی سازمانی
استقرار پروتکل فایدو تحولی بنیادین در نحوه تعامل کاربران با سیستمهای سازمانی ایجاد میکند. این فناوری مبتنی بر توکنهای سختافزاری یا ماژولهای امنیتی تعبیه شده در دستگاهها است و هیچگونه اطلاعات حساسی را روی سرور ذخیره نمیکند. زمانی که یک سازمان استاندارد FIDO را پیادهسازی میکند، سرقت اطلاعات از دیتابیس مرکزی عملاً بیارزش میشود. هکر برای نفوذ به سیستم باید به صورت فیزیکی به دستگاه کاربر دسترسی داشته باشد و همزمان سد بیومتریک را نیز بشکند. شما با تجهیز پرسنل به این فناوری، راه نفوذ مهاجمان سایبری را به طور کامل مسدود میکنید.
رفع چالشهای Enterprise IAM با سامانه یکپارچه نشانه
شرکت رهسا با توسعه محصول بومی و قدرتمند نشانه، پاسخی جامع به تمام پیچیدگیهای مدیریت Identity در سازمانهای بزرگ داده است. این پلتفرم یک راهکار مدیریت احراز هویت بدون رمز عبور است که کاملاً بر پایه استاندارد جهانی FIDO عمل میکند. سامانه IAM نشانه به مدیران اجازه میدهد دستگاههای متنوعی را به کلید عبور امن تبدیل کنند. پرسنل شما میتوانند از تلفن همراه شخصی، کارتهای شناسایی مبتنی بر فناوری RFID/NFC یا کلیدهای امنیتی اختصاصی برای ورود به سیستمها بهره ببرند.
این سامانه جامع علاوه بر ارائه خدمات ورود یکپارچه (SSO)، از روشهای متنوع احراز هویت دوعاملی به خوبی پشتیبانی میکند. سازمانهایی که نیازمند لایههای امنیتی مضاعف هستند، میتوانند از دستگاههای رمزیاب (OTP) و توکنهای امضای دیجیتال در کنار این زیرساخت استفاده نمایند. پلتفرم رهسا با ترکیب این تجهیزات، راهکارهای احراز هویت چندعاملی (MFA) بدون گذرواژه را ارائه میدهد که در حال حاضر امنترین شیوه تایید هویت در جهان محسوب میشود. مدیران شبکه با استقرار این محصول، علاوه بر افزایش چشمگیر ضریب امنیت، تجربه کاربری بسیار روان و لذتبخشی را برای کارمندان خود رقم میزنند.
پرسشهای متداول
چرا سیستمهای هویتی سنتی برای سازمانهای بزرگ مناسب نیستند؟
سیستمهای سنتی فاقد توانایی لازم برای یکپارچهسازی متمرکز هزاران کاربر هستند و مقیاسپذیری پایین آنها باعث افت سرعت شبکه و افزایش خطاهای مدیریتی در سطوح دسترسی میشود.
یکپارچهسازی (Integration) در Enterprise IAM چه مزیتی دارد؟
این فرآیند تمام نرمافزارهای داخلی و ابری را به یک پایگاه داده هویتی واحد متصل میکند تا کاربران با یک بار احراز هویت (SSO) بتوانند بدون نیاز به لاگینهای مکرر، به تمامی سرویسهای مجاز دسترسی پیدا کنند.
سامانه نشانه چگونه پیچیدگیهای احراز هویت سازمانی را کاهش میدهد؟
این پلتفرم با حذف کامل گذرواژهها و تبدیل دستگاههای روزمره نظیر تلفن همراه و کارتهای RFID به کلیدهای سختافزاری FIDO، بالاترین سطح امنیت (احراز هویت چندعاملی بدون گذرواژه) را با سادهترین روش کاربری ترکیب میکند.
کسب اطلاعات بیشتر
محصولات پیشرفته نشانه موبایل و همچنین نشانه توکن راهکارهای قطعی احراز هویت بدون نیاز به گذرواژه و کاملاً منطبق بر استاندارد فایدو (FIDO) محسوب میشوند. این فناوریهای نوین میتوانند به ارتقای چشمگیر امنیت دیجیتال سازمانها و خلق تجربه کاربری بسیار روانتر برای پرسنل کمک شایانی نمایند. جهت تسریع روند حرکت سازمان به سوی دنیای امن بدون رمز عبور و دریافت هرگونه مشاوره تخصصی، با متخصصان مجرب این حوزه در تیم نشانه در ارتباط باشید.
🎯 مشاوره امنیتی رایگان
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
مدیریت هویت در سازمانهای بزرگ دیگر با روشهای جزیرهای و متکی بر رمز عبور قابل انجام نیست. چالشهای مقیاسپذیری، پیچیدگی سطوح دسترسی و نیاز مبرم به یکپارچهسازی، پیادهسازی سیستمهای Enterprise IAM را به یک ضرورت انکارناپذیر تبدیل کرده است. مهاجرت به معماریهای بدون گذرواژه مبتنی بر استاندارد FIDO، تنها راهکار عملی برای مقابله با تهدیدات سایبری مدرن به شمار میرود. شما با استفاده از سامانه قدرتمند نشانه، میتوانید زیرساخت هویتی سازمان خود را در برابر پیشرفتهترین حملات مقاومسازی کرده و بهرهوری سازمانی را ارتقا دهید.