
حملات سایبری هدفمند مستقیما اعتبارنامههای کاربری را نشانه میگیرند. تحلیل ریسک هویتی به عنوان یک سد دفاعی هوشمند، رفتار کاربران را به صورت لحظهای پایش میکند تا هرگونه ناهنجاری را پیش از وقوع فاجعه تشخیص دهد. سیستمهای سنتی تنها به بررسی صحت رمز عبور اکتفا میکنند، اما پلتفرمهای پیشرفته تمام متغیرهای محیطی، زمانی و مکانی ورود کاربر را میسنجند. شما با استقرار یک سیستم مدیریت هویت یکپارچه، میتوانید سطح دسترسی هر فرد را بر اساس مخاطرات محاسبه شده، به صورت پویا تغییر دهید.
حتما بخوانید
برای درک عمیقتر مفاهیم پایهای این ساختار امنیتی، پیشنهاد میکنیم راهنمای جامع و کاربردی مفاهیم پایه مدیریت هویت و دسترسی (IAM) را مطالعه نمایید تا با مکانیزمهای دفاعی یکپارچه بیشتر آشنا شوید.
مفهوم Risk و Metrics در تحلیل مخاطرات دسترسی
شناسایی دقیق تهدیدات نیازمند تعریف متریکهای استاندارد (Metrics) و ارزیابی مستمر آنها است. پارامترهایی نظیر زمان ورود، آدرس شبکه، نوع دستگاه و سابقه رفتاری کاربر، پایههای اساسی این متریکها را تشکیل میدهند. سیستم مدیریت هویت و دسترسی با جمعآوری این دادهها، پروفایلی جامع از الگوی رفتاری مجاز هر کاربر ایجاد میکند. انحراف از این الگو، سطح ریسک (Risk) را افزایش داده و سیستم را وادار به واکنش دفاعی مینماید.
شاخصهای کلیدی در سیستمهای امتیازدهی (Scoring)
الگوریتمهای امتیازدهی ریسک هویتی (Scoring) بر اساس متریکهای جمعآوری شده، یک عدد کمی را به هر درخواست ورود اختصاص میدهند. زمانی که یک کاربر تلاش میکند از یک موقعیت جغرافیایی ناشناس به دادههای حساس متصل شود، امتیاز ریسک او به شدت بالا میرود. سیستم در این حالت میتواند درخواست را مسدود کرده یا از کاربر بخواهد هویت خود را از طریق روشهای قدرتمندتری اثبات کند.
نقش استانداردهای نوین در کاهش ریسکهای هویتی
شرکت رهسا با ارائه محصول پیشرفته نشانه، تحولی عظیم در کنترل مخاطرات هویتی ایجاد کرده است. سامانه IAM ما با بهرهگیری از ورود یکپارچه (SSO) و پشتیبانی کامل از پروتکلهای امنیتی، نیاز به حفظ رمزهای عبور متعدد را از بین میبرد. استاندارد FIDO در این معماری نقش محوری ایفا میکند و ریسکهای ناشی از فیشینگ و سرقت اطلاعات را به صفر میرساند. شما میتوانید با استفاده از این زیرساخت، سیاستهای دسترسی مبتنی بر ریسک را با بالاترین دقت اجرا کنید.
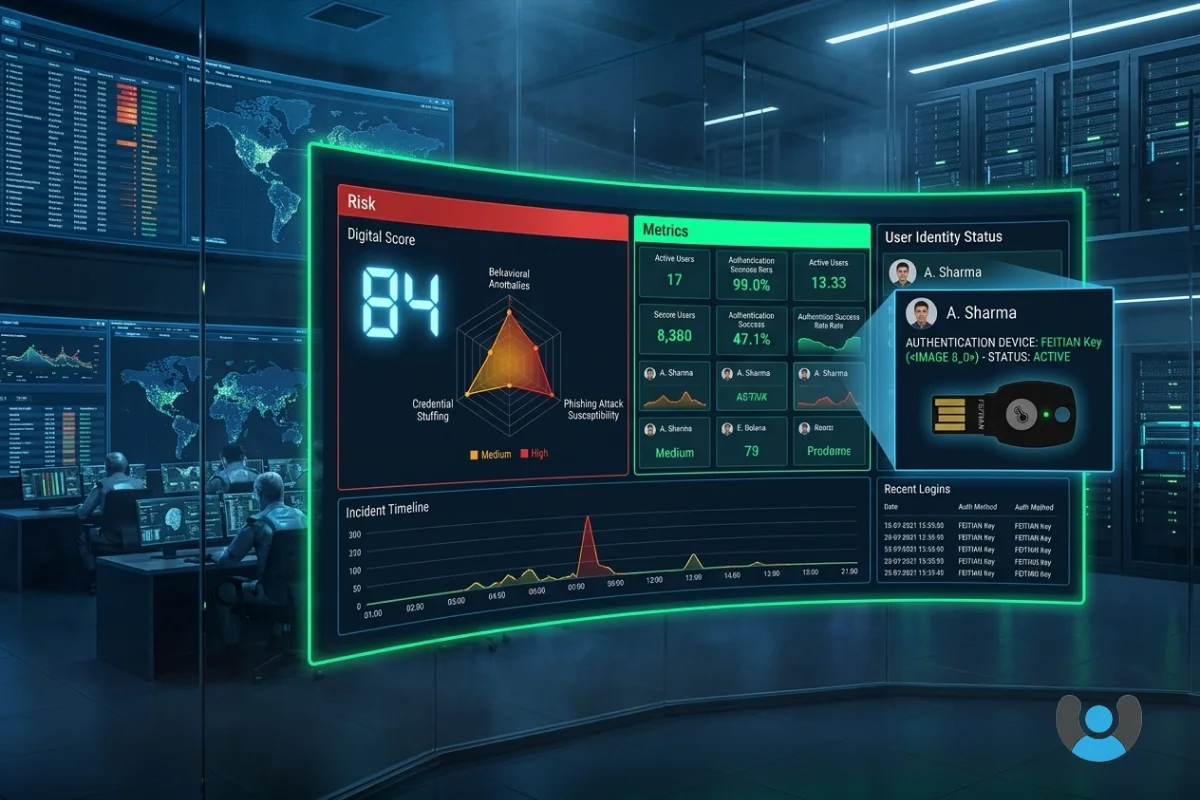
تجهیزات امنیتی مبتنی بر FIDO و احراز هویت چندعاملی
کاهش واقعی ریسک هویتی نیازمند حذف کامل گذرواژههای آسیبپذیر است. راهکار مدیریت احراز هویت بدون رمز عبور نشانه، دستگاههای روزمره کاربران مانند تلفن همراه، کارتهای شناسایی RFID/NFC و کلیدهای امنیتی را به ابزارهای قدرتمند احراز هویت (Passkey) تبدیل میکند. این سامانه علاوه بر توکنهای سختافزاری فایدو، از دستگاههای رمزیاب و توکنهای امضای دیجیتال برای پیادهسازی احراز هویت دوعاملی پشتیبانی کامل به عمل میآورد. ترکیب این ابزارها، احراز هویت چندعاملی بدون گذرواژه را رقم میزند که امنترین شیوه موجود در تجهیزات امنیتی محسوب میشود.
پرسشهای متداول
تحلیل ریسک هویتی دقیقاً چه کاربردی دارد؟
این فرآیند با بررسی متغیرهای مختلف در زمان ورود کاربر، میزان خطرناک بودن یک نشست را محاسبه کرده و در صورت وجود رفتار مشکوک، دسترسی را محدود یا مسدود میکند.
متریکها (Metrics) در ارزیابی مخاطرات هویتی شامل چه مواردی هستند؟
مکان جغرافیایی کاربر، نوع دستگاه مورد استفاده، زمان درخواست دسترسی، آدرس IP و سوابق رفتارهای پیشین از مهمترین متریکهای ارزیابی ریسک محسوب میشوند.
استاندارد FIDO چگونه به کاهش ریسک هویتی در سامانه نشانه کمک میکند؟
این استاندارد با جایگزینی رمزهای عبور سنتی با کلیدهای سختافزاری و بیومتریک، امکان سرقت هویت و حملات فیشینگ را عملاً غیرممکن ساخته و امتیاز ریسک هویتی را به حداقل میرساند.
کسب اطلاعات بیشتر
استفاده از محصولات نوین نشانه موبایل و همچنین نشانه توکن بستری مطمئن و بدون گذرواژه بر پایه استاندارد قدرتمند فایدو (FIDO) برای شما فراهم میآورند. این ابزارها ضمن ارتقای چشمگیر امنیت دیجیتال شبکههای سازمانی، تجربهای سریع و بیدردسر را به کاربران هدیه میدهند. جهت تسریع روند مهاجرت به آیندهای بدون رمز عبور و دریافت مشاوره تخصصی رایگان، با کارشناسان مجرب تیم نشانه از طریق شماره تماس 91096551-021 ارتباط برقرار نمایید.
🎯 مشاوره امنیتی رایگان
📞 ۰۲۱-۹۱۰۹۶۵۵۱
نتیجهگیری
مدیریت و تحلیل ریسک هویتی دیگر یک انتخاب نیست، بلکه الزامی حیاتی برای بقای زیرساختهای فناوری اطلاعات است. سازمانها باید با استفاده از متریکهای دقیق و سیستمهای امتیازدهی (Scoring)، نظارتی هوشمند بر ترافیک کاربران خود داشته باشند. استفاده از راهکارهای نوین مبتنی بر استاندارد FIDO در سامانه IAM نشانه، ضمن مسدودسازی مسیرهای نفوذ، پیچیدگیهای امنیتی را برای کاربران نهایی کاهش میدهد.